
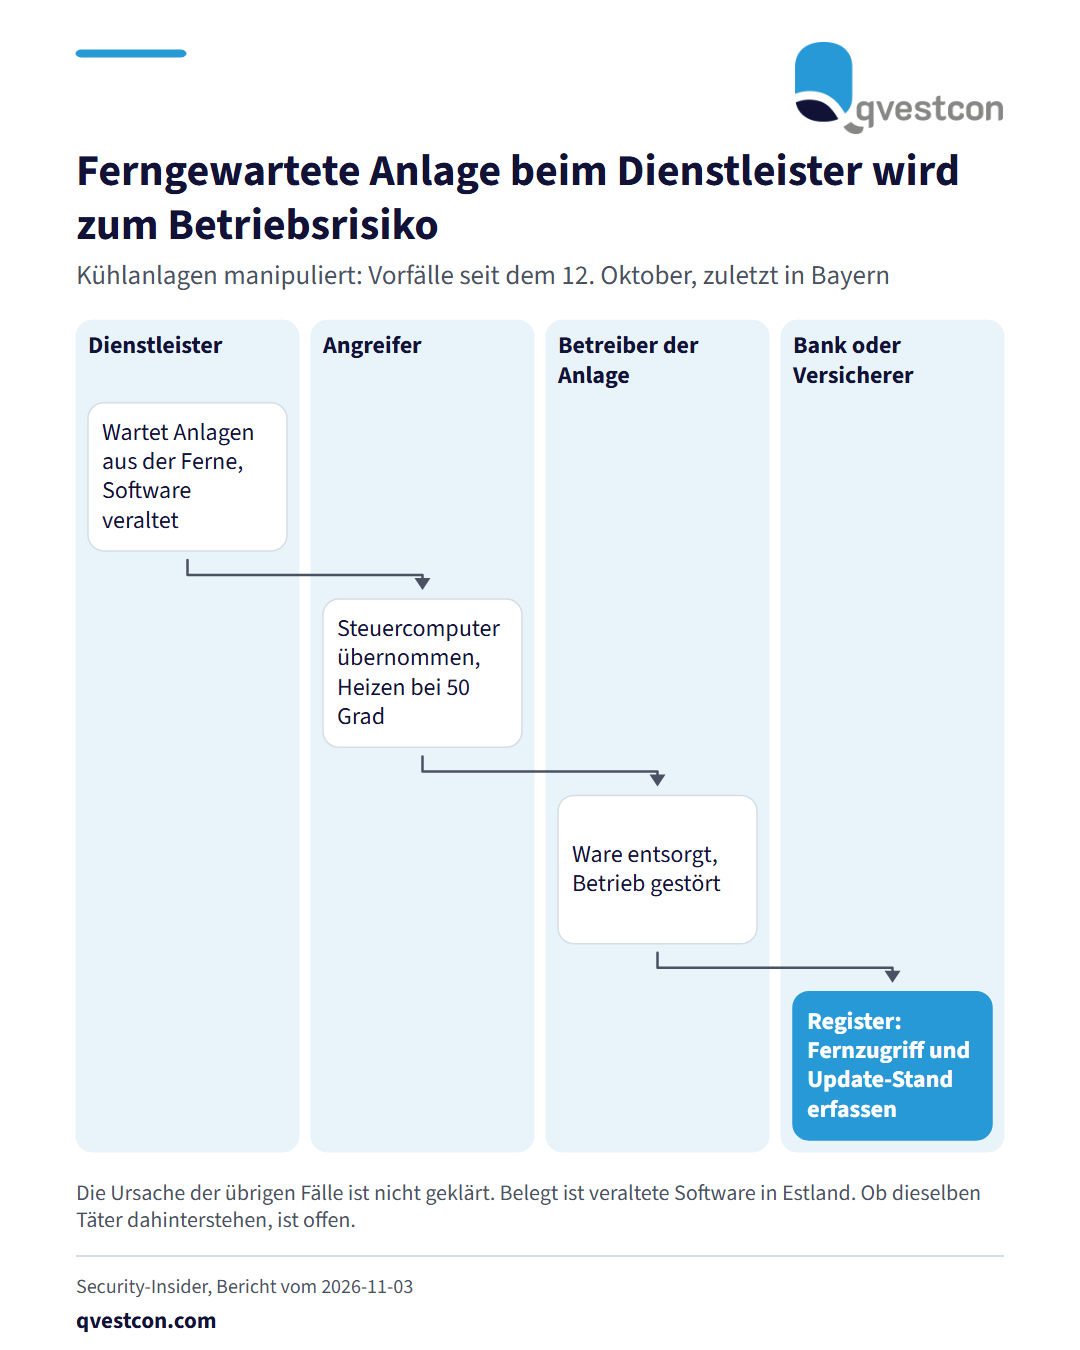
Ein Edeka-Markt in Reisbach (Niederbayern) ist laut Bericht vom 2026-11-03 von einem Cyberangriff auf seine Kühlanlagen betroffen. Die Anlagen wurden auf „50 Grad Heizen“ umgestellt, zahlreiche Lebensmittel mussten entsorgt werden. Bereits am 12. Oktober waren Supermärkte in Frankreich betroffen, gleichartige Vorfälle wurden aus sieben weiteren EU-Ländern gemeldet. In Estland hatten Angreifer Zugriff auf den Steuercomputer eines älteren Kühlsystems erlangt, dessen Software zuvor nicht aktualisiert worden war. Welche Zugangsmethode oder Schwachstelle bei den übrigen Fällen genutzt wurde, ist nach dem Bericht nicht umfassend geklärt. Ob dieselben Täter hinter allen Angriffen stehen, bleibt offen. Einordnung von Qvestcon für Banken und Versicherer: Der Fall zeigt, wie ein ferngewartetes Gerät beim Dienstleister zum Betriebsrisiko wird. Praktische Schritte: 1. Listen Sie vernetzte Anlagen auf, die ein Dienstleister aus der Ferne wartet, zum Beispiel Gebäude- und Klimatechnik. 2. Fragen Sie beim Dienstleister den aktuellen Software-Stand und den Update-Rhythmus ab. 3. Prüfen Sie, wer Fernzugriff hat und wie dieser protokolliert wird. 4. Legen Sie fest, wie Sie bei einer Fehlsteuerung vor Ort eingreifen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lassen sich diese Angaben gut im Dienstleisterregister bündeln. Das erleichtert die Prüfungsplanung.