
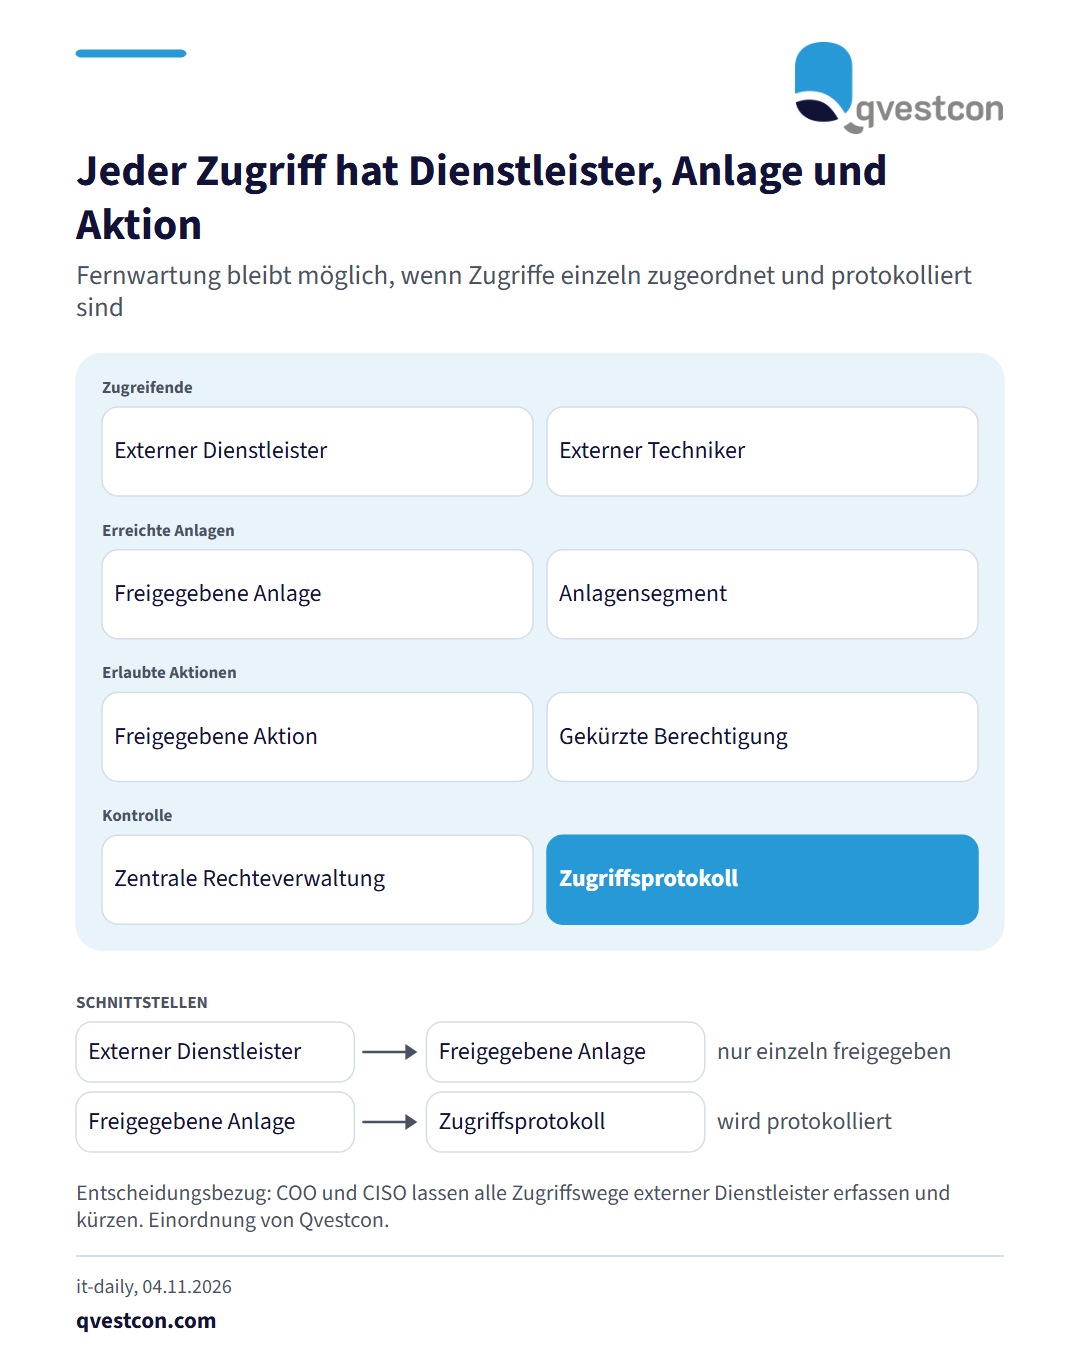
Nach mutmaßlichen Cyberangriffen auf Kühlsysteme von Supermarktketten in Schweden, Belgien, Luxemburg und Nordrhein-Westfalen rückt die Absicherung des Fernzugriffs in den Blick. Fernwartung schafft zusätzliche Angriffsfläche, wenn Anlagen direkt aus dem Internet erreichbar sind oder externe Nutzer weitreichende Berechtigungen erhalten. Verschiedene Dienstleister nutzen zudem oft unterschiedliche Zugriffswege, sodass die IT den Überblick verliert. Der Artikel empfiehlt keinen Verzicht auf Fernwartung, sondern eine genaue Festlegung, wer auf welche Anlagen zugreifen darf und welche Aktionen dort möglich sind. Genannt werden ein Überblick über alle externen Zugriffe, Berechtigungen nur im erforderlichen Maß, zentrale Berechtigungsverwaltung mit nachvollziehbaren Protokollen sowie Netzwerksegmentierung, Schwachstellenmanagement, regelmäßige Updates und laufende Überwachung. Für Banken und Versicherer übertragbar ist der Ablauf bei IKT-Drittdienstleistern: Erstens alle Zugriffswege externer Dienstleister in einer Liste erfassen. Zweitens je Dienstleister die Berechtigungen auf das Nötige kürzen. Drittens Zugriffe protokollieren und das Protokoll regelmäßig auswerten. Umgesetzt ist die Maßnahme, wenn jeder externe Zugriff einem Dienstleister, einer Anlage und einer freigegebenen Aktion zugeordnet ist. Das ist die Einordnung von Qvestcon.