
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Kühlanlagen-Angriff: Fernzugang von Dienst­leis­tern prüfen

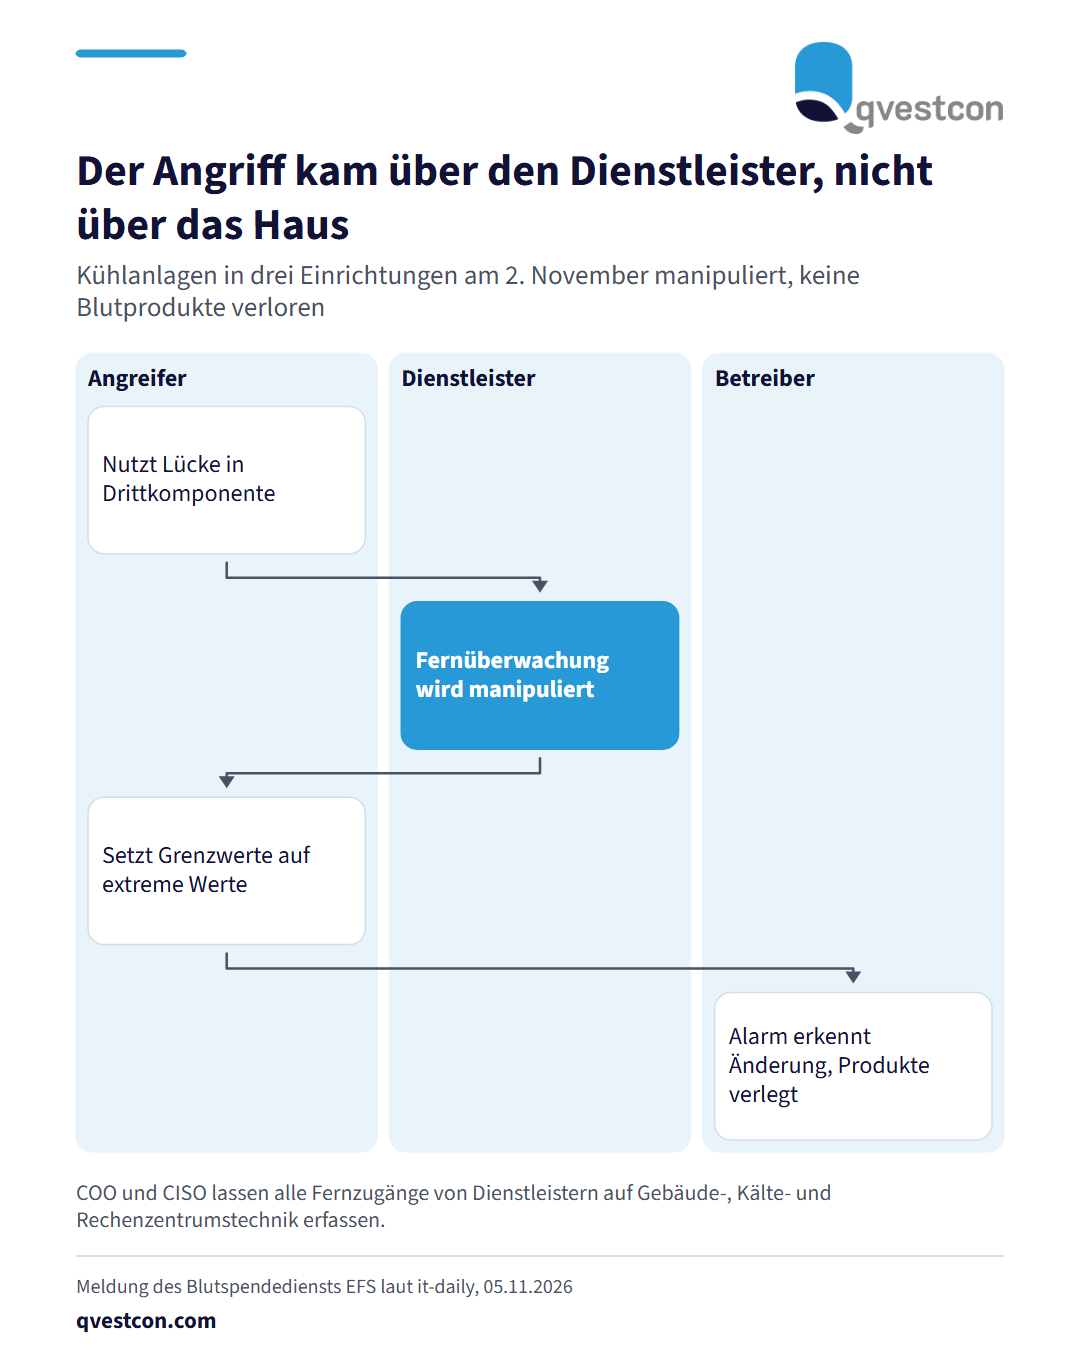
Der französische Blut­spen­de­dienst Établissement français du sang (EFS) hat bestätigt, dass am 2. November ein Cyberangriff die Kühlanlagen in drei Einrichtungen beein­träch­tigt hat. Ziel war nicht der EFS selbst, sondern ein Dienstleister für Kältetechnik. Die Angreifer setzten die Grenzwerte für Temperatur und Abtauvorgänge auf extrem hohe Werte. Laut EFS gingen keine Blutprodukte verloren, weil die Alarmsysteme die Änderung schnell erkannten. Der Anbieter Coolworld Rentals bestätigte einen Vorfall bei Software zur Fern­über­wa­chung. Die Angreifer hätten eine Schwachstelle in einer Komponente eines Dritt­an­bie­ters ausgenutzt. Das BSI empfiehlt, Steue­rungs­sys­teme nicht direkt aus dem Internet erreichbar zu machen und Fernzugriffe nur über VPN mit Multi-Faktor-Authen­ti­fi­zie­rung zuzulassen, auch bei Dienst­leis­tern, die Anlagen warten. Für Banken und Versicherer lässt sich daraus eine kurze Prüfliste ableiten. Erstens: Alle Fernzugänge von Dienst­leis­tern auf Gebäude-, Kälte- und Rechen­zen­trums­tech­nik auflisten. Zweitens: Prüfen, ob Steuerungen direkt aus dem Internet erreichbar sind. Drittens: Fernzugriffe auf VPN mit Multi-Faktor-Authen­ti­fi­zie­rung umstellen. Viertens: Den Dienstleister nach den eingesetzten Dritt­kom­po­nen­ten fragen und die Antwort im Register der IKT-Dienstleister festhalten. Fünftens: Alarmgrenzen und Überwachung so einrichten, dass eine Manipulation der Grenzwerte auffällt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank werden gerade Haustechnik-Dienstleister in der Dienst­leis­ter­über­sicht häufig vergessen.

Cyber

Ablaufdiagramm mit drei Rollen: Der Angreifer nutzt eine Lücke in einer Drittkomponente, die Fernüberwachung des Dienstleisters wird manipuliert, die Grenzwerte der Kühlräume werden verändert, der Betreiber erkennt es per Alarm und verlegt die Produkte.

Der französische Blut­spen­de­dienst Établissement français du sang (EFS) hat bestätigt, dass am 2. November ein Cyberangriff die Kühlanlagen in drei Einrichtungen beein­träch­tigt hat. Ziel war nicht der EFS selbst, sondern ein Dienstleister für Kältetechnik. Die Angreifer setzten die Grenzwerte für Temperatur und Abtauvorgänge auf extrem hohe Werte. Laut EFS gingen keine Blutprodukte verloren, weil die Alarmsysteme die Änderung schnell erkannten. Der Anbieter Coolworld Rentals bestätigte einen Vorfall bei Software zur Fern­über­wa­chung. Die Angreifer hätten eine Schwachstelle in einer Komponente eines Dritt­an­bie­ters ausgenutzt. Das BSI empfiehlt, Steue­rungs­sys­teme nicht direkt aus dem Internet erreichbar zu machen und Fernzugriffe nur über VPN mit Multi-Faktor-Authen­ti­fi­zie­rung zuzulassen, auch bei Dienst­leis­tern, die Anlagen warten. Für Banken und Versicherer lässt sich daraus eine kurze Prüfliste ableiten. Erstens: Alle Fernzugänge von Dienst­leis­tern auf Gebäude-, Kälte- und Rechen­zen­trums­tech­nik auflisten. Zweitens: Prüfen, ob Steuerungen direkt aus dem Internet erreichbar sind. Drittens: Fernzugriffe auf VPN mit Multi-Faktor-Authen­ti­fi­zie­rung umstellen. Viertens: Den Dienstleister nach den eingesetzten Dritt­kom­po­nen­ten fragen und die Antwort im Register der IKT-Dienstleister festhalten. Fünftens: Alarmgrenzen und Überwachung so einrichten, dass eine Manipulation der Grenzwerte auffällt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank werden gerade Haustechnik-Dienstleister in der Dienst­leis­ter­über­sicht häufig vergessen.

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News