
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Daten­bot­schaf­ten: Kritische Daten souverän aufbewahren

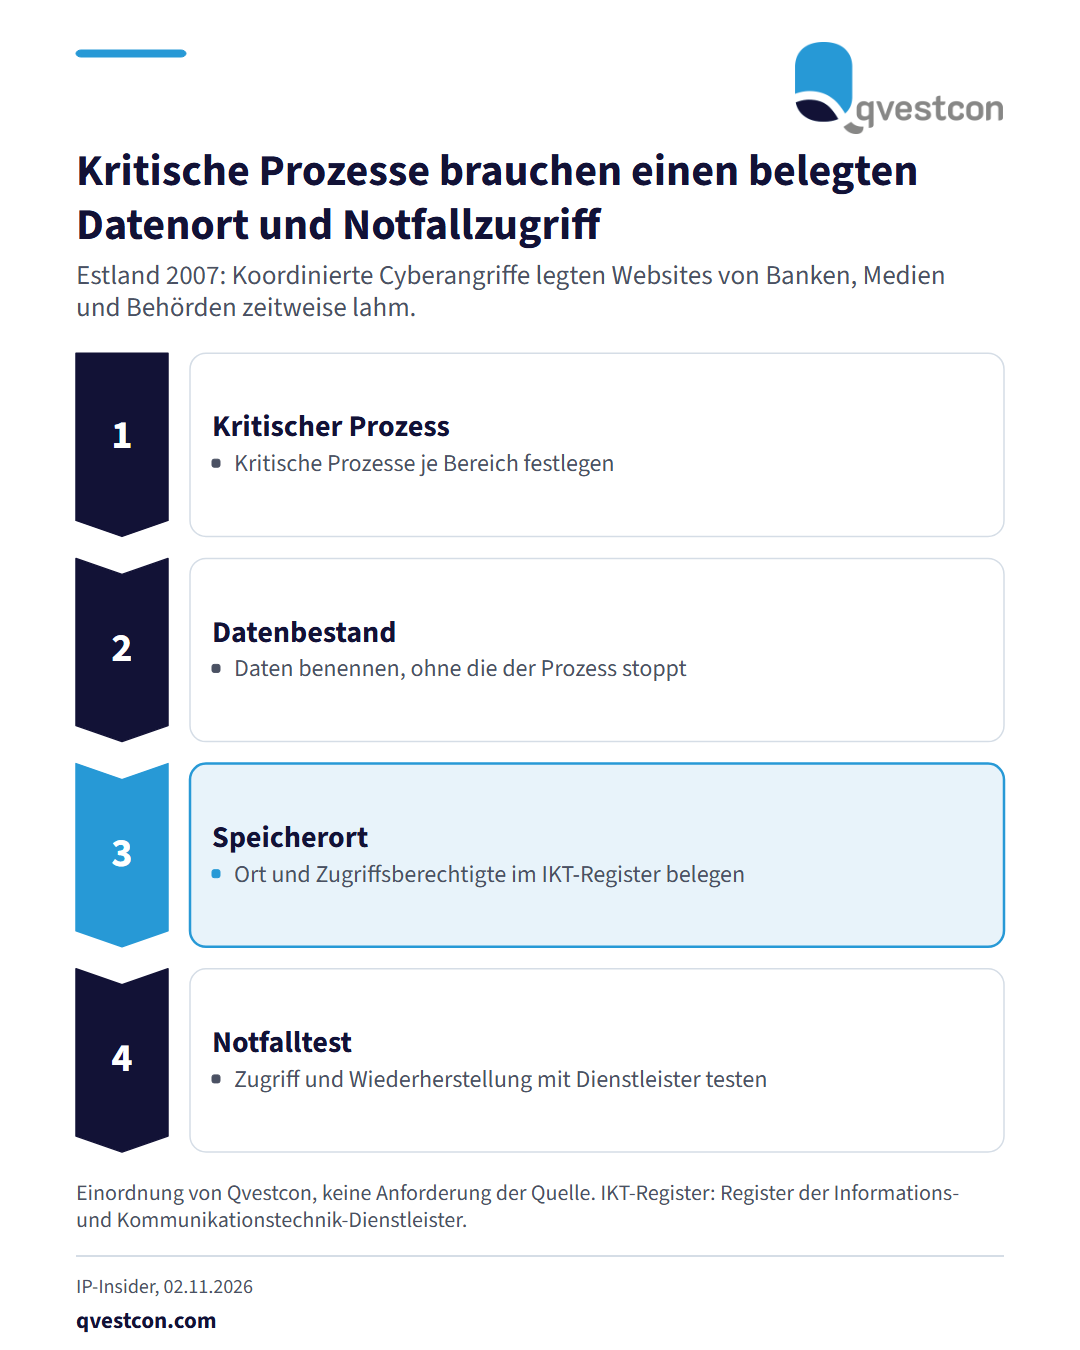
Estland gilt als Vorreiter der Digi­ta­li­sie­rung und hat nahezu alle Behördengänge und staatlichen Register in den virtuellen Raum verlagert. Im Frühjahr 2007 legten koordinierte Cyberangriffe zeitweise die Websites von Banken, Medien und Regie­rungs­be­hör­den lahm. Daraus entstand das Konzept der Daten­bot­schaft (englisch Data Embassy): Sie soll Daten, die für die Infrastruktur eines Landes notwendig sind, sicher und souverän aufbewahren. Für Banken und Versicherer lässt sich daraus eine praktische Prüffrage ableiten: Wo liegen die Daten, ohne die kritische Prozesse nicht weiterlaufen, und wer kann im Störungsfall darauf zugreifen? Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, in drei Schritten vorzugehen. Erstens: kritische Datenbestände je Prozess benennen. Zweitens: Speicherort und Zugriffs­be­rech­tigte im IKT-Register (Register der Informations- und Kom­mu­ni­ka­ti­ons­tech­nik-Dienstleister) festhalten. Drittens: Wie­der­her­stel­lung und Datenzugriff im Not­fall­kon­zept mit dem Dienstleister abstimmen und testen. Das ist eine Einordnung von Qvestcon. Der Ori­gi­nal­ar­ti­kel nennt keine Anforderungen an Finanz­un­ter­neh­men.

KRITIS

Vorgehensmodell in vier Phasen: kritischen Prozess festlegen, unverzichtbaren Datenbestand benennen, Speicherort und Zugriffsberechtigte im IKT-Register belegen, Zugriff und Wiederherstellung mit dem Dienstleister testen.

Estland gilt als Vorreiter der Digi­ta­li­sie­rung und hat nahezu alle Behördengänge und staatlichen Register in den virtuellen Raum verlagert. Im Frühjahr 2007 legten koordinierte Cyberangriffe zeitweise die Websites von Banken, Medien und Regie­rungs­be­hör­den lahm. Daraus entstand das Konzept der Daten­bot­schaft (englisch Data Embassy): Sie soll Daten, die für die Infrastruktur eines Landes notwendig sind, sicher und souverän aufbewahren. Für Banken und Versicherer lässt sich daraus eine praktische Prüffrage ableiten: Wo liegen die Daten, ohne die kritische Prozesse nicht weiterlaufen, und wer kann im Störungsfall darauf zugreifen? Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, in drei Schritten vorzugehen. Erstens: kritische Datenbestände je Prozess benennen. Zweitens: Speicherort und Zugriffs­be­rech­tigte im IKT-Register (Register der Informations- und Kom­mu­ni­ka­ti­ons­tech­nik-Dienstleister) festhalten. Drittens: Wie­der­her­stel­lung und Datenzugriff im Not­fall­kon­zept mit dem Dienstleister abstimmen und testen. Das ist eine Einordnung von Qvestcon. Der Ori­gi­nal­ar­ti­kel nennt keine Anforderungen an Finanz­un­ter­neh­men.

Ori­gi­nal­quelle: IP-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in KRITIS · alle Qvestcon-News