
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

DigiCert-Datenleck: Ausweiskopien nach Ser­ver­mi­gra­tion offen

Die Zer­ti­fi­zie­rungs­stelle DigiCert hat einen Datenabfluss gemeldet. Nach einer Ser­ver­mi­gra­tion im Februar 2025 war ein internes Geschäfts­sys­tem aus dem Internet erreichbar, das zuvor nur über VPN zugänglich war. Über eine Selbst­re­gis­trie­rung konnten externe Nutzer Konten anlegen. Ein Fehler in der Berech­ti­gungs­prü­fung gab ihnen lesenden Zugriff auf archivierte Kundendaten. Betroffen sind Namen, geschäftliche Kontaktdaten und bei einigen Kunden Aus­weis­do­ku­mente, die für die Validierung von Zertifikaten eingereicht wurden. Den unbefugten Zugriff zwischen dem 27. Juni und dem 2. Juli 2026 bestätigte DigiCert erst am 19. Oktober, weil der Vorfall zunächst als Problem bei der Kon­to­er­stel­lung behandelt wurde. Zertifikate und Zugangsdaten sind laut DigiCert nicht betroffen. Was Banken und Versicherer daraus ableiten können: Prüfen Sie im IKT-Register, welche Dienstleister Iden­ti­täts­da­ten Ihres Hauses archivieren. Klären Sie, ob der Vertrag eine Meldung von Änderungen an Hosting und Zugriffswegen verlangt. Legen Sie Löschfristen für eingereichte Aus­weis­do­ku­mente fest. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, eine Migration beim Dienstleister als Ände­rungs­er­eig­nis in der Dienst­leis­ter­steue­rung zu führen und dafür eine Rückmeldung einzufordern.

Cyber

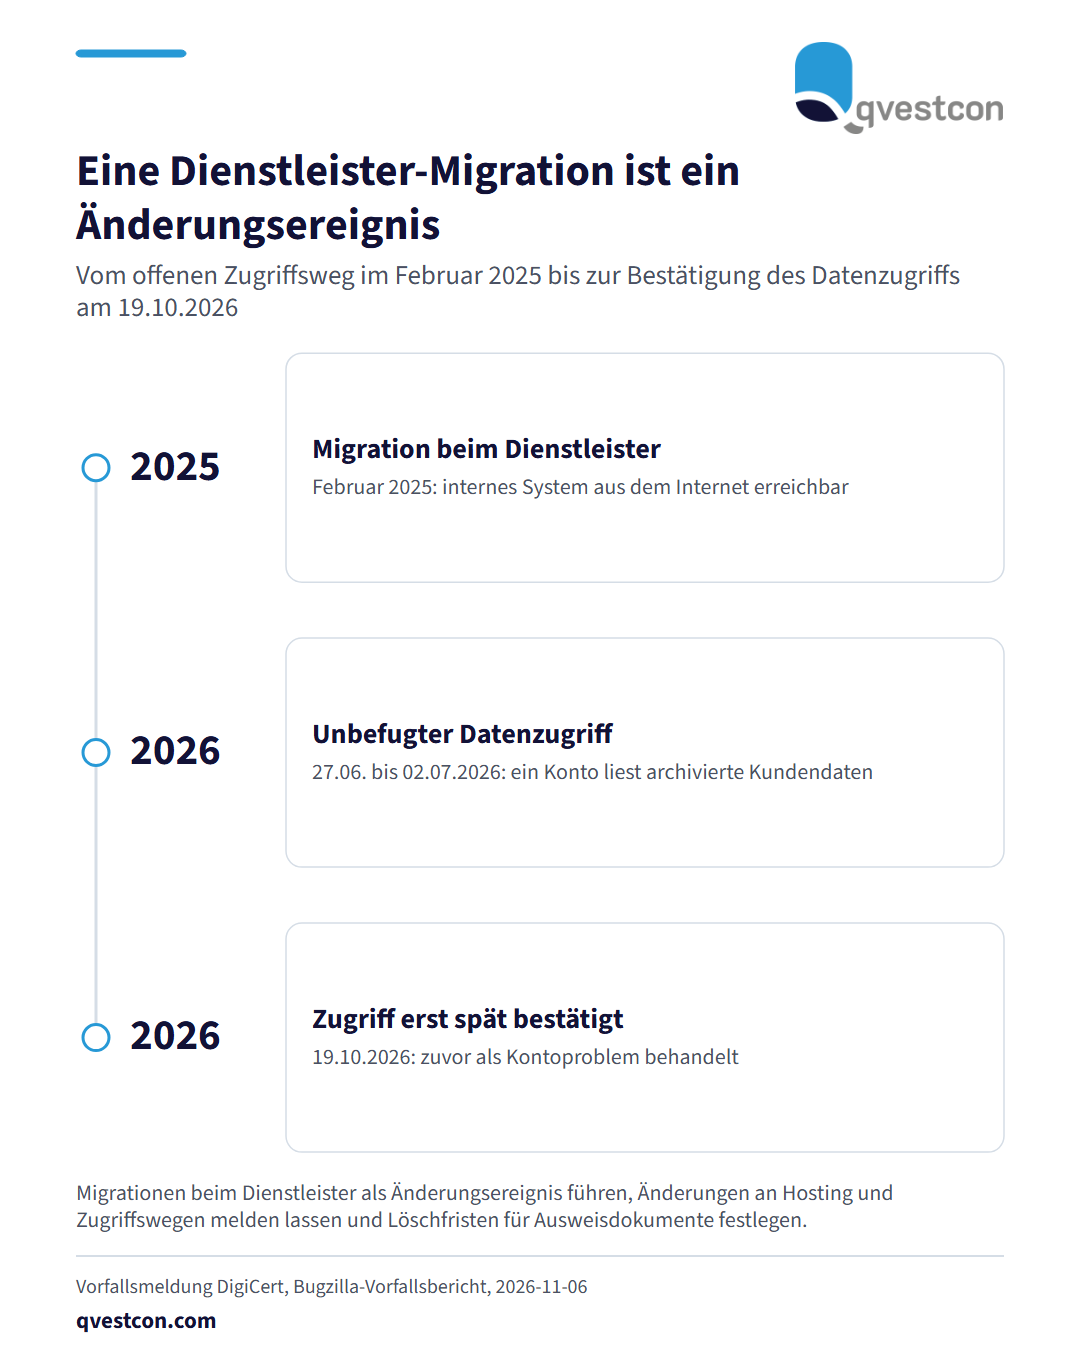
Zeitachse mit drei Stationen: Migration im Februar 2025, unbefugter Zugriff auf Kundendaten vom 27.06. bis 02.07.2026 und Bestätigung des Zugriffs am 19.10.2026.

Die Zer­ti­fi­zie­rungs­stelle DigiCert hat einen Datenabfluss gemeldet. Nach einer Ser­ver­mi­gra­tion im Februar 2025 war ein internes Geschäfts­sys­tem aus dem Internet erreichbar, das zuvor nur über VPN zugänglich war. Über eine Selbst­re­gis­trie­rung konnten externe Nutzer Konten anlegen. Ein Fehler in der Berech­ti­gungs­prü­fung gab ihnen lesenden Zugriff auf archivierte Kundendaten. Betroffen sind Namen, geschäftliche Kontaktdaten und bei einigen Kunden Aus­weis­do­ku­mente, die für die Validierung von Zertifikaten eingereicht wurden. Den unbefugten Zugriff zwischen dem 27. Juni und dem 2. Juli 2026 bestätigte DigiCert erst am 19. Oktober, weil der Vorfall zunächst als Problem bei der Kon­to­er­stel­lung behandelt wurde. Zertifikate und Zugangsdaten sind laut DigiCert nicht betroffen. Was Banken und Versicherer daraus ableiten können: Prüfen Sie im IKT-Register, welche Dienstleister Iden­ti­täts­da­ten Ihres Hauses archivieren. Klären Sie, ob der Vertrag eine Meldung von Änderungen an Hosting und Zugriffswegen verlangt. Legen Sie Löschfristen für eingereichte Aus­weis­do­ku­mente fest. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, eine Migration beim Dienstleister als Ände­rungs­er­eig­nis in der Dienst­leis­ter­steue­rung zu führen und dafür eine Rückmeldung einzufordern.

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News