
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

BeyondTrust Remote Support: kritische Lücke seit August ausgenutzt

Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) warnt vor einer kritischen Schwachstelle im Produkt Remote Support von BeyondTrust. BeyondTrust hat am 15. Oktober 2026 ein Advisory dazu ver­öf­fent­licht. Die Lücke trägt die Kennung CVE-2026-102764 und erreicht den CVSSv4-Wert 9,3 von 10. Ursache ist eine unzureichende Prüfung des Ursprungs von Nachrichten in einer internen Messaging-Komponente. Unter bestimmten Vor­aus­set­zun­gen können Angreifer dadurch Datei­ope­ra­tio­nen auf einer betroffenen Appliance durchführen. Nach Angaben von BeyondTrust und der Google Threat Intelligence Group wird die Lücke seit mindestens August als Zero-Day ausgenutzt, also vor Verfügbarkeit einer Korrektur. Verschiedene Indikatoren deuten laut diesen Quellen auf den mutmaßlich China-nahen Akteur ARMORY CASTLE hin, der auch als UNC5221 und WARP PANDA verfolgt wird. Was CISO und IT-Betrieb jetzt tun können: 1. Im IKT-Register und in der Betriebs­do­ku­men­ta­tion prüfen, ob Remote Support im Haus oder bei einem Dienstleister im Einsatz ist. 2. Das Advisory des Herstellers lesen und die dort genannten Maßnahmen für die eigenen Instanzen umsetzen. 3. Weil die Ausnutzung seit August gemeldet ist, die Protokolle der Appliance rückwirkend ab August auf auffällige Dateizugriffe sichten. 4. Bei Dienst­leis­tern schriftlich erfragen, ob sie betroffen sind und was sie getan haben. Fern­war­tungs­werk­zeuge sind ein direkter Zugang zu Systemen von Banken und Versicherern. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt sich deshalb ein fester Ablauf für solche Warnungen, der Bestands­prü­fung, Maßnahme und Nachweis in einer Hand bündelt.

Cyber

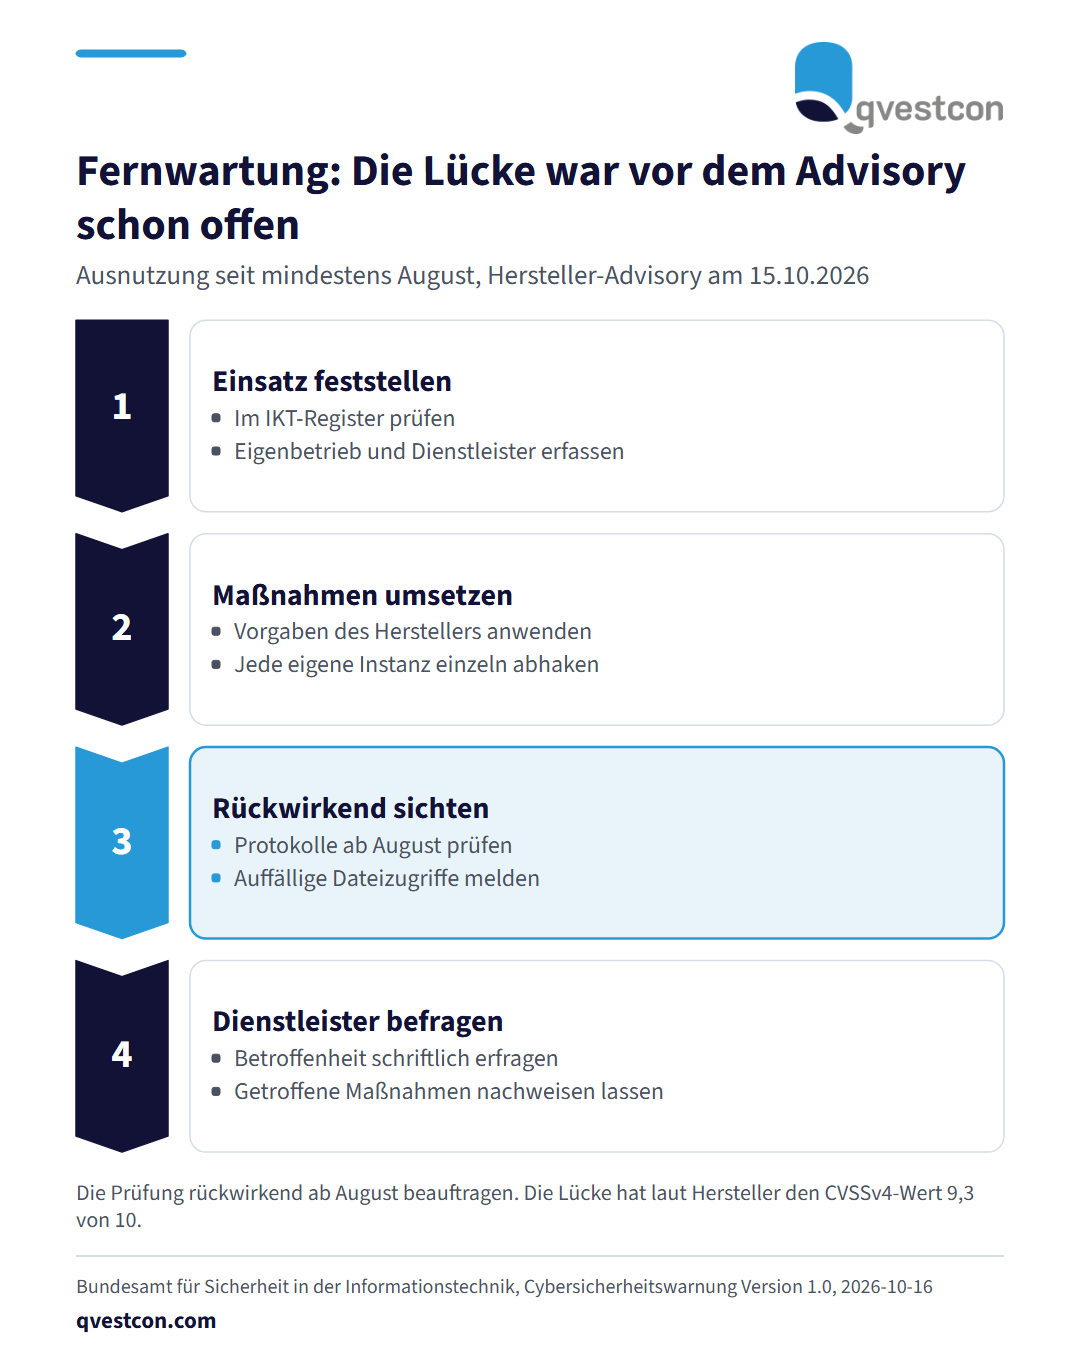
Vorgehensmodell in vier Phasen: Einsatz feststellen, Maßnahmen umsetzen, Protokolle rückwirkend ab August sichten, Dienstleister befragen. Die dritte Phase ist hervorgehoben, weil die Ausnutzung seit mindestens August gemeldet ist.

Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) warnt vor einer kritischen Schwachstelle im Produkt Remote Support von BeyondTrust. BeyondTrust hat am 15. Oktober 2026 ein Advisory dazu ver­öf­fent­licht. Die Lücke trägt die Kennung CVE-2026-102764 und erreicht den CVSSv4-Wert 9,3 von 10. Ursache ist eine unzureichende Prüfung des Ursprungs von Nachrichten in einer internen Messaging-Komponente. Unter bestimmten Vor­aus­set­zun­gen können Angreifer dadurch Datei­ope­ra­tio­nen auf einer betroffenen Appliance durchführen. Nach Angaben von BeyondTrust und der Google Threat Intelligence Group wird die Lücke seit mindestens August als Zero-Day ausgenutzt, also vor Verfügbarkeit einer Korrektur. Verschiedene Indikatoren deuten laut diesen Quellen auf den mutmaßlich China-nahen Akteur ARMORY CASTLE hin, der auch als UNC5221 und WARP PANDA verfolgt wird. Was CISO und IT-Betrieb jetzt tun können: 1. Im IKT-Register und in der Betriebs­do­ku­men­ta­tion prüfen, ob Remote Support im Haus oder bei einem Dienstleister im Einsatz ist. 2. Das Advisory des Herstellers lesen und die dort genannten Maßnahmen für die eigenen Instanzen umsetzen. 3. Weil die Ausnutzung seit August gemeldet ist, die Protokolle der Appliance rückwirkend ab August auf auffällige Dateizugriffe sichten. 4. Bei Dienst­leis­tern schriftlich erfragen, ob sie betroffen sind und was sie getan haben. Fern­war­tungs­werk­zeuge sind ein direkter Zugang zu Systemen von Banken und Versicherern. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt sich deshalb ein fester Ablauf für solche Warnungen, der Bestands­prü­fung, Maßnahme und Nachweis in einer Hand bündelt.

Ori­gi­nal­quelle: Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News