
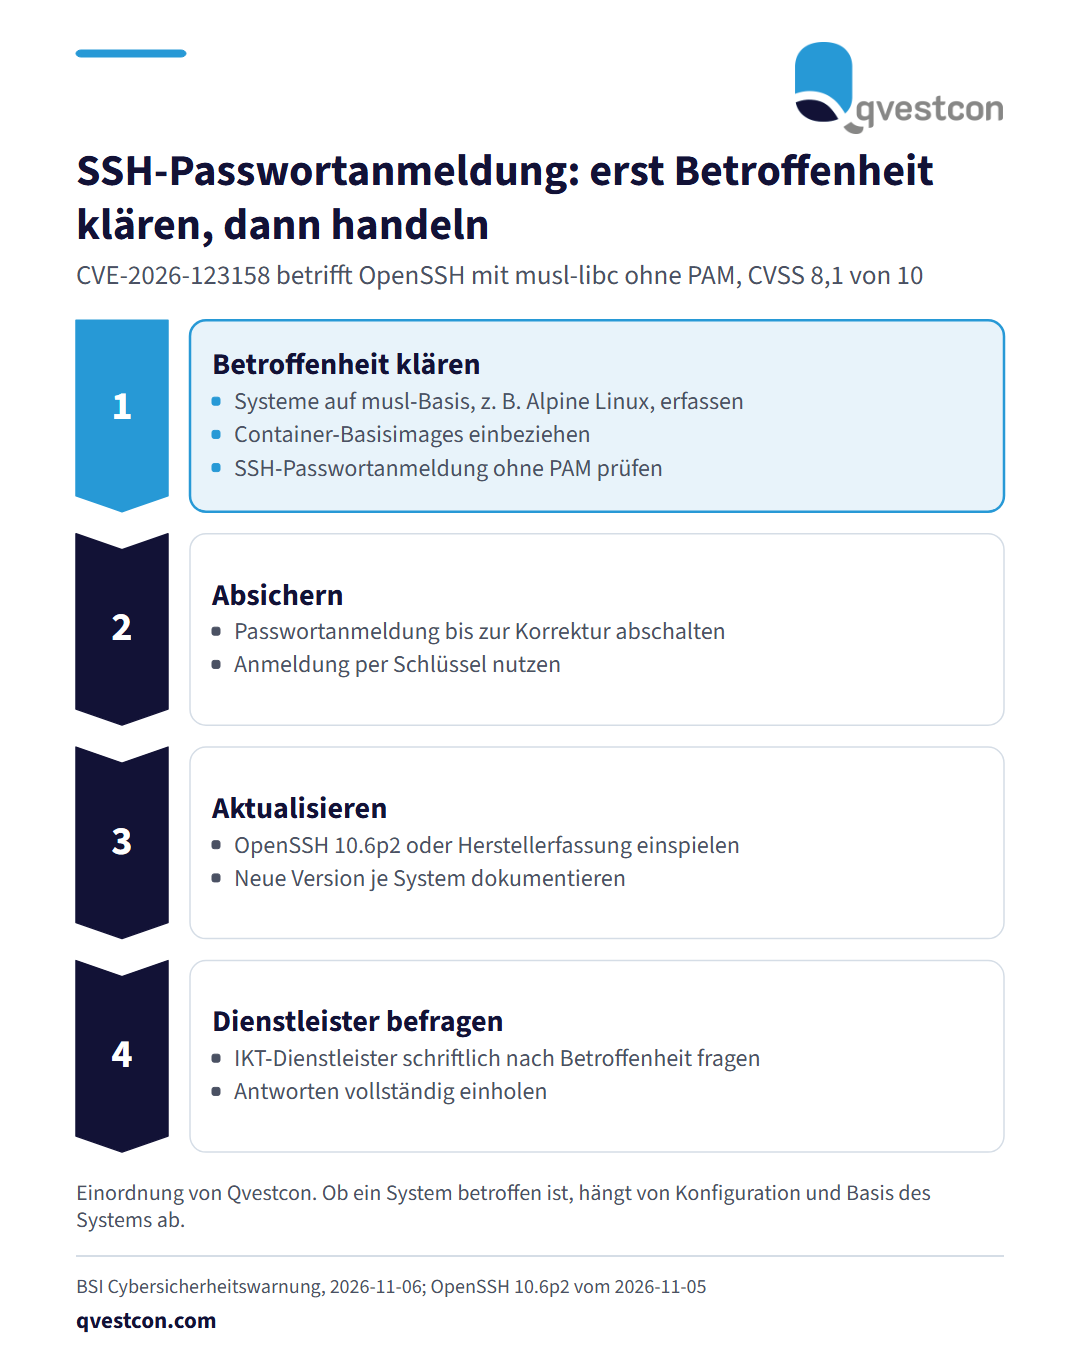
Das BSI warnt vor einer Schwachstelle im Zusammenspiel von OpenSSH und der Systembibliothek musl-libc (CVE-2026-123158, CVSS 8,1 von 10, Kritikalität 2). Ein Angreifer kann sich mit einem überlangen Passwort an einem verwundbaren System anmelden, ohne die Zugangsdaten zu kennen. Das OpenSSH-Projekt hat am 5. November 2026 mit Version 10.6p2 eine Korrektur veröffentlicht. Betroffen sind laut BSI Alpine Linux und weitere Produkte, bei denen die Passwortprüfung ohne PAM (Pluggable Authentication Modules, Modul für Anmeldeprüfungen) läuft. Ein Proof-of-Concept ist öffentlich verfügbar. Einordnung von Qvestcon für CISO und IT-Betrieb: 1. Inventar abfragen: Welche Server und Container-Images laufen auf Alpine Linux oder einer anderen musl-Basis, und ist dort die SSH-Passwortanmeldung aktiv? 2. Wo das zutrifft, auf 10.6p2 oder die Fassung des Herstellers aktualisieren. Bis dahin die Passwortanmeldung abschalten und die Anmeldung per Schlüssel nutzen. 3. IKT-Dienstleister mit Zugang zu den eigenen Systemen schriftlich nach ihrer Betroffenheit fragen. 4. Umgesetzt ist die Maßnahme, wenn zu jedem System die Versionsnummer dokumentiert ist und alle Dienstleister geantwortet haben. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank werden Basisimages von Containern im Patchprozess leicht übersehen. Es lohnt sich, sie ausdrücklich in die Prüfung aufzunehmen.