
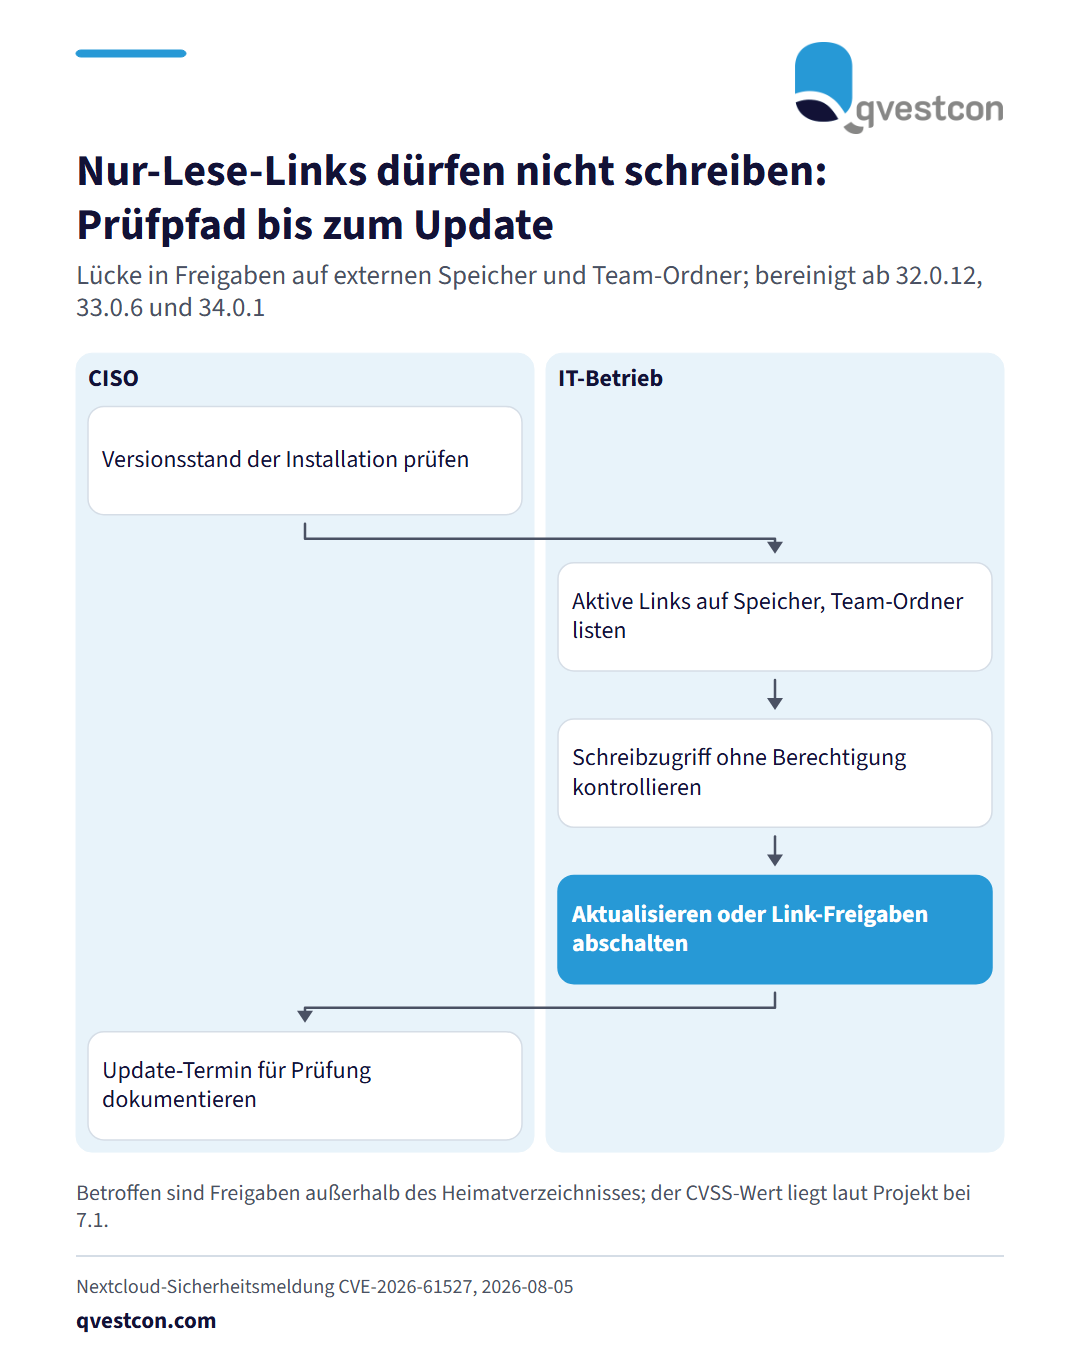
Nextcloud hat die Sicherheitslücke CVE-2026-61527 geschlossen. Das Projekt stuft sie als hoch ein, der CVSS-Wert liegt bei 7.1. Freigabe-Links mit reiner Leseberechtigung auf externen Speicher und auf Team-Ordner (Groupfolders) hielten die Beschränkung nicht ein. Wer einen solchen Link besaß, konnte Dateien ändern und löschen, ohne ein Konto zu benötigen. Dateien im persönlichen Heimatverzeichnis sind nicht betroffen. Betroffen sind der Nextcloud Server ab den Fassungen 32.0.10, 33.0.4 und 34.0.0 sowie der Enterprise Server ab 32.0.10 und 33.0.4. Bereinigt sind die Fassungen 32.0.12, 33.0.6 und 34.0.1, für den Enterprise Server 32.0.12 und 33.0.6. Das Projekt veröffentlichte die Meldung am 5. August 2026. So gehen Sie vor: Prüfen Sie zuerst den Versionsstand Ihrer Installation. Listen Sie danach alle aktiven Freigabe-Links auf externen Speicher und Team-Ordner auf und kontrollieren Sie, ob Schreibzugriff ohne Berechtigung möglich ist. Bis zum Update können Sie Link-Freigaben abschalten oder eine Schreibsperre für die betroffenen Ordner setzen. Aus Sicht von Qvestcon gehört die Plattform mit Versionsstand und Update-Termin in die Dokumentation Ihrer IKT-Dienste, damit der Nachweis der Behebung bei der nächsten Prüfung vorliegt.