
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Flowise: Kritische Lücke ohne Patch, jetzt Zugriff prüfen

Das BSI-Meldeportal CERT-Bund warnt vor einer kritischen Schwachstelle in Flowise bis ein­schließ­lich Version 3.1.4. Flowise ist eine Oberfläche zum Bau von KI-Anwendungen mit großen Sprach­mo­del­len. Ein entfernter, angemeldeter Angreifer kann Schutz­maß­nah­men umgehen und beliebigen Programmcode mit den Rechten des Dienstes ausführen. Ein Patch liegt laut Meldung vom 1. November 2026 nicht vor. Schritt 1: Prüfen, ob in IT oder Fachbereichen Flowise-Instanzen laufen, auch als Test. Schritt 2: Den Zugang auf wenige Personen und interne Netze beschränken. Schritt 3: Dem Dienst nur die nötigen Rechte geben und Zugangsdaten prüfen. Schritt 4: Die Her­stel­ler­hin­weise im GitHub Security Advisory GHSA-7pc2-8w3w-pqfg beobachten und das Update einspielen, sobald es erscheint. Umgesetzt ist das, wenn alle Instanzen erfasst, abgeschottet und einem Ver­ant­wort­li­chen zugeordnet sind.

Cyber

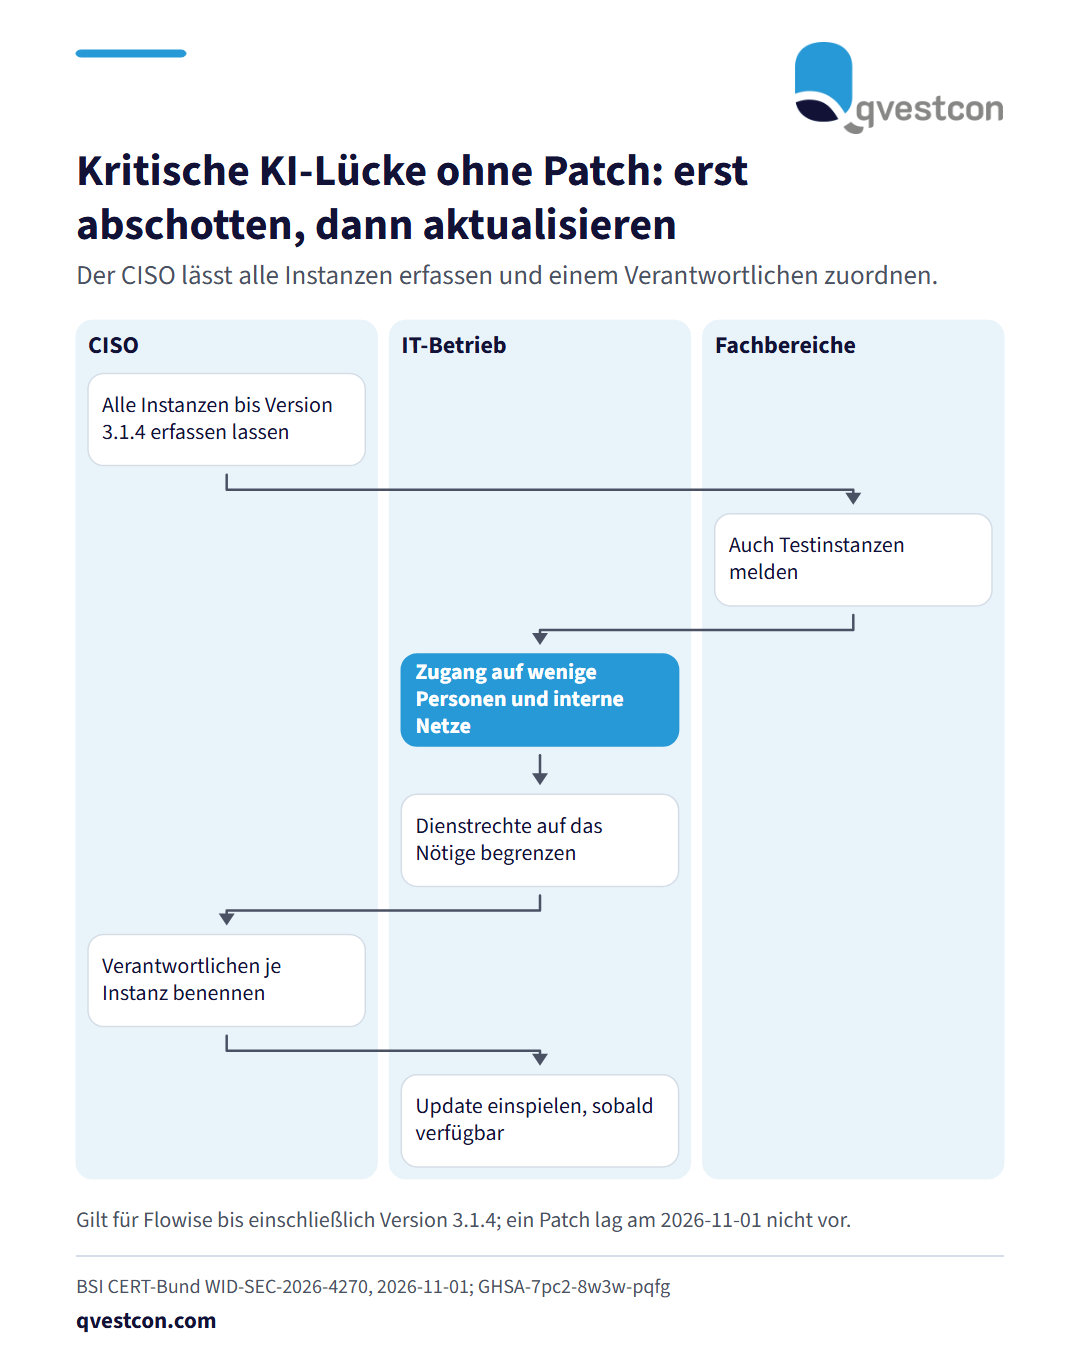
Ablauf in drei Rollen: Der CISO lässt alle Flowise-Instanzen bis Version 3.1.4 erfassen, Fachbereiche melden auch Testinstanzen, der IT-Betrieb beschränkt Zugang und Rechte, der CISO benennt Verantwortliche, der IT-Betrieb spielt das Update ein, sobald es verfügbar ist.

Das BSI-Meldeportal CERT-Bund warnt vor einer kritischen Schwachstelle in Flowise bis ein­schließ­lich Version 3.1.4. Flowise ist eine Oberfläche zum Bau von KI-Anwendungen mit großen Sprach­mo­del­len. Ein entfernter, angemeldeter Angreifer kann Schutz­maß­nah­men umgehen und beliebigen Programmcode mit den Rechten des Dienstes ausführen. Ein Patch liegt laut Meldung vom 1. November 2026 nicht vor. Schritt 1: Prüfen, ob in IT oder Fachbereichen Flowise-Instanzen laufen, auch als Test. Schritt 2: Den Zugang auf wenige Personen und interne Netze beschränken. Schritt 3: Dem Dienst nur die nötigen Rechte geben und Zugangsdaten prüfen. Schritt 4: Die Her­stel­ler­hin­weise im GitHub Security Advisory GHSA-7pc2-8w3w-pqfg beobachten und das Update einspielen, sobald es erscheint. Umgesetzt ist das, wenn alle Instanzen erfasst, abgeschottet und einem Ver­ant­wort­li­chen zugeordnet sind.

Ori­gi­nal­quelle: BSI CERT-Bund →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News