
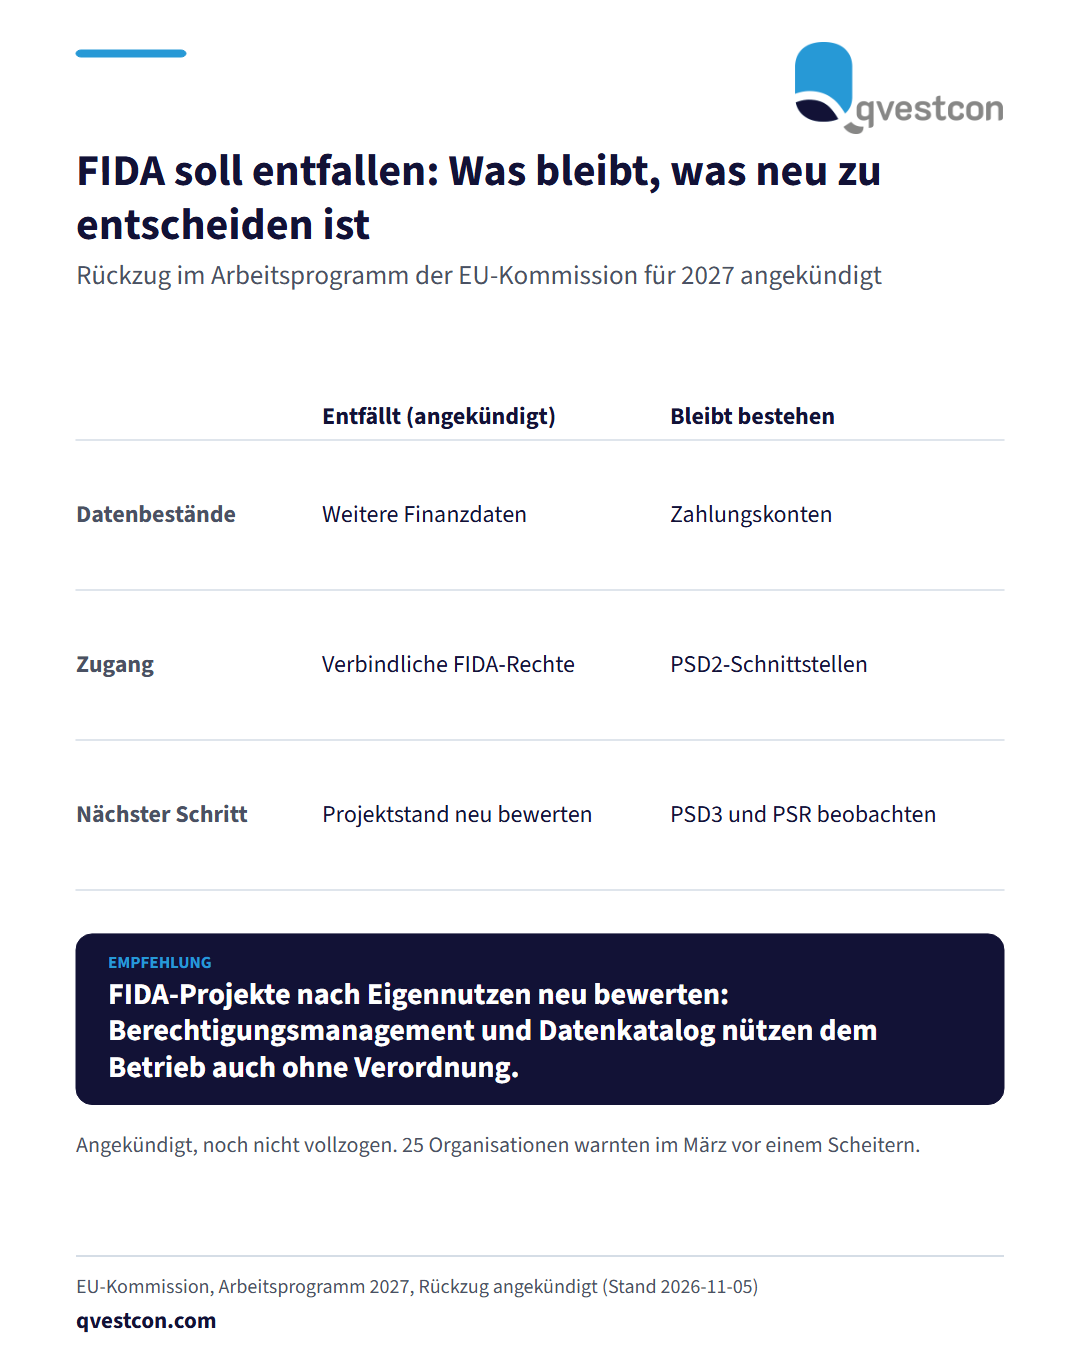
Die EU-Kommission will die Finanzdatenverordnung FIDA (Financial Data Access) zurückziehen. Der Rückzug ist im Arbeitsprogramm der Kommission für 2027 angekündigt. FIDA sollte das aus der Zahlungsdiensterichtlinie PSD2 bekannte Open-Banking-Prinzip auf weitere Finanzdaten übertragen, etwa auf Wertpapierdepots, Kredite, Altersvorsorgeverträge und Sachversicherungen. Der Zugang sollte über standardisierte Schnittstellen (APIs) laufen. Für die Praxis bedeutet das: Verbindliche europäische Zugangsrechte für diese Datenbestände sind vorerst nicht zu erwarten. Die PSD2-Schnittstellen für Zahlungskonten bleiben bestehen. Der Rechtsrahmen für Zahlungsdienste wird mit PSD3 und der Payment Services Regulation weiterentwickelt. Der Rückzug ist angekündigt und noch nicht vollzogen. Drei Schritte für Vorstand, COO und IT: 1. Den Stand laufender FIDA-Vorbereitungen prüfen und trennen, was nur für FIDA nötig war und was Berechtigungsmanagement und Datenkatalog auch im Betrieb nützt. 2. Für Kontoinformationen und Zahlungsverkehr marktgetriebene Lösungen wie die GiroAPI der Deutschen Kreditwirtschaft prüfen. Sie baut auf Standards der Berlin Group auf und arbeitet auf vertraglicher Grundlage. 3. Die Debatte weiter beobachten. Der Gesamtverband der Deutschen Versicherungswirtschaft und der Bundesverband der Deutschen Volksbanken und Raiffeisenbanken begrüßen den Rückzug. 25 Organisationen aus dem Fintech-Umfeld hatten im März vor einem Scheitern gewarnt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, Schnittstellenprojekte am Nutzen für den eigenen Betrieb auszurichten und sie unabhängig vom Regulierungsstand mit klaren Verantwortlichen zu führen.