
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

FBI warnt vor Angriffen auf Kühlsysteme weltweit

Das FBI, die US-Cyber­si­cher­heits­be­hörde CISA und die US-Ministerien für Gesundheit, Land­wirt­schaft und Verkehr haben am 5. November 2026 (Ortszeit) vor andauernden Cyber­an­grif­fen auf Kühlsysteme gewarnt. Angreifer können aus der Ferne die Temperatur in Kühlanlagen erhöhen. Mögliche Folgen sind laut Mitteilung Brandgefahr, Warenverluste und eine verkürzte Lebensdauer der Anlagen. Seit Mitte Oktober gab es in mehreren europäischen Ländern Angriffe auf Kühl- und Gefrier­sys­teme in Supermärkten und Lebens­mit­tel­be­trie­ben, darunter Deutschland. Anfang November traf es die französische Blutbank. Wer hinter den Angriffen steht, ist bislang unklar. Die Behörden raten, die Systeme vom Internet zu trennen, Passwörter zu ändern und veraltete Geräte auszutauschen. Einordnung für die Praxis: Kühl- und Über­wa­chungs­tech­nik gehört oft zur Gebäu­de­tech­nik und wird von Dienst­leis­tern betrieben. Solche Anlagen stehen in Zweigstellen, Rechenzentren und bei versicherten Gewerbekunden. Für COO, CISO und Risi­ko­ma­nage­ment ergeben sich vier Schritte. 1. Beim Facility-Management und bei den Betreibern von Rechen­zen­trums­flä­chen abfragen, welche Kühl- und Über­wa­chungs­sys­teme aus dem Internet erreichbar sind. 2. Stan­dard­pass­wör­ter und veraltete Geräte in einer Liste erfassen und mit Fristen versehen. 3. Die Dienst­leis­ter­ver­träge auf Mel­de­pflich­ten bei Störungen prüfen. 4. Im Sachgeschäft die Risikofragen zu vernetzter Gebäude- und Kühltechnik ergänzen. Umgesetzt ist das, wenn jede Anlage einen benannten Ver­ant­wort­li­chen und einen doku­men­tier­ten Fern­zu­griffs­weg hat. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge

Cyber

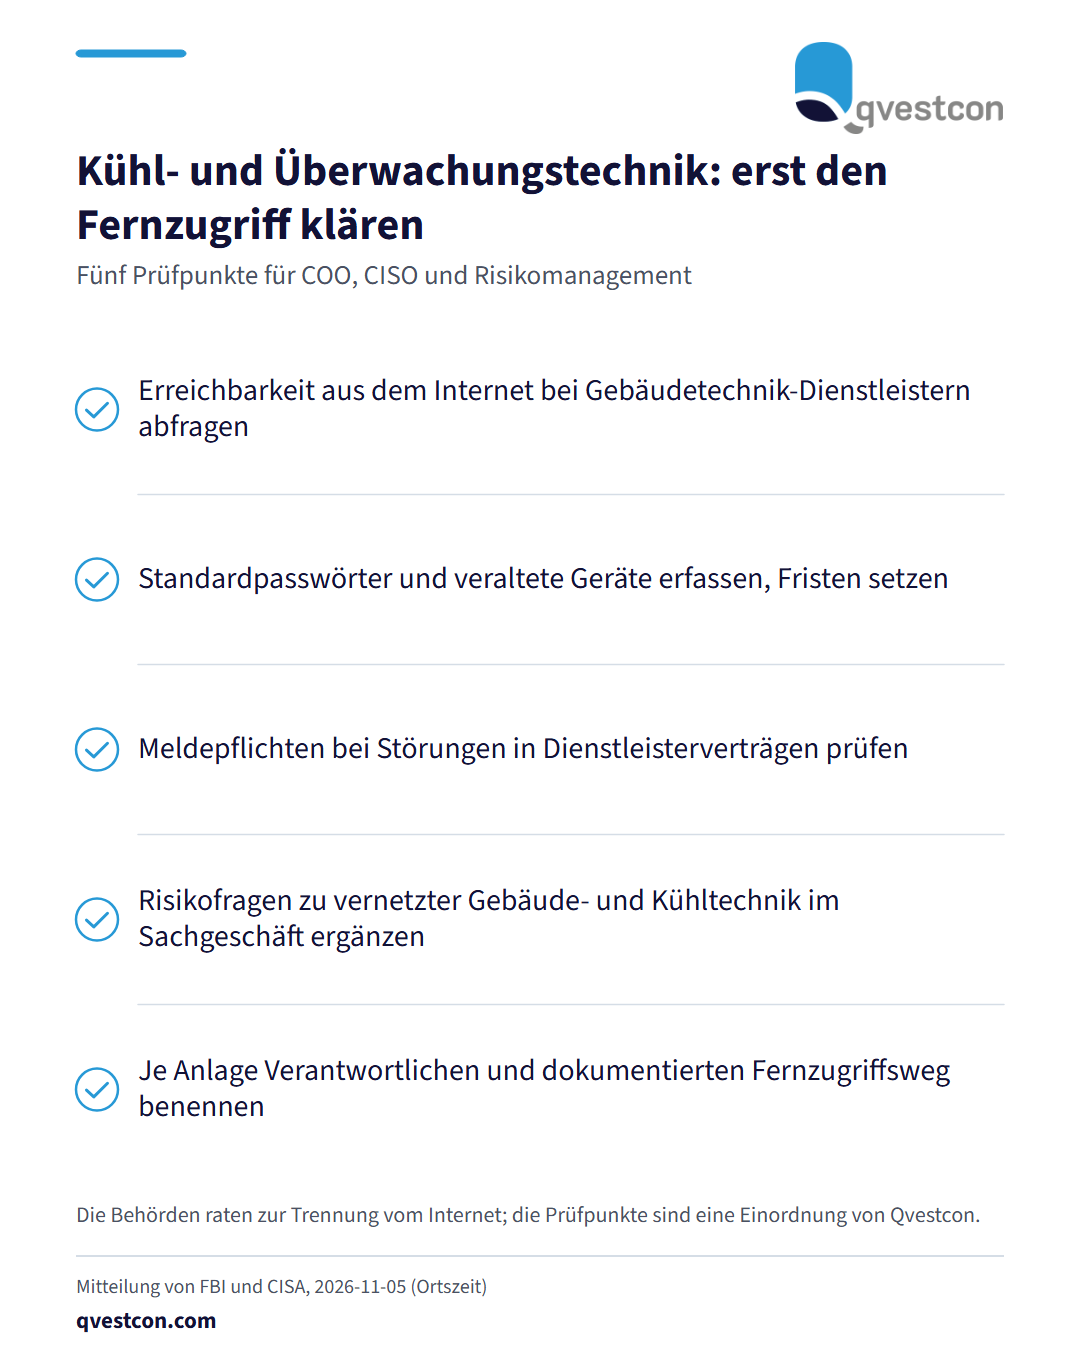
Checkliste mit fünf Prüfpunkten zu Kühl- und Überwachungstechnik: Erreichbarkeit aus dem Internet abfragen, Standardpasswörter und veraltete Geräte erfassen, Meldepflichten in Verträgen prüfen, Risikofragen im Sachgeschäft ergänzen, Verantwortliche und Fernzugriffswege benennen.

Das FBI, die US-Cyber­si­cher­heits­be­hörde CISA und die US-Ministerien für Gesundheit, Land­wirt­schaft und Verkehr haben am 5. November 2026 (Ortszeit) vor andauernden Cyber­an­grif­fen auf Kühlsysteme gewarnt. Angreifer können aus der Ferne die Temperatur in Kühlanlagen erhöhen. Mögliche Folgen sind laut Mitteilung Brandgefahr, Warenverluste und eine verkürzte Lebensdauer der Anlagen. Seit Mitte Oktober gab es in mehreren europäischen Ländern Angriffe auf Kühl- und Gefrier­sys­teme in Supermärkten und Lebens­mit­tel­be­trie­ben, darunter Deutschland. Anfang November traf es die französische Blutbank. Wer hinter den Angriffen steht, ist bislang unklar. Die Behörden raten, die Systeme vom Internet zu trennen, Passwörter zu ändern und veraltete Geräte auszutauschen. Einordnung für die Praxis: Kühl- und Über­wa­chungs­tech­nik gehört oft zur Gebäu­de­tech­nik und wird von Dienst­leis­tern betrieben. Solche Anlagen stehen in Zweigstellen, Rechenzentren und bei versicherten Gewerbekunden. Für COO, CISO und Risi­ko­ma­nage­ment ergeben sich vier Schritte. 1. Beim Facility-Management und bei den Betreibern von Rechen­zen­trums­flä­chen abfragen, welche Kühl- und Über­wa­chungs­sys­teme aus dem Internet erreichbar sind. 2. Stan­dard­pass­wör­ter und veraltete Geräte in einer Liste erfassen und mit Fristen versehen. 3. Die Dienst­leis­ter­ver­träge auf Mel­de­pflich­ten bei Störungen prüfen. 4. Im Sachgeschäft die Risikofragen zu vernetzter Gebäude- und Kühltechnik ergänzen. Umgesetzt ist das, wenn jede Anlage einen benannten Ver­ant­wort­li­chen und einen doku­men­tier­ten Fern­zu­griffs­weg hat. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News