
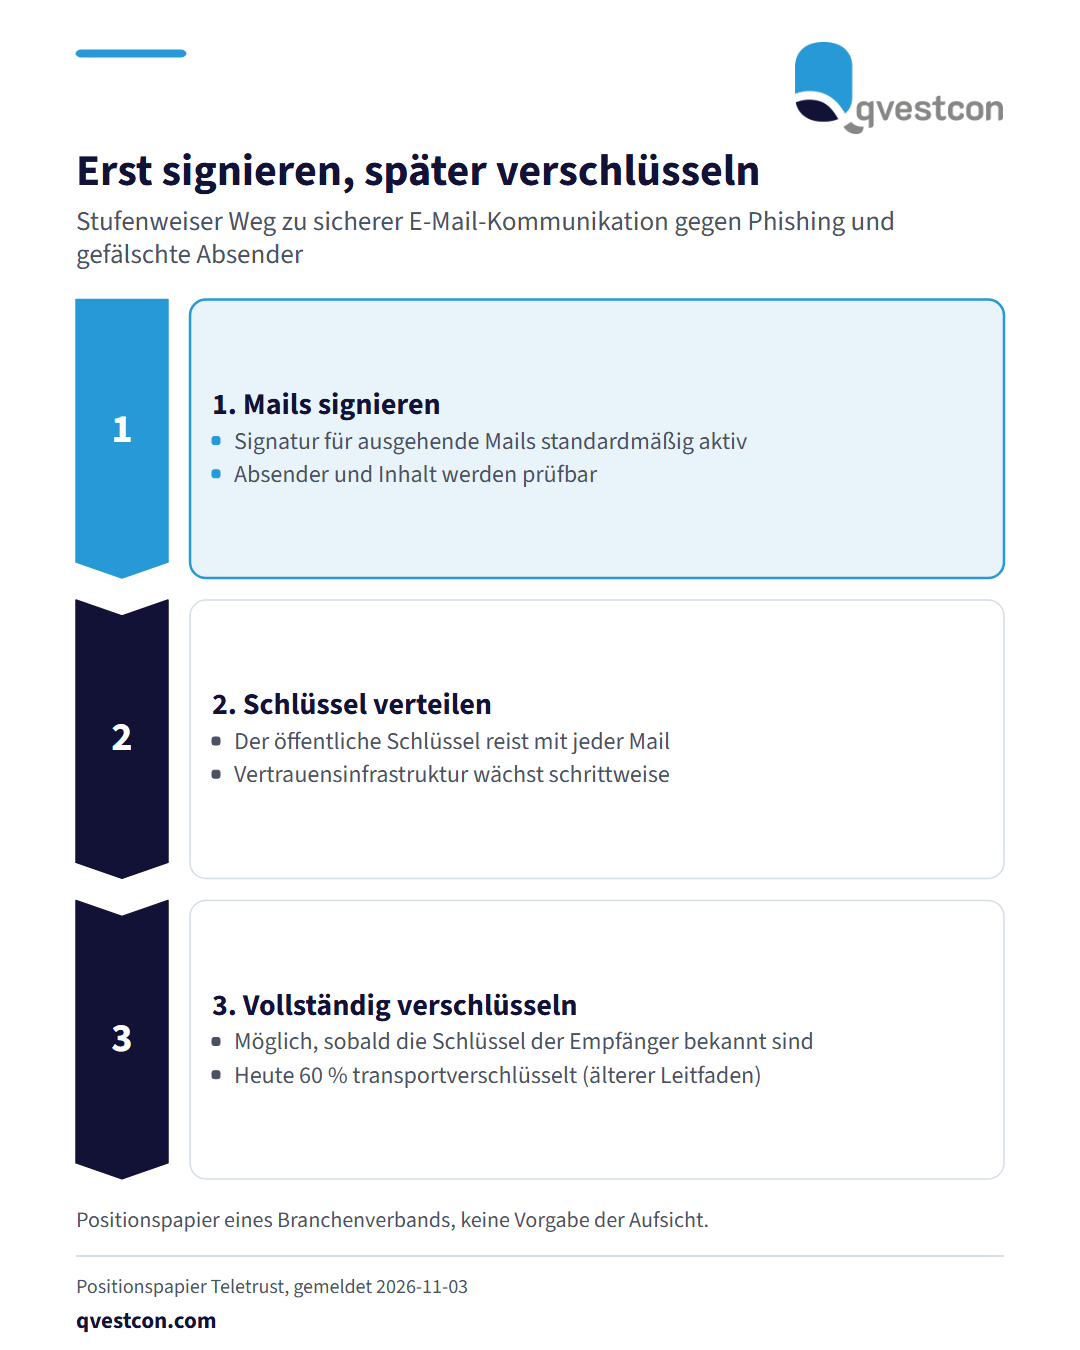
Der Bundesverband IT-Sicherheit (Teletrust) schlägt in einem Positionspapier vor, E-Mails zuerst zu signieren und erst später zu verschlüsseln. Im ersten Schritt sollen ausgehende E-Mails standardmäßig signiert werden. Das sichert Absender und Inhalt und schützt vor gefälschten Absendern. Laut einem älteren Teletrust-Leitfaden werden nur 60 Prozent der Mails transportverschlüsselt übertragen. Für Banken und Versicherer ergeben sich drei praktische Schritte: Signatur für ausgehende Mails standardmäßig einschalten, Mailgateways prüfen, die Nachrichten nachträglich verändern (etwa durch Disclaimer), weil sie Signaturen ungültig machen, und die Erneuerung der Zertifikate automatisieren. Das ist eine Einordnung von Qvestcon. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #Phishing