
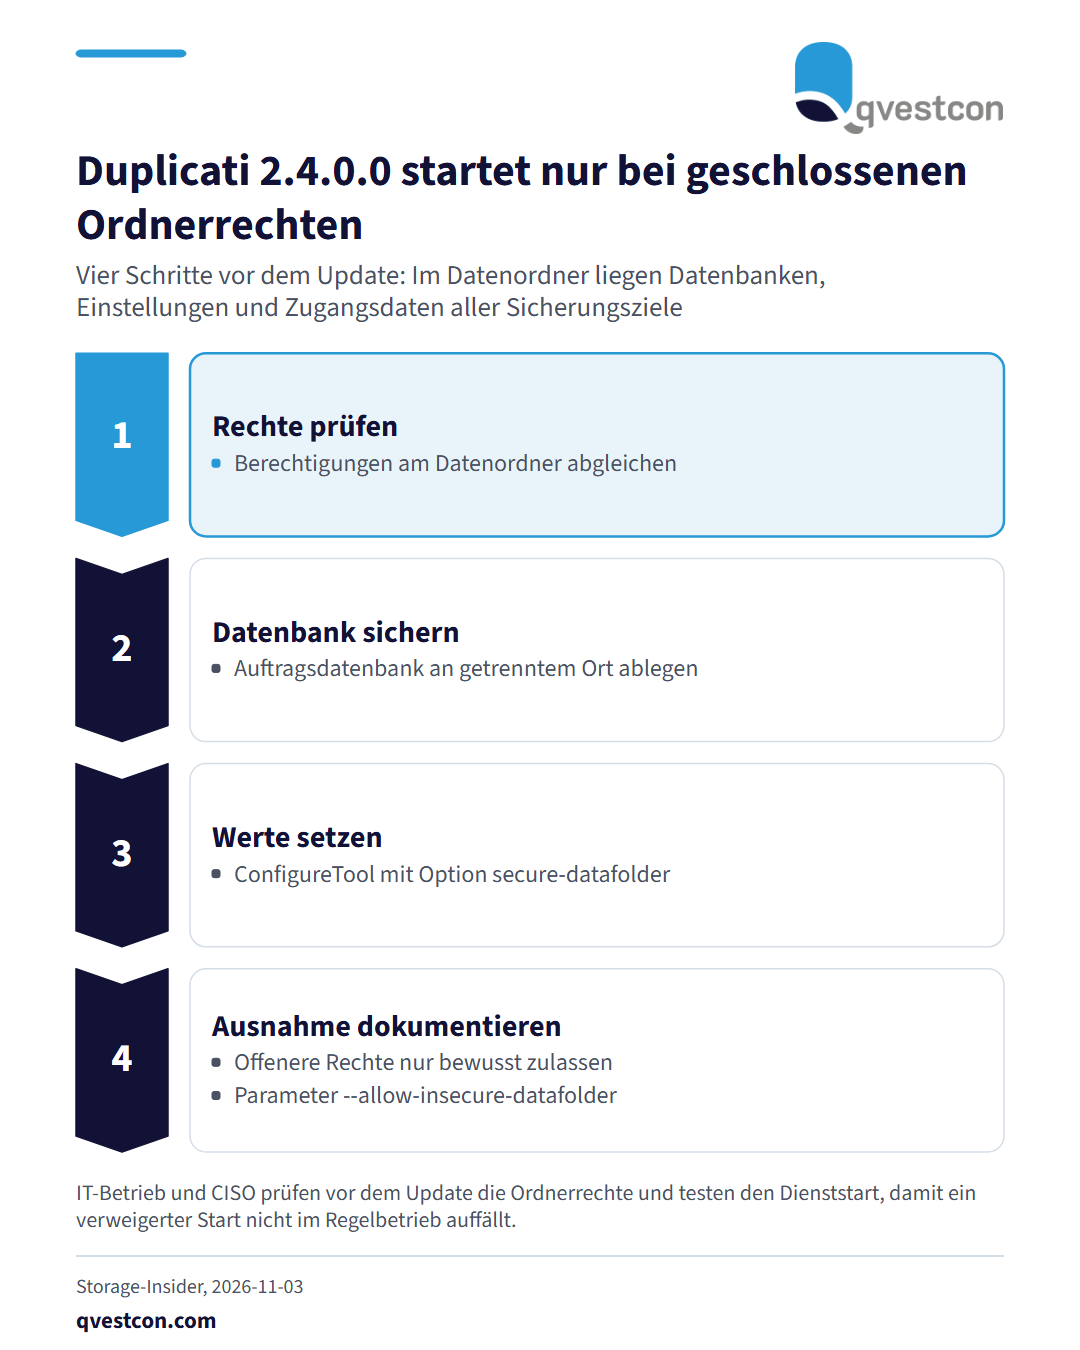
Die Backup-Software Duplicati liegt seit dem 2026-11-03 in der stabilen Fassung 2.4.0.0 vor. Sie verweigert den Start, sobald die Berechtigungen am lokalen Datenordner abweichen. Dort liegen die Auftragsdatenbanken, die Einstellungen und die Zugangsdaten für sämtliche Sicherungsziele. Für IT-Betrieb und CISO in Banken und Versicherern ergibt sich eine klare Reihenfolge vor dem Wechsel. Erstens die Berechtigungen am Datenordner prüfen. Zweitens die Auftragsdatenbank an einem getrennten Ablageort sichern. Drittens das Kommando „ConfigureTool“ mit der Option „secure-datafolder“ nutzen, das die passenden Werte setzt und die veralteten systemweiten Pfade ersetzt. Viertens die Sperre nur bewusst und dokumentiert umgehen, etwa mit dem Parameter „--allow-insecure-datafolder“. Wer Duplicati auf Servern betreibt, sollte Dienste vor dem Update testweise starten, damit ein verweigerter Start nicht erst im Regelbetrieb auffällt. Neu sind außerdem ein Paritätsschutz auf Basis von PAR2, der beschädigte Volumes ohne erneute Vollsicherung rekonstruiert, und ein einseitiger Kopiermodus von der Quelle zum Ziel. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt es sich, solche Sicherheitsänderungen in Werkzeugen der Datensicherung im Änderungsprozess zu erfassen. Der Hinweis stammt aus einem Praxistipp von Storage-Insider vom 2026-11-03.