
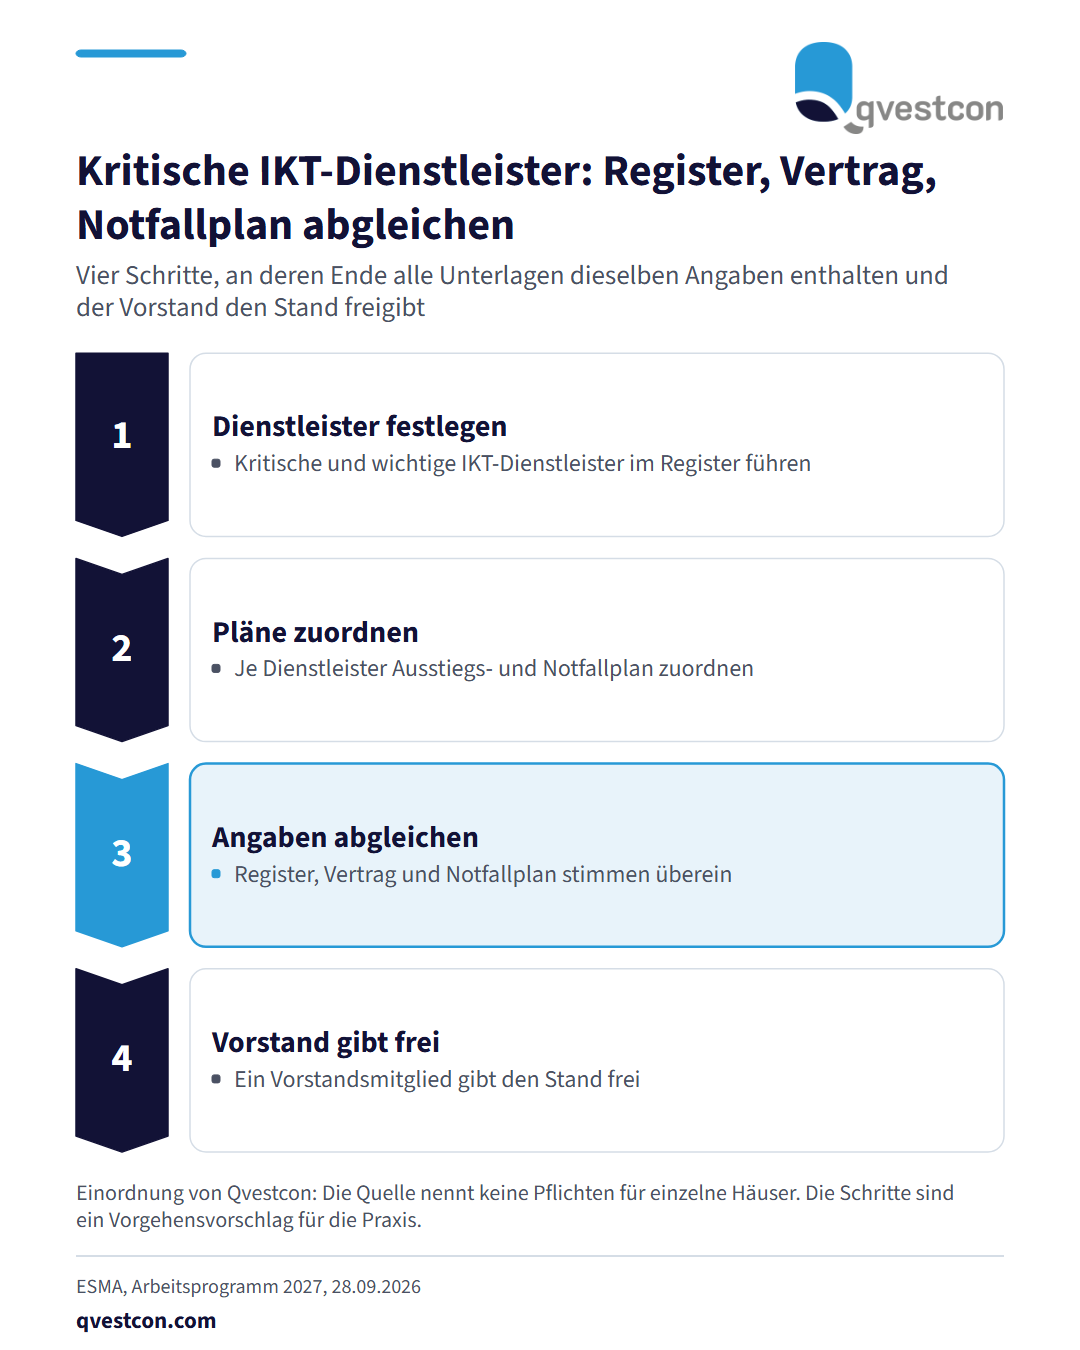
Die europäische Wertpapier- und Marktaufsicht ESMA hat am 28. September 2026 ihr Arbeitsprogramm für 2027 veröffentlicht. Für Banken und Versicherer ist ein Punkt unmittelbar wichtig: Die ESMA beaufsichtigt 2027 gemeinsam mit den anderen Europäischen Aufsichtsbehörden kritische IKT-Drittdienstleister (IKT steht für Informations- und Kommunikationstechnologie). Sie fördert zudem in allen ihren Aufsichtsbereichen die Einhaltung der Verordnung über die digitale operative Resilienz (DORA). Daneben will sie KI-gestützte Werkzeuge in der Aufsicht einsetzen und ihre Fähigkeiten in der Cybersicherheit ausbauen. Praktische Einordnung von Qvestcon, die Quelle nennt keine Pflichten für einzelne Häuser: Klären Sie zuerst, welche Ihrer IKT-Dienstleister kritische oder wichtige Funktionen unterstützen und im Informationsregister entsprechend geführt werden. Diese Einstufung im eigenen Haus ist von der Benennung kritischer IKT-Drittdienstleister durch die Aufsichtsbehörden zu unterscheiden. Ordnen Sie danach jedem dieser Dienstleister einen Ausstiegs- und Notfallplan zu. Umgesetzt ist das, wenn Register, Verträge und Notfallplan für jeden dieser Dienstleister dieselben Angaben enthalten und ein Vorstandsmitglied den Stand freigegeben hat. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Prüfung selten am Plan selbst. Meist fehlt die Verbindung zwischen Register und Vertrag.