
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Kühlhäuser per Software auf 150 Grad: Angriffe in Bayern

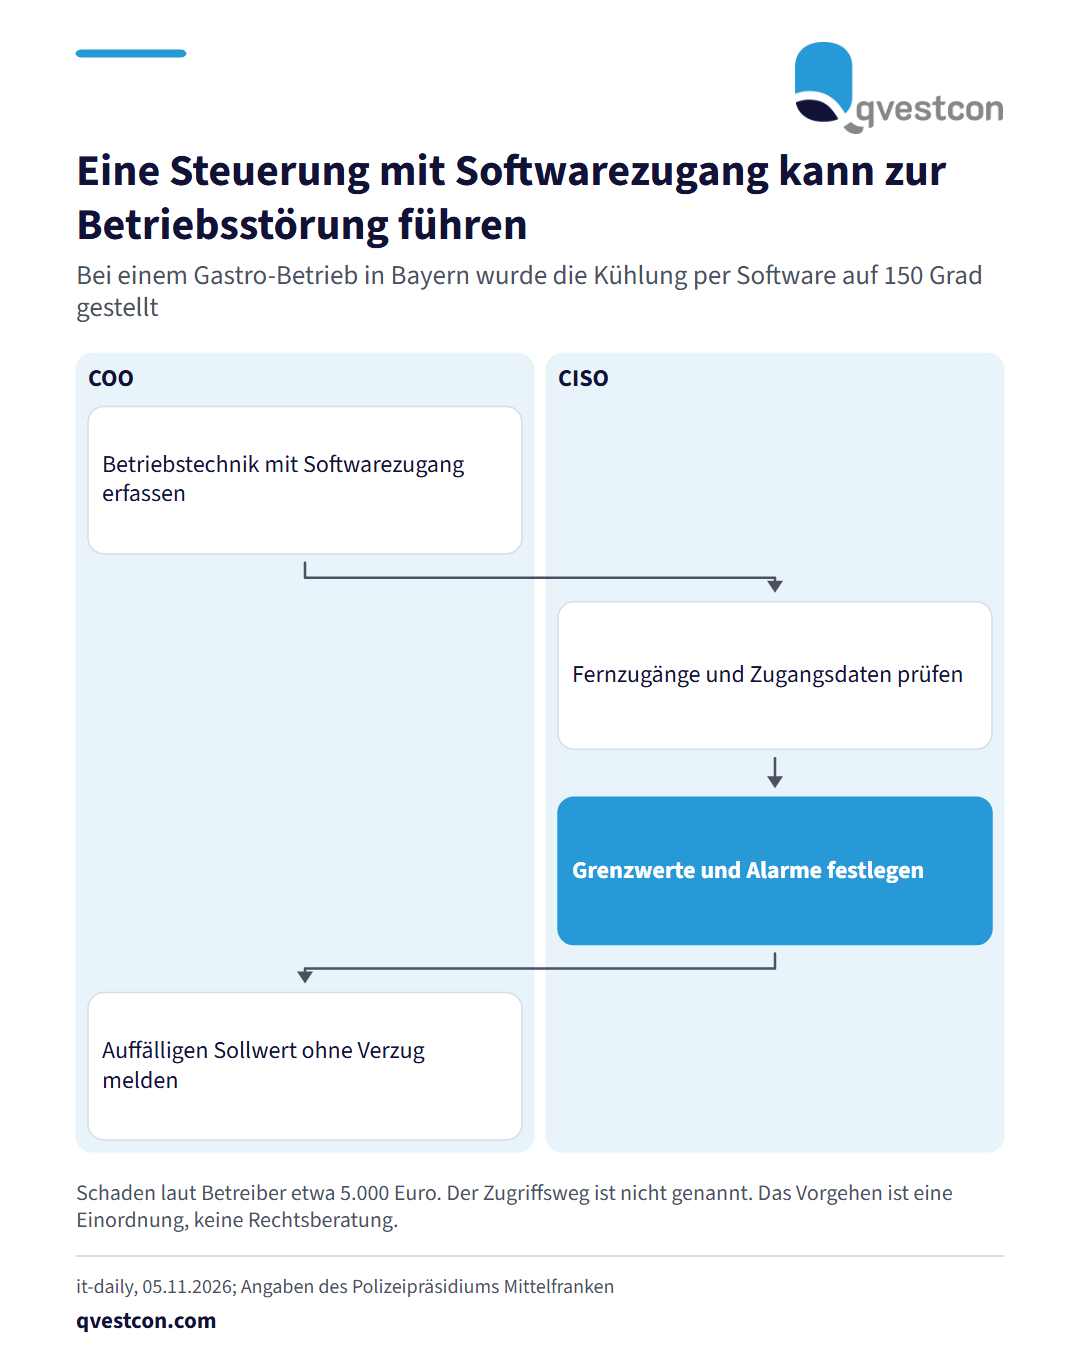
Ein Sprecher des Poli­zei­prä­si­di­ums Mittelfranken bestätigte am 5. November 2026 einen weiteren Cyberangriff auf Kühlhäuser in Bayern. Bei einem Gastro-Unternehmen im Landkreis Roth war die Ziel­tem­pe­ra­tur der Kühlung über eine Software auf 150 Grad eingestellt worden. Der Betreiber schätzt den Schaden auf etwa 5.000 Euro. Die Kri­mi­nal­po­li­zei Schwabach ermittelt. Dasselbe Muster zeigte ein Fall bei einer Metzgerei in der Oberpfalz in der Nacht zum Montag. Dort liegt der Schaden nach aktuellem Ermitt­lungs­stand im fünfstelligen Bereich. Das Poli­zei­prä­si­dium Regensburg hält einen Zusammenhang mit Angriffen auf Kühlsysteme von Supermärkten in Europa in der Nacht zum 2. November für möglich. Die Polizei rät betroffenen Unternehmen, Angriffe umgehend zu melden. Für Banken und Versicherer lohnt der Blick auf die eigene Betriebs­tech­nik, etwa Kühlung und Klimatechnik in Rechenzentren, Archiven und Filialen. Wie die Täter Zugriff erhielten, nennt die Quelle nicht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich ein Vorgehen in drei Schritten bewährt. Erstens werden alle Steuerungen mit Soft­ware­zu­gang im IKT-Infor­ma­ti­ons­re­gis­ter erfasst (IKT steht für Informations- und Kom­mu­ni­ka­ti­ons­tech­nik). Zweitens werden Fernzugänge und Zugangsdaten dieser Steuerungen geprüft. Drittens werden Grenzwerte und Alarme festgelegt, damit eine unplausible Soll­tem­pe­ra­tur sofort auffällt und der Vorfall ohne Verzug gemeldet werden kann.

Cyber

Ablaufgrafik mit zwei Rollen, COO und CISO, und vier Schritten: Betriebstechnik mit Softwarezugang erfassen, Fernzugänge und Zugangsdaten prüfen, Grenzwerte und Alarme festlegen, auffälligen Sollwert ohne Verzug melden.

Ein Sprecher des Poli­zei­prä­si­di­ums Mittelfranken bestätigte am 5. November 2026 einen weiteren Cyberangriff auf Kühlhäuser in Bayern. Bei einem Gastro-Unternehmen im Landkreis Roth war die Ziel­tem­pe­ra­tur der Kühlung über eine Software auf 150 Grad eingestellt worden. Der Betreiber schätzt den Schaden auf etwa 5.000 Euro. Die Kri­mi­nal­po­li­zei Schwabach ermittelt. Dasselbe Muster zeigte ein Fall bei einer Metzgerei in der Oberpfalz in der Nacht zum Montag. Dort liegt der Schaden nach aktuellem Ermitt­lungs­stand im fünfstelligen Bereich. Das Poli­zei­prä­si­dium Regensburg hält einen Zusammenhang mit Angriffen auf Kühlsysteme von Supermärkten in Europa in der Nacht zum 2. November für möglich. Die Polizei rät betroffenen Unternehmen, Angriffe umgehend zu melden. Für Banken und Versicherer lohnt der Blick auf die eigene Betriebs­tech­nik, etwa Kühlung und Klimatechnik in Rechenzentren, Archiven und Filialen. Wie die Täter Zugriff erhielten, nennt die Quelle nicht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich ein Vorgehen in drei Schritten bewährt. Erstens werden alle Steuerungen mit Soft­ware­zu­gang im IKT-Infor­ma­ti­ons­re­gis­ter erfasst (IKT steht für Informations- und Kom­mu­ni­ka­ti­ons­tech­nik). Zweitens werden Fernzugänge und Zugangsdaten dieser Steuerungen geprüft. Drittens werden Grenzwerte und Alarme festgelegt, damit eine unplausible Soll­tem­pe­ra­tur sofort auffällt und der Vorfall ohne Verzug gemeldet werden kann.

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News