
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Revi­si­ons­si­chere Archivierung: Vorgaben ordnen

Um Unter­neh­mens­da­ten revi­si­ons­si­cher zu archivieren, sind neben internen Vorgaben zahlreiche gesetzliche Vorschriften zu beachten. Darauf weist ein gesponserter Whitepaper-Hinweis in einem Newsletter vom 2. November 2026 hin. Genannt werden die Datenschutz-Grund­ver­ord­nung (DSGVO), die Grundsätze zur ord­nungs­mä­ßi­gen Führung und Aufbewahrung von Büchern in elek­tro­ni­scher Form (GoBD), das IT-Sicher­heits­ge­setz mit der NIS2-Richtlinie, der Digital Operational Resilience Act (DORA) und der Schutz von Geschäfts­ge­heim­nis­sen. Werden die Vorgaben nicht eingehalten, drohen laut Text empfindliche Strafen und langfristige Imageschäden. Praktische Einordnung für Banken und Versicherer: Das Archiv ist selten ein einzelnes System. Gehen Sie in dieser Reihenfolge vor. Erstens: Listen Sie die Datenarten auf, die archiviert werden, etwa Verträge, Buchungs­be­lege, Protokolle und Korrespondenz. Zweitens: Ordnen Sie jeder Datenart die Vorgaben aus der Liste oben zu und halten Sie je Datenart eine Aufbewahrungs- und Löschregel fest. Drittens: Benennen Sie je Datenart eine ver­ant­wort­li­che Stelle und das System, in dem archiviert wird. Viertens: Prüfen Sie, ob ausgelagerte Archivdienste im IKT-Infor­ma­ti­ons­re­gis­ter mit diesen Zuordnungen geführt sind. Umgesetzt ist es, wenn Prüfer zu jeder Datenart Regel, Ver­ant­wort­li­che und System in einer einzigen Tabelle finden. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank spart genau diese Tabelle in Prüfungen die meiste Rückfragezeit.

DORA

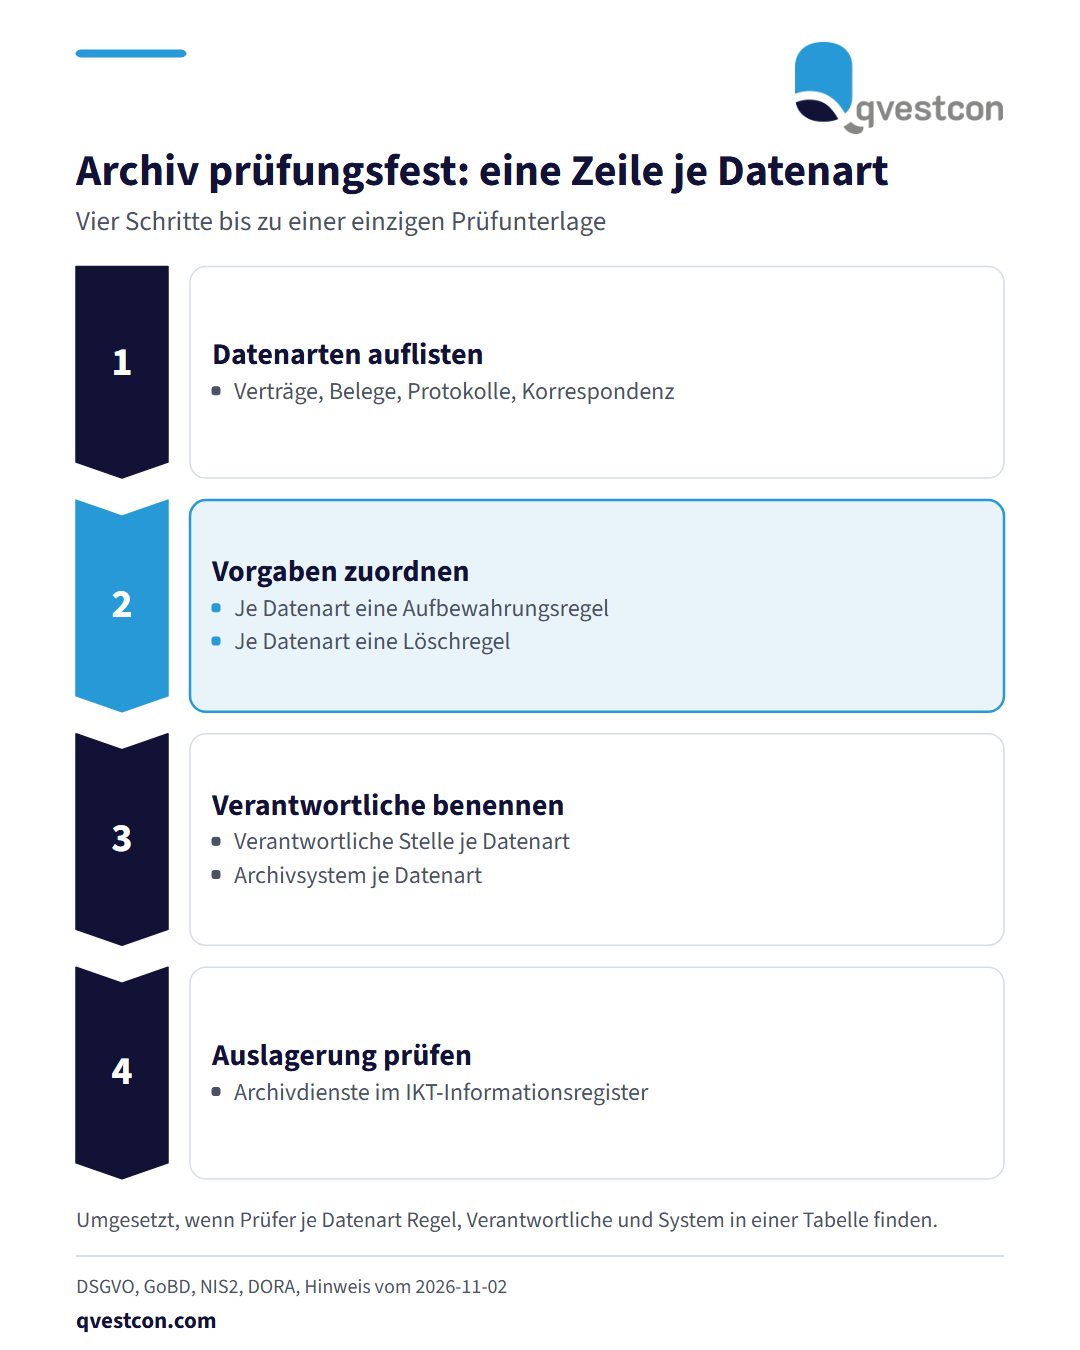
Vorgehensmodell in vier Phasen: Datenarten auflisten, Vorgaben zuordnen, Verantwortliche benennen, ausgelagerte Archivdienste im Informationsregister prüfen.

Um Unter­neh­mens­da­ten revi­si­ons­si­cher zu archivieren, sind neben internen Vorgaben zahlreiche gesetzliche Vorschriften zu beachten. Darauf weist ein gesponserter Whitepaper-Hinweis in einem Newsletter vom 2. November 2026 hin. Genannt werden die Datenschutz-Grund­ver­ord­nung (DSGVO), die Grundsätze zur ord­nungs­mä­ßi­gen Führung und Aufbewahrung von Büchern in elek­tro­ni­scher Form (GoBD), das IT-Sicher­heits­ge­setz mit der NIS2-Richtlinie, der Digital Operational Resilience Act (DORA) und der Schutz von Geschäfts­ge­heim­nis­sen. Werden die Vorgaben nicht eingehalten, drohen laut Text empfindliche Strafen und langfristige Imageschäden. Praktische Einordnung für Banken und Versicherer: Das Archiv ist selten ein einzelnes System. Gehen Sie in dieser Reihenfolge vor. Erstens: Listen Sie die Datenarten auf, die archiviert werden, etwa Verträge, Buchungs­be­lege, Protokolle und Korrespondenz. Zweitens: Ordnen Sie jeder Datenart die Vorgaben aus der Liste oben zu und halten Sie je Datenart eine Aufbewahrungs- und Löschregel fest. Drittens: Benennen Sie je Datenart eine ver­ant­wort­li­che Stelle und das System, in dem archiviert wird. Viertens: Prüfen Sie, ob ausgelagerte Archivdienste im IKT-Infor­ma­ti­ons­re­gis­ter mit diesen Zuordnungen geführt sind. Umgesetzt ist es, wenn Prüfer zu jeder Datenart Regel, Ver­ant­wort­li­che und System in einer einzigen Tabelle finden. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank spart genau diese Tabelle in Prüfungen die meiste Rückfragezeit.

Ori­gi­nal­quelle: newsletter_storage-insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in DORA · alle Qvestcon-News