
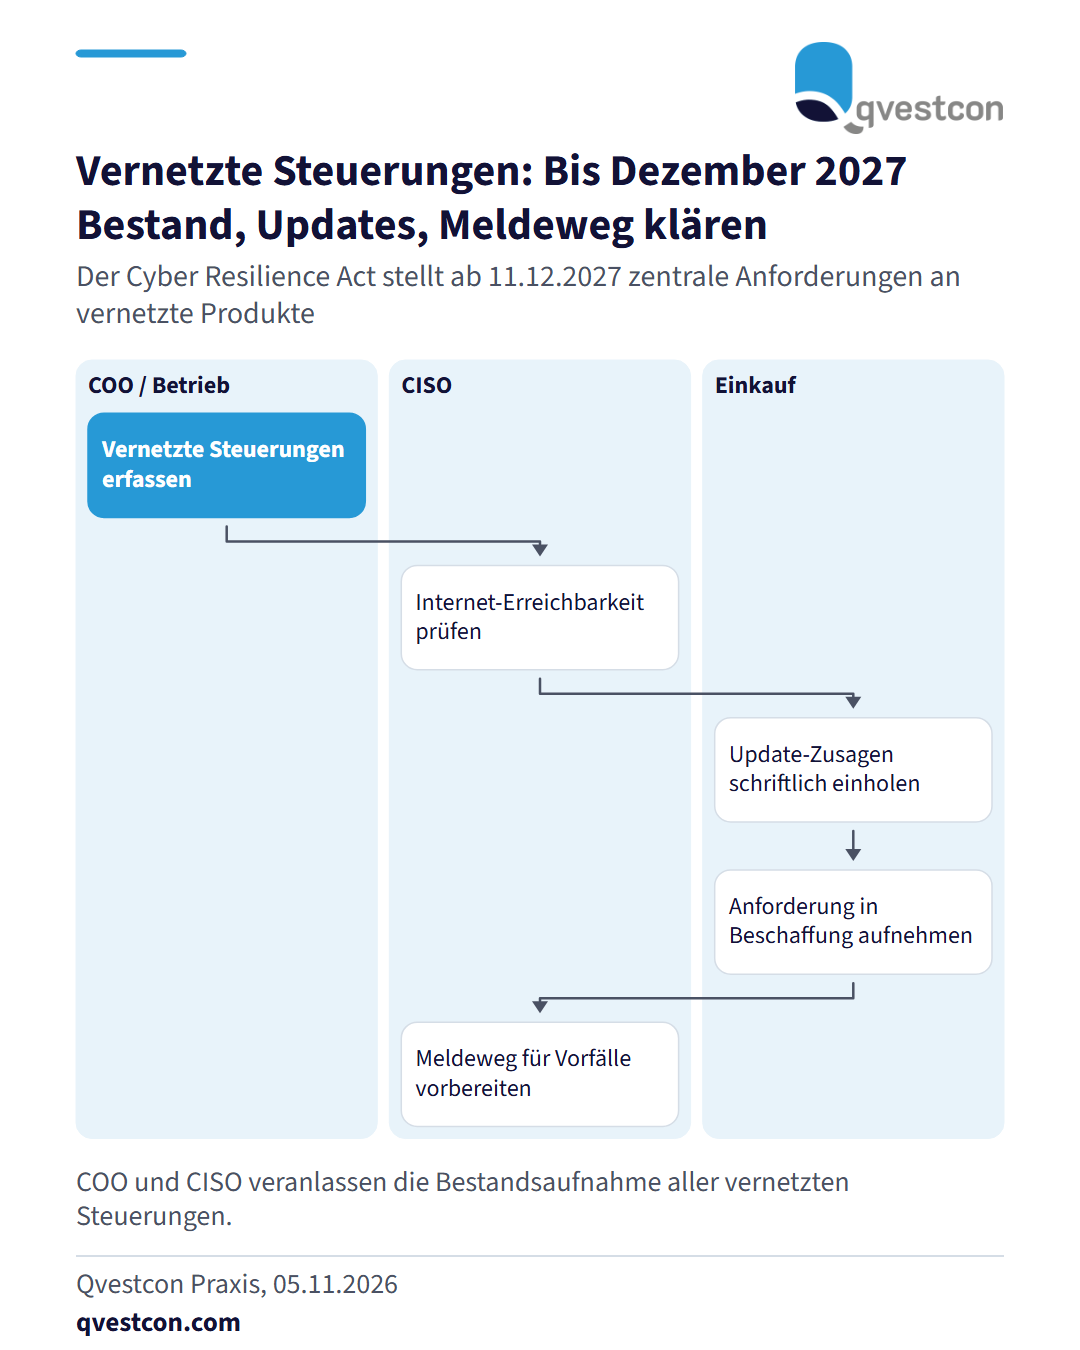
Cyberangriffe auf vernetzte Kühlanlagen zeigen, wie schnell unscheinbare Steuerungstechnik zum Geschäftsrisiko wird. Berichten zufolge wurden auch in Deutschland aus dem Internet erreichbare Steuerungen manipuliert. Das Bundesamt für Sicherheit in der Informationstechnik rät zu Schutzmaßnahmen. Für Rechenzentren, Gebäudetechnik und Dienstleister von Banken und Versicherern ist das ein Anlass zur Bestandsaufnahme. Zwei Termine geben die Richtung vor. Der Cyber Resilience Act (CRA) stellt ab dem 11. Dezember 2027 zentrale Cybersicherheitsanforderungen an Produkte mit digitalen Elementen. Dazu gehören sichere Konfiguration, der Umgang mit Schwachstellen und bereitgestellte Sicherheitsupdates. Die Verantwortung verschiebt sich damit deutlich zum Hersteller. Zudem plant die EU-Kommission eine Durchführungsverordnung mit einheitlichen Meldevorlagen für erhebliche Sicherheitsvorfälle nach der NIS-2-Richtlinie. Der Entwurf und die Feedbackphase stehen noch aus. Vorgehen in vier Schritten: 1. Listen Sie alle vernetzten Steuerungen auf, auch Kühlung, Klima und Gebäudeleittechnik, und vermerken Sie, ob sie aus dem Internet erreichbar sind. 2. Lassen Sie Betreiber und Hersteller schriftlich bestätigen, wie lange Sicherheitsupdates geliefert werden. 3. Nehmen Sie in Beschaffungsvorlagen für Produkte ab 2027 eine Anforderung zu Updates und Schwachstellenbehandlung auf. 4. Bereiten Sie den Meldeweg für Vorfälle vor, damit die spätere Vorlage nur noch eingesetzt werden muss. Umgesetzt ist der erste Schritt, wenn kein Gerät ohne dokumentierten Grund aus dem Internet erreichbar ist.