
CyberVeröffentlicht am
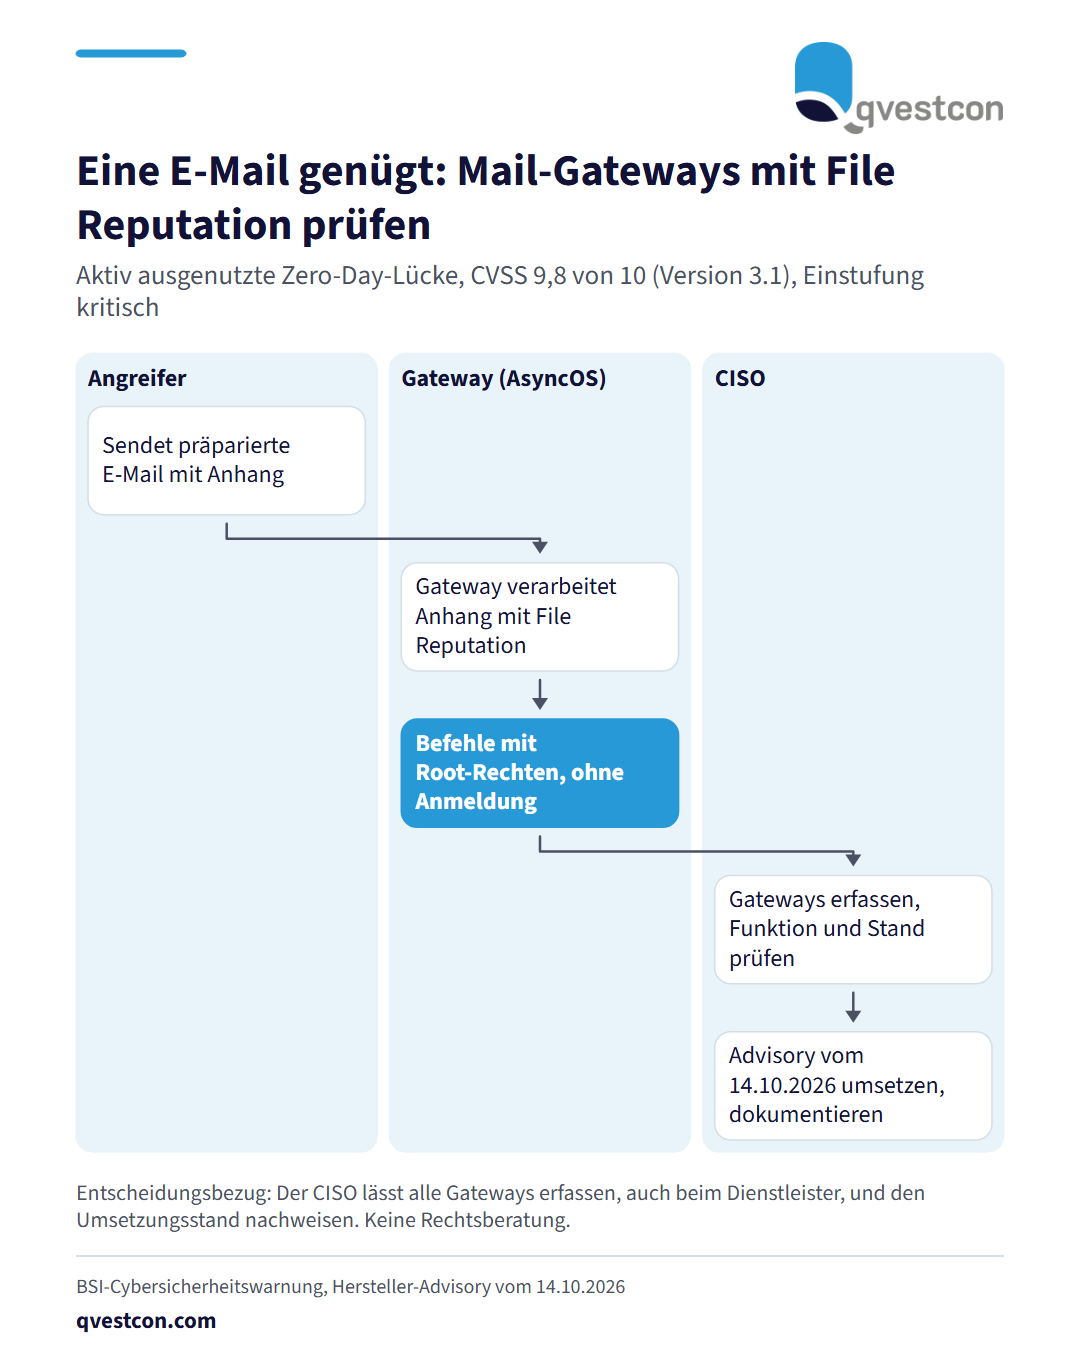
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor einer aktiv ausgenutzten Zero-Day-Schwachstelle im Cisco Secure Email Gateway. Cisco veröffentlichte dazu am 14. Oktober 2026 ein Advisory. Die Lücke CVE-2026-76519 erlaubt unter bestimmten Voraussetzungen das Schreiben beliebiger Dateien und die Ausführung von Befehlen mit Root-Rechten auf dem Betriebssystem AsyncOS. Ursache ist die fehlerhafte Verarbeitung von E-Mail-Anhängen bei aktivierter File-Reputation-Funktion der Advanced Malware Protection. Ein entfernter Angreifer braucht keine Anmeldung: Eine präparierte E-Mail mit Anhang, die ein verwundbares Gateway durchläuft, genügt. Der CVSS-Wert (Common Vulnerability Scoring System, Version 3.1) liegt bei 9,8 von 10 und gilt als kritisch. Cisco hat nach eigenen Angaben bereits aktive Ausnutzung beobachtet. Was Banken und Versicherer jetzt tun: Erstens alle Mail-Gateways erfassen, auch solche, die ein Dienstleister betreibt. Zweitens prüfen, ob die File-Reputation-Funktion aktiviert ist, denn dort liegt laut BSI die Ursache. Drittens das Cisco-Advisory umsetzen und die Gateways auf ungewöhnliche Dateien und Prozesse untersuchen. Viertens festhalten, wer die Maßnahme verantwortet und wann sie abgeschlossen war. Bei unseren Kunden hat sich bewährt, für Systeme am Rand des Netzes eine feste Zuständigkeit samt Prüfprotokoll zu führen, damit eine solche Warnung am selben Tag bearbeitet werden kann. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge