
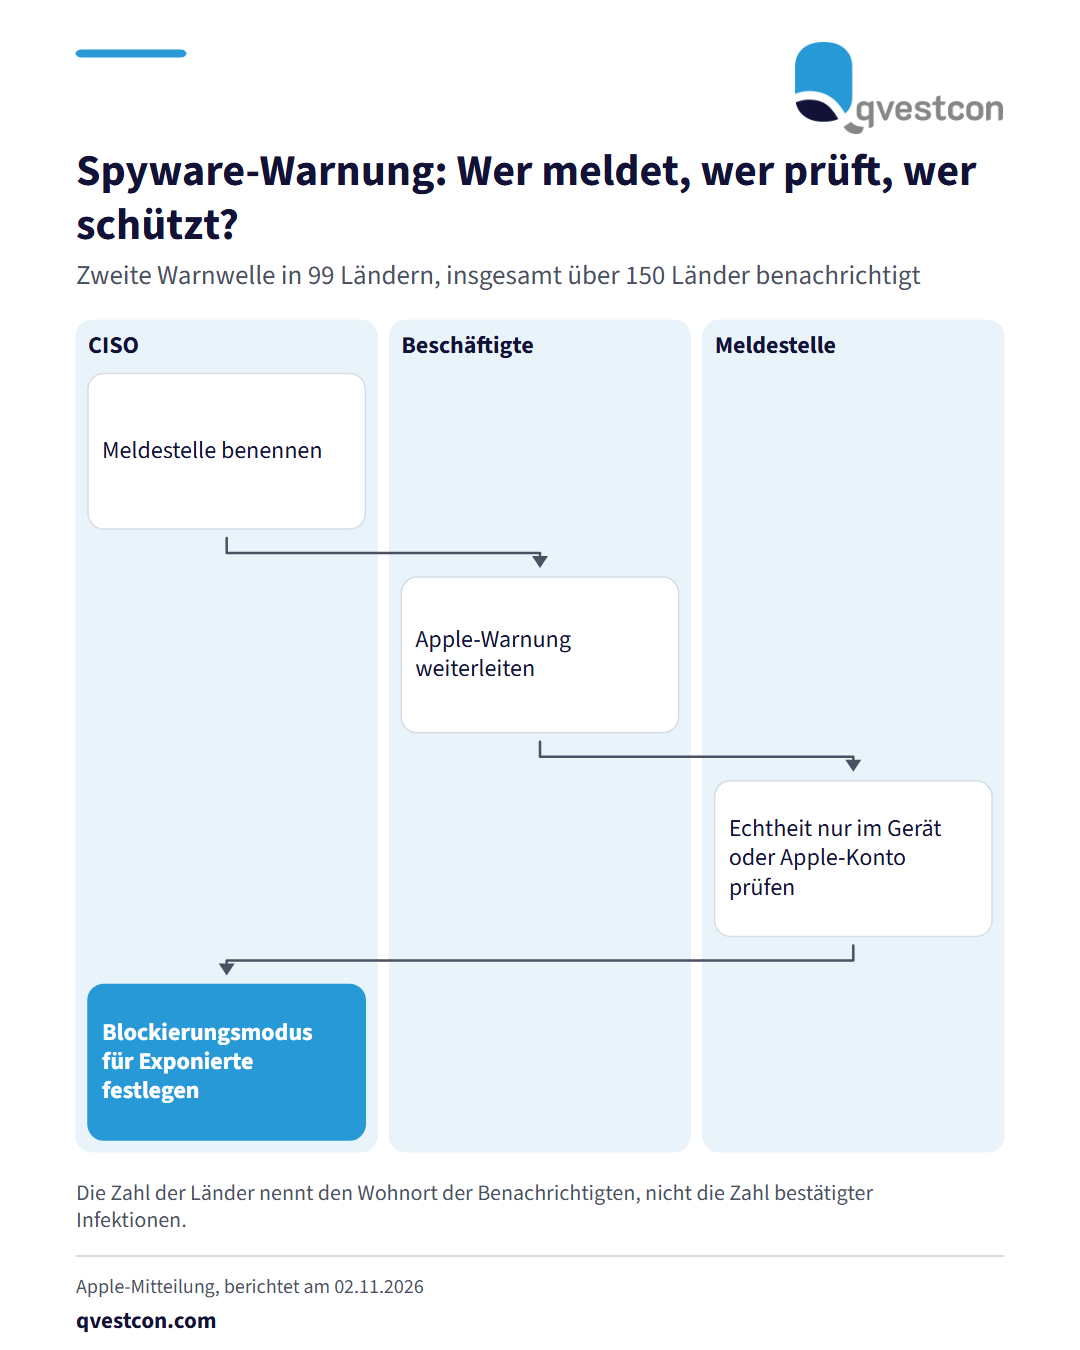
Apple hat am 2. November 2026 erneut ausgewählte Nutzer in 99 Ländern davor gewarnt, Ziel von Angriffen mit kommerzieller Spyware zu sein. Es ist die zweite Welle nach den Warnungen vom August, die Nutzer in 110 Ländern erreichten. Insgesamt hat Apple nach eigenen Angaben Nutzer in über 150 Ländern benachrichtigt. Apple nennt weder die Angreifer noch die eingesetzte Spyware noch die ausgenutzten Schwachstellen. Die Zahl der Länder beschreibt, wo Benachrichtigte leben, nicht die Zahl bestätigter Infektionen. Die Warnung erscheint auf dem Sperrbildschirm, in den Einstellungen, per E-Mail an die Adresse des Apple-Kontos und als Banner nach der Anmeldung auf der Website des Apple-Kontos. Apple empfiehlt Betroffenen, die Geräte zu aktualisieren und den Blockierungsmodus zu aktivieren. Er schränkt unter anderem Nachrichtenanhänge, einige Webtechnologien, eingehende FaceTime-Anrufe von Unbekannten und die Installation von Profilen ein. Echte Benachrichtigungen fordern laut Apple nie dazu auf, Apps oder Profile zu installieren, Dateien zu öffnen oder Passwörter und Bestätigungscodes preiszugeben. Einordnung von Qvestcon für Banken und Versicherer: Betroffen sind vor allem Personen mit exponierter Rolle. Praktisch sinnvoll ist ein kurzer Ablauf in dieser Reihenfolge. Erstens eine feste Meldestelle in der Informationssicherheit, an die Beschäftigte eine Apple-Warnung weiterleiten. Zweitens die Prüfung, ob die Warnung echt ist, ausschließlich über die Einstellungen des Geräts oder die Website des Apple-Kontos. Drittens die Entscheidung, welche Personen im Vorstand und in der Fachführung auf Firmen- und Privatgeräten den Blockierungsmodus nutzen. Erkennbar ist die Umsetzung daran, dass die Meldestelle benannt ist und Geräte-Updates für diese Personen nachweislich zeitnah laufen.