
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Adobe Commerce und Magento: Lücke wird ausgenutzt

Die Schwachstelle CVE-2026-48356 in Adobe Commerce und Magento Open Source wird aktiv ausgenutzt. Die US-Behörde CISA führt sie seit dem 27. Oktober 2026 als ausgenutzt. Der Schweregrad (CVSS) liegt bei 9,3. Angreifer benötigen keine eigenen Zugangsdaten. Ein Opfer muss lediglich eine präparierte Adresse aufrufen oder mit einer kom­pro­mit­tier­ten Webseite interagieren. Ursache ist ein unzureichend ein­ge­schränk­ter Upload gefährlicher Dateitypen. Betroffen sind laut Adobe-Bulletin APSB26-73 auch die Erweiterungen Adobe Commerce B2B und Adobe Commerce Events. Korrigierte Versionen mit dem Zusatz „2026-jul“ stehen seit Juli bereit. Für die Praxis in Banken und Versicherern bietet sich diese Reihenfolge an: Erstens alle Shop- und Por­ta­lin­stal­la­tio­nen erfassen, auch die bei Dienst­leis­tern und Toch­ter­ge­sell­schaf­ten. Zweitens den Patchstand je Installation gegen das Bulletin abgleichen und B2B- sowie Events-Erweiterungen einbeziehen. Drittens fehlende Updates vorrangig einspielen und die Umsetzung im Ände­rungs­pro­to­koll festhalten. Umgesetzt ist die Maßnahme, wenn jede Installation einen doku­men­tier­ten, korrigierten Stand hat.

Cyber

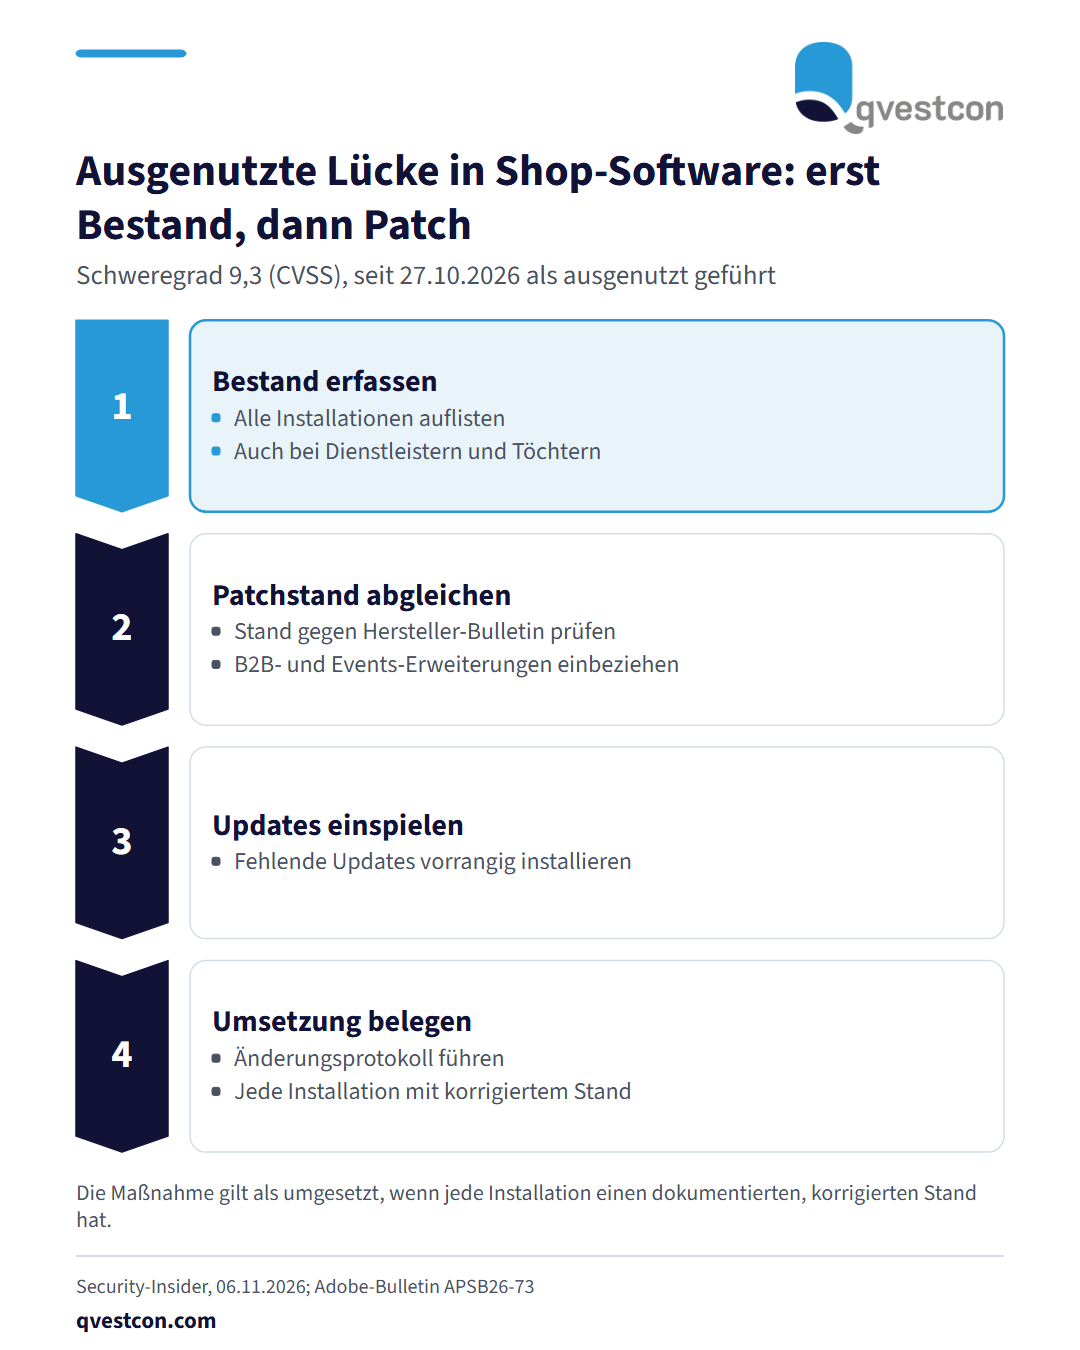
Vorgehensmodell in vier Phasen: Bestand erfassen, Patchstand abgleichen, Updates einspielen, Umsetzung belegen. Die Lücke in Adobe Commerce und Magento hat den Schweregrad 9,3 und wird seit dem 27. Oktober 2026 als ausgenutzt geführt.

Die Schwachstelle CVE-2026-48356 in Adobe Commerce und Magento Open Source wird aktiv ausgenutzt. Die US-Behörde CISA führt sie seit dem 27. Oktober 2026 als ausgenutzt. Der Schweregrad (CVSS) liegt bei 9,3. Angreifer benötigen keine eigenen Zugangsdaten. Ein Opfer muss lediglich eine präparierte Adresse aufrufen oder mit einer kom­pro­mit­tier­ten Webseite interagieren. Ursache ist ein unzureichend ein­ge­schränk­ter Upload gefährlicher Dateitypen. Betroffen sind laut Adobe-Bulletin APSB26-73 auch die Erweiterungen Adobe Commerce B2B und Adobe Commerce Events. Korrigierte Versionen mit dem Zusatz „2026-jul“ stehen seit Juli bereit. Für die Praxis in Banken und Versicherern bietet sich diese Reihenfolge an: Erstens alle Shop- und Por­ta­lin­stal­la­tio­nen erfassen, auch die bei Dienst­leis­tern und Toch­ter­ge­sell­schaf­ten. Zweitens den Patchstand je Installation gegen das Bulletin abgleichen und B2B- sowie Events-Erweiterungen einbeziehen. Drittens fehlende Updates vorrangig einspielen und die Umsetzung im Ände­rungs­pro­to­koll festhalten. Umgesetzt ist die Maßnahme, wenn jede Installation einen doku­men­tier­ten, korrigierten Stand hat.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News