
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Cloud-Testate prüfen: Was C5 Typ II abdeckt und was nicht

Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) führt seinen Kri­te­ri­en­ka­ta­log C5 seit April 2026 in der Fassung C5:2026. Ein Testat nach C5 Typ II bescheinigt die Wirksamkeit der Maßnahmen über einen Zeitraum und nicht nur zu einem Stichtag. Ein deutscher Managed-Cloud-Anbieter weist für seine Infrastruktur C5 Typ II, ISO 27001 und ISO 27001 auf Basis des IT-Grundschutzes aus (Her­stel­ler­an­gabe). Die Nachweise decken Rechenzentrum, Hardware und Betrieb der Plattform ab. Für die eigenen virtuellen Maschinen, deren Aktua­li­sie­rung und die Rechtevergabe darin bleibt der Kunde zuständig. Für Versicherer und Banken heißt das in der Dienst­leis­ter­steue­rung: Das Testat und die eigene Verantwortung werden getrennt dokumentiert. So gehen Praktiker vor: 1. Das Testat anfordern und prüfen, welche Systeme und welcher Zeitraum abgedeckt sind. 2. Eine Zustän­dig­keits­liste anlegen: Was liegt beim Anbieter, was beim eigenen Haus (Aktua­li­sie­run­gen, Rechte, Sicherung). 3. Das Aus­fall­ver­hal­ten je Anwendung klären. Nach Her­stel­ler­an­gabe startet ein Gast nach dem Ausfall eines Servers auf einem anderen Server neu, Erkennung und Übernahme dauern rund zwei Minuten. Anwendungen mit ständigen Schreib­zu­grif­fen oder harter Zeitvorgabe brauchen eine eigene Redundanz, zum Beispiel einen Datenbank-Cluster über zwei Gäste auf getrennten Servern. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Zustän­dig­keits­liste vor dem Umzug einer Anwendung zu erstellen und nicht erst im Prüfungsfall.

Dienstleister

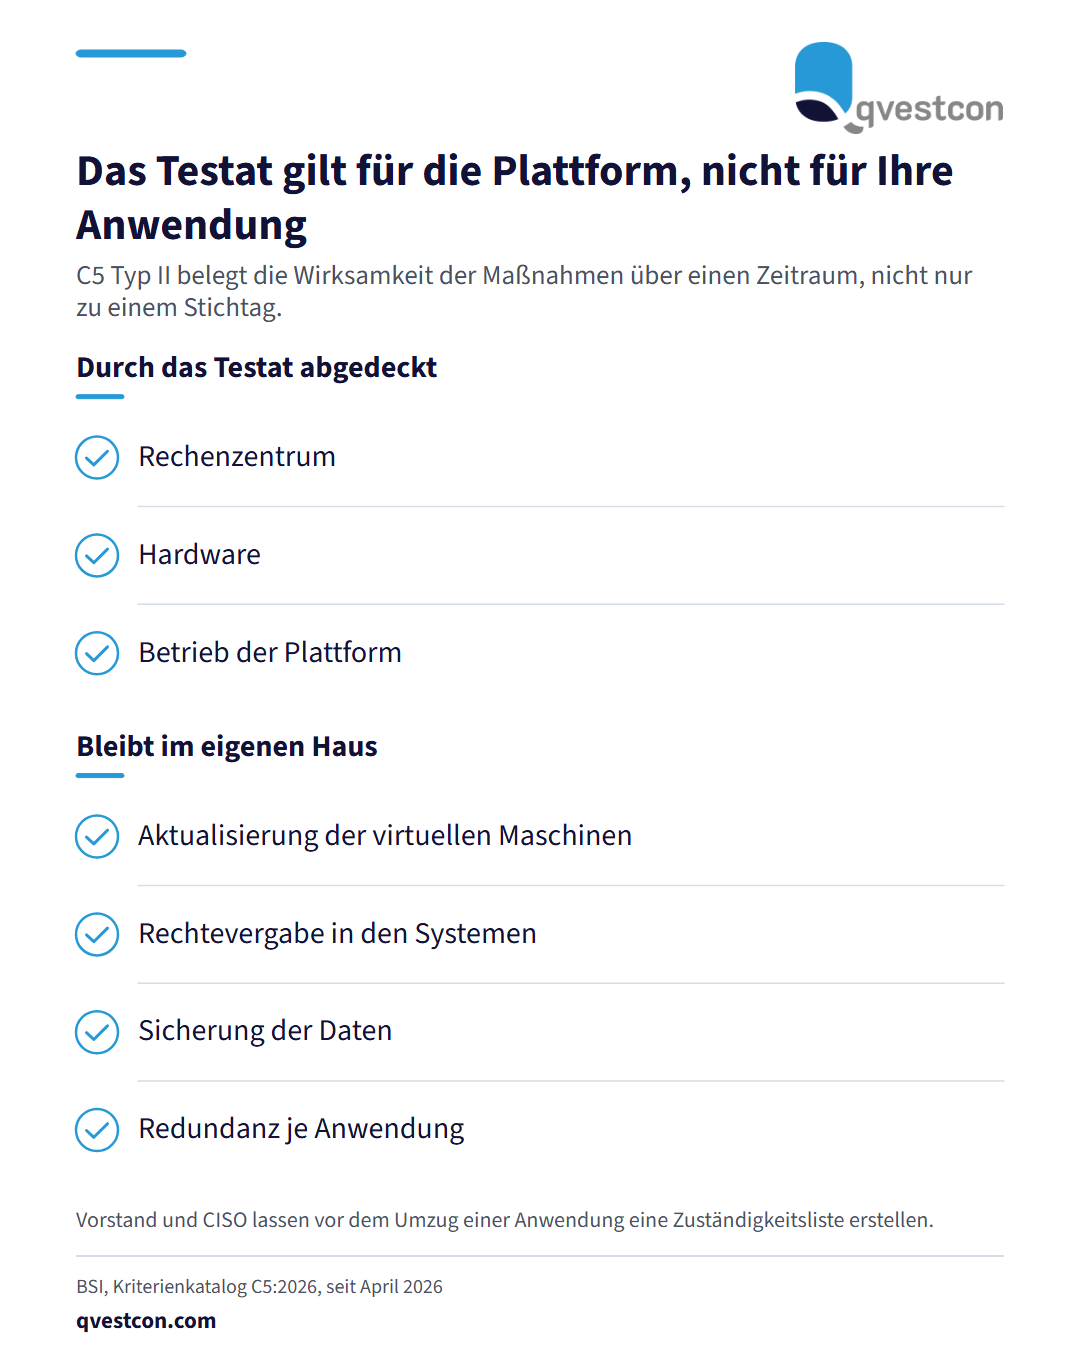
Zwei Gruppen im Vergleich. Durch das Testat abgedeckt sind Rechenzentrum, Hardware und Betrieb der Plattform. Im eigenen Haus bleiben die Aktualisierung der virtuellen Maschinen, die Rechtevergabe, die Sicherung der Daten und die Redundanz je Anwendung.

Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) führt seinen Kri­te­ri­en­ka­ta­log C5 seit April 2026 in der Fassung C5:2026. Ein Testat nach C5 Typ II bescheinigt die Wirksamkeit der Maßnahmen über einen Zeitraum und nicht nur zu einem Stichtag. Ein deutscher Managed-Cloud-Anbieter weist für seine Infrastruktur C5 Typ II, ISO 27001 und ISO 27001 auf Basis des IT-Grundschutzes aus (Her­stel­ler­an­gabe). Die Nachweise decken Rechenzentrum, Hardware und Betrieb der Plattform ab. Für die eigenen virtuellen Maschinen, deren Aktua­li­sie­rung und die Rechtevergabe darin bleibt der Kunde zuständig. Für Versicherer und Banken heißt das in der Dienst­leis­ter­steue­rung: Das Testat und die eigene Verantwortung werden getrennt dokumentiert. So gehen Praktiker vor: 1. Das Testat anfordern und prüfen, welche Systeme und welcher Zeitraum abgedeckt sind. 2. Eine Zustän­dig­keits­liste anlegen: Was liegt beim Anbieter, was beim eigenen Haus (Aktua­li­sie­run­gen, Rechte, Sicherung). 3. Das Aus­fall­ver­hal­ten je Anwendung klären. Nach Her­stel­ler­an­gabe startet ein Gast nach dem Ausfall eines Servers auf einem anderen Server neu, Erkennung und Übernahme dauern rund zwei Minuten. Anwendungen mit ständigen Schreib­zu­grif­fen oder harter Zeitvorgabe brauchen eine eigene Redundanz, zum Beispiel einen Datenbank-Cluster über zwei Gäste auf getrennten Servern. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Zustän­dig­keits­liste vor dem Umzug einer Anwendung zu erstellen und nicht erst im Prüfungsfall.

Ori­gi­nal­quelle: IP-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News