
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Windows 11 sichert Einstellungen auf Entra-Geräten künftig von selbst

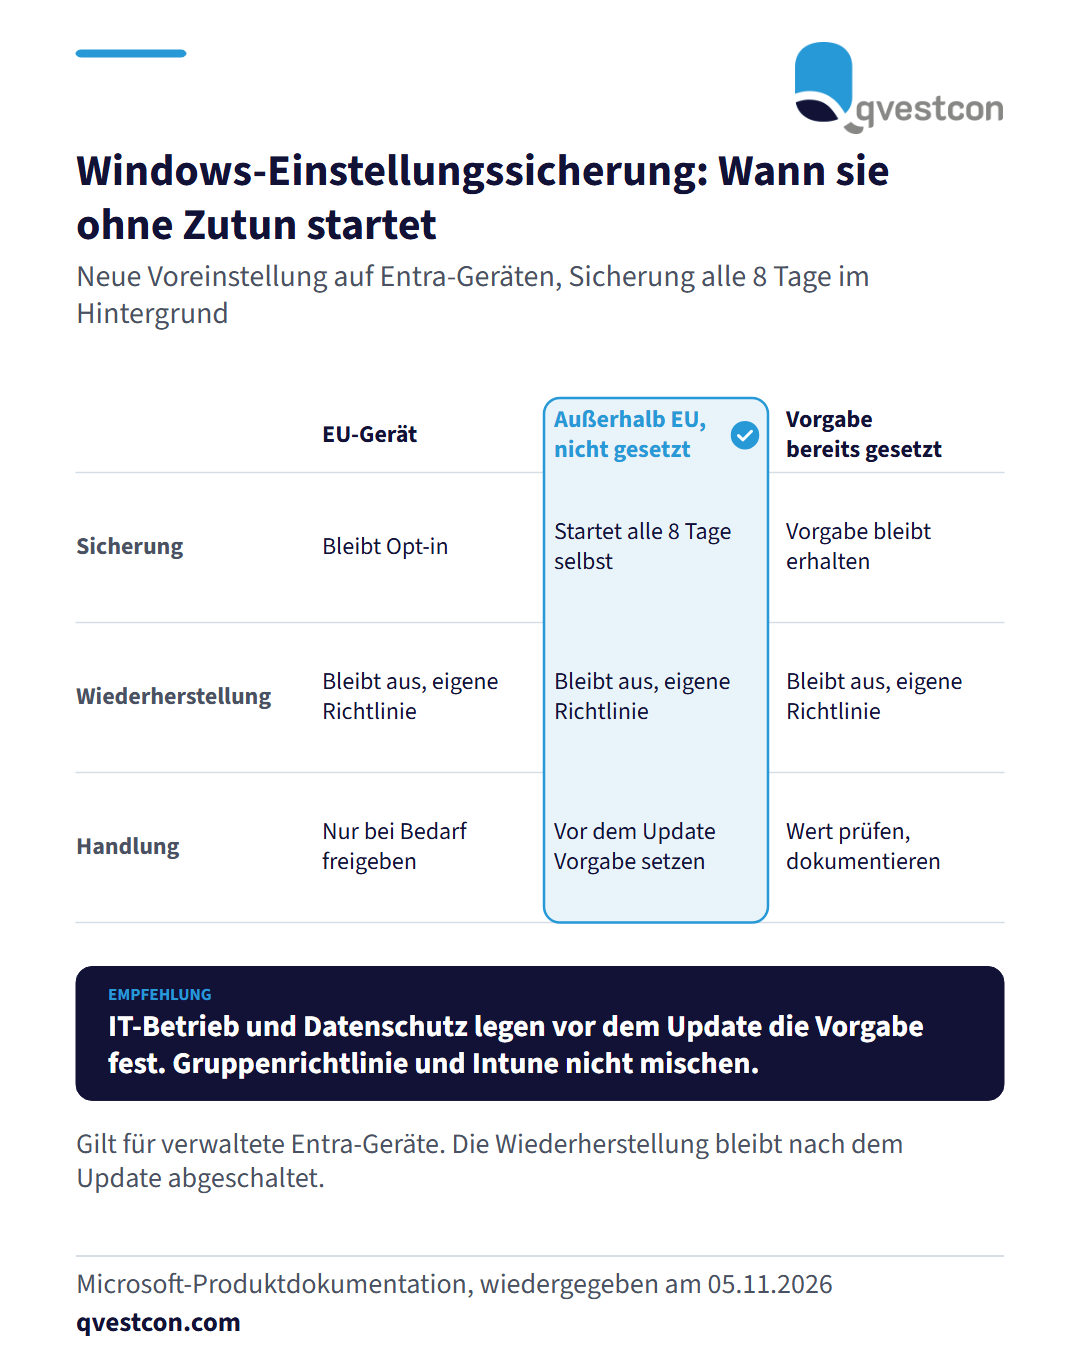
Mit der kommenden Funk­ti­ons­ver­sion von Windows 11 ändert Microsoft die Vor­ein­stel­lung der Windows-Sicherung. Auf verwalteten Geräten mit Microsoft Entra ID, die per Entra join oder hybridem join eingebunden sind, ist das Backup der Nut­zer­ein­stel­lun­gen künftig standardmäßig aktiv. Es startet automatisch alle acht Tage im Hintergrund. Gesichert werden Nut­zer­ein­stel­lun­gen, persönliche Präferenzen und die Liste der installierten Microsoft-Store-Apps, nicht aber persönliche Dateien. Für Institute in der Europäischen Union gilt eine Ausnahme: Geräte in der EU bleiben unter dem Digital Markets Act von der automatischen Aktivierung ausgenommen und behalten das Opt-in. Wer Standorte oder Gesell­schaf­ten außerhalb der EU betreibt, sollte den Umfang vor dem Update gegen die eigenen Daten­schutz­vor­ga­ben prüfen. Vorgehen für Admi­nis­tra­to­ren: 1. Prüfen Sie, welche Geräte den Status „Not configured“ haben, denn nur dort greift die neue Vor­ein­stel­lung. 2. Setzen Sie die gewünschte Vorgabe per Grup­pen­richt­li­nie oder Intune. Mischen Sie beide Wege nicht, weil das zu wider­sprüch­li­chen Ergebnissen führt. 3. Dokumentieren Sie die Entscheidung im Kon­fi­gu­ra­ti­ons­stand der Arbeitsplätze. 4. Entscheiden Sie getrennt über die Wie­der­her­stel­lung. Sie bleibt nach dem Update abgeschaltet und braucht eine eigene Richtlinie. Nach dem Abschalten bleiben bereits gesicherte Angaben im Tenant, bis sie über die Graph-Berechtigung „User­Win­dows­Set­tings.ReadWrite.All“ gelöscht werden. Eine bereits gesetzte Vorgabe bleibt beim Update erhalten.

Dienstleister

Vergleich von drei Gerätefällen nach Sicherung, Wiederherstellung und Handlung: EU-Gerät bleibt Opt-in, Gerät außerhalb der EU ohne Vorgabe sichert automatisch, gesetzte Vorgabe bleibt erhalten.

Mit der kommenden Funk­ti­ons­ver­sion von Windows 11 ändert Microsoft die Vor­ein­stel­lung der Windows-Sicherung. Auf verwalteten Geräten mit Microsoft Entra ID, die per Entra join oder hybridem join eingebunden sind, ist das Backup der Nut­zer­ein­stel­lun­gen künftig standardmäßig aktiv. Es startet automatisch alle acht Tage im Hintergrund. Gesichert werden Nut­zer­ein­stel­lun­gen, persönliche Präferenzen und die Liste der installierten Microsoft-Store-Apps, nicht aber persönliche Dateien. Für Institute in der Europäischen Union gilt eine Ausnahme: Geräte in der EU bleiben unter dem Digital Markets Act von der automatischen Aktivierung ausgenommen und behalten das Opt-in. Wer Standorte oder Gesell­schaf­ten außerhalb der EU betreibt, sollte den Umfang vor dem Update gegen die eigenen Daten­schutz­vor­ga­ben prüfen. Vorgehen für Admi­nis­tra­to­ren: 1. Prüfen Sie, welche Geräte den Status „Not configured“ haben, denn nur dort greift die neue Vor­ein­stel­lung. 2. Setzen Sie die gewünschte Vorgabe per Grup­pen­richt­li­nie oder Intune. Mischen Sie beide Wege nicht, weil das zu wider­sprüch­li­chen Ergebnissen führt. 3. Dokumentieren Sie die Entscheidung im Kon­fi­gu­ra­ti­ons­stand der Arbeitsplätze. 4. Entscheiden Sie getrennt über die Wie­der­her­stel­lung. Sie bleibt nach dem Update abgeschaltet und braucht eine eigene Richtlinie. Nach dem Abschalten bleiben bereits gesicherte Angaben im Tenant, bis sie über die Graph-Berechtigung „User­Win­dows­Set­tings.ReadWrite.All“ gelöscht werden. Eine bereits gesetzte Vorgabe bleibt beim Update erhalten.

Ori­gi­nal­quelle: newsletter_security-insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News