
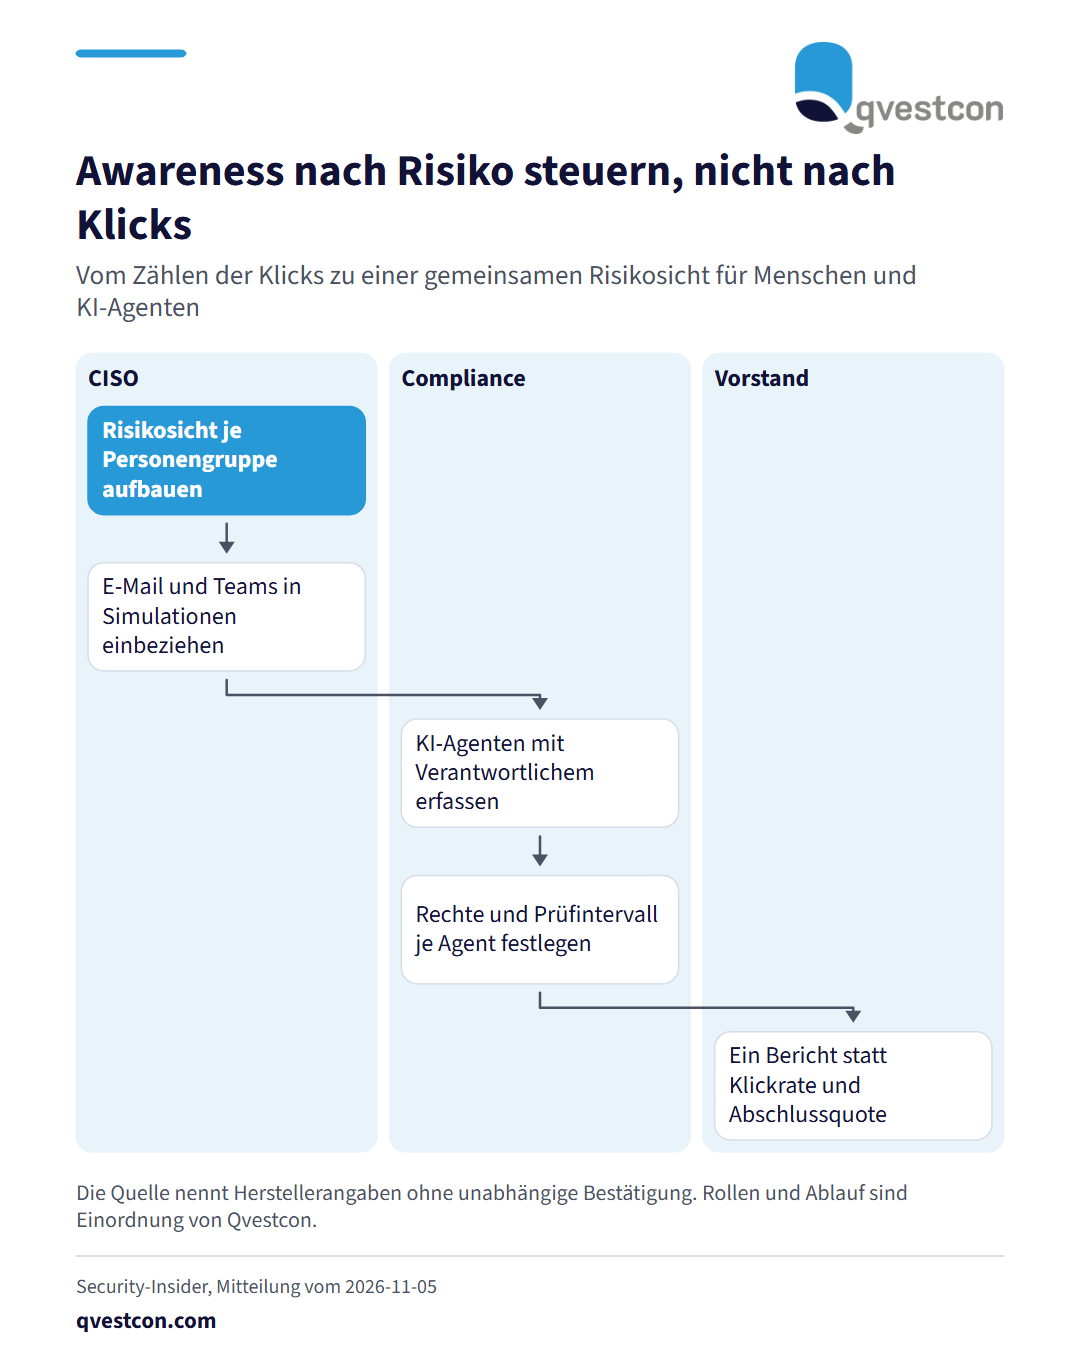
Ein Sicherheitsanbieter berichtet in einer Webinar-Ankündigung vom 05.11.2026, dass 86 % der Phishing-Angriffe inzwischen KI-gestützt seien und Angriffe über Microsoft Teams um 41 % zugenommen hätten. Beide Zahlen sind Herstellerangaben und nicht unabhängig bestätigt. Der Anbieter folgert, dass Klickraten und Trainingsabschlussquoten allein nicht mehr genügen. Für CISO und Compliance in Banken und Versicherern lässt sich daraus ein klarer Arbeitsauftrag ableiten. Ergänzen Sie die Kennzahlen Ihres Awareness-Programms um eine Risikosicht je Personengruppe. Beziehen Sie neben E-Mail auch Collaboration-Kanäle wie Teams in Simulationen und Meldewege ein. Erfassen Sie eingesetzte KI-Agenten wie Mitarbeitende im Berechtigungskonzept: mit Verantwortlichem, Zugriffsrechten und Prüfintervall. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, diese Risikosicht in einem einzigen Bericht für Vorstand und Informationssicherheit zusammenzuführen. So ist nachvollziehbar, wo Schulungen wirken und wo Berechtigungen reduziert werden müssen.