
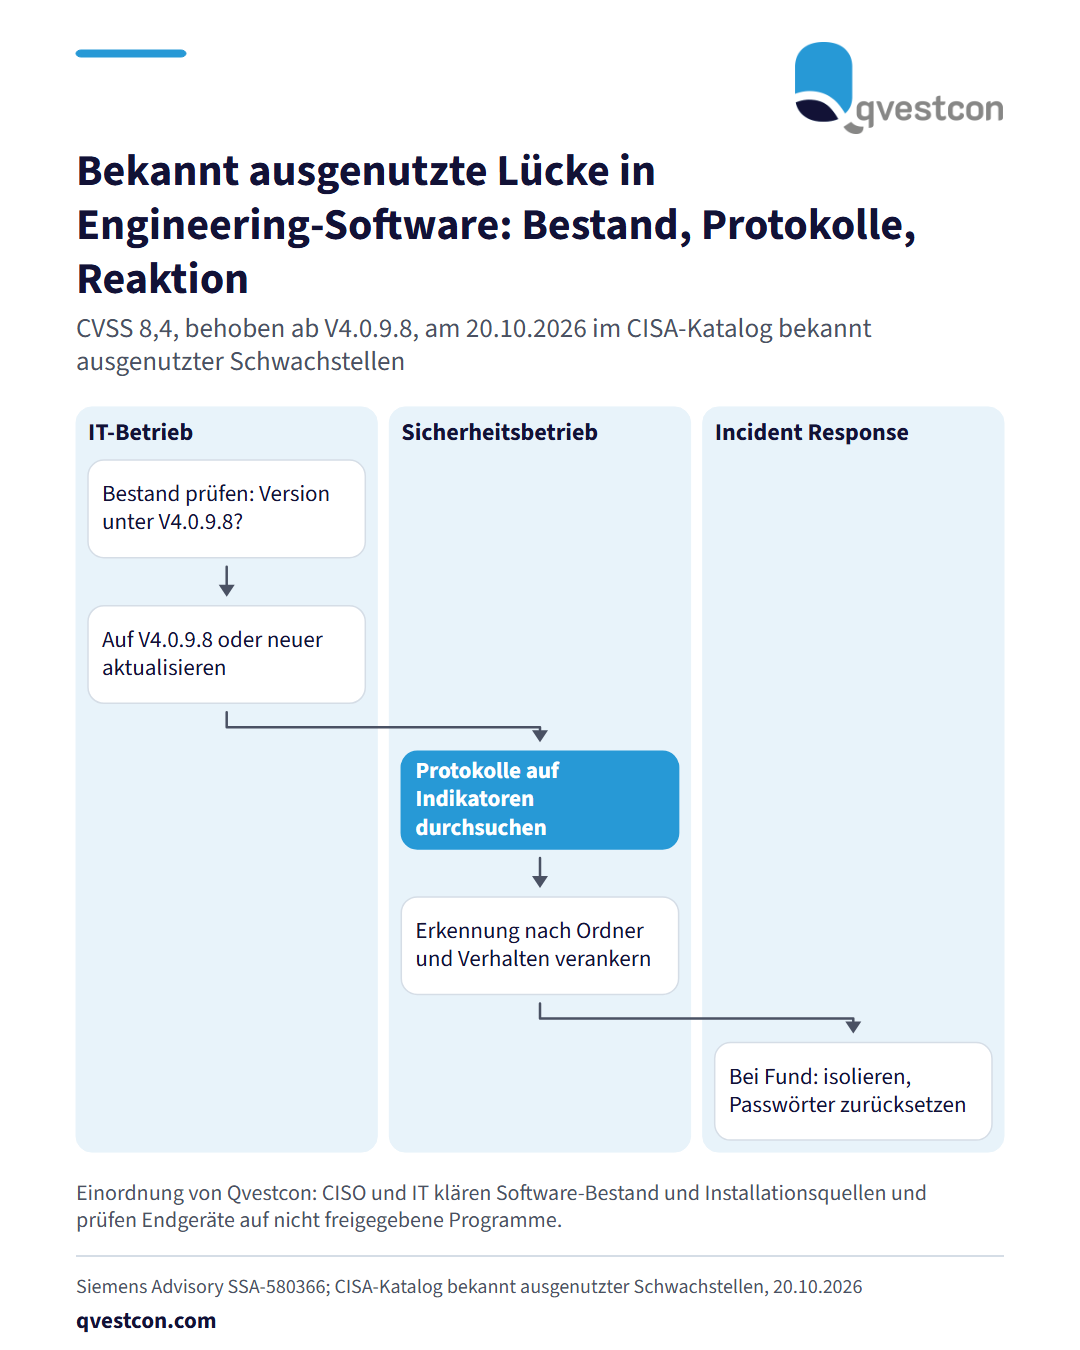
Siemens warnt vor aktiver Ausnutzung der Schwachstelle CVE-2026-110936 (CVSS 8,4) im Siemens Software Center. Betroffen sind alle Versionen vor V4.0.9.8. Angreifer legen eigene Programmbibliotheken (DLL-Dateien) neben die signierte Anwendung, die diese beim Start ungeprüft lädt (DLL-Sideloading). Sie brauchen dafür lokalen Zugriff. Die CISA hat die Lücke am 20.10.2026 in ihren Katalog bekannt ausgenutzter Schwachstellen (KEV) aufgenommen. Siemens ordnet die Angriffe der ClickFix-Kampagne „Romulus“ zu: Nutzer werden dazu gebracht, einen Befehl von einer Webseite selbst auszuführen. Siemens nennt keine Kompromittierung eigener Systeme, Produkte oder Update-Kanäle. Was CISO und IT jetzt tun: Erstens im Software-Bestand prüfen, ob das Software Center auf Arbeitsplätzen oder Entwicklungsrechnern installiert ist, und auf V4.0.9.8 oder neuer aktualisieren. Laut Siemens aktualisieren sich vorhandene Versionen beim nächsten Start selbst. Zweitens Proxy- und Firewall-Protokolle auf die von Siemens genannten Indikatoren durchsuchen: die IP-Adressen 96.62.218[.]59 und 2.27.248[.]127 sowie die Domain wizardexpensive[.]com. Drittens auf unerwartete DLL-Dateien neben der Datei SiemensSoftwareCenter.exe achten, vor allem unter AppData\Local\Programs, und auf einen Ordner „SM Software Provisioning Service“ dort. Viertens die Erkennung über Ordnerstruktur und Prozessverhalten aufbauen, nicht über den Datei-Hash, denn die Siemens-Datei selbst ist echt und gültig signiert. Fünftens Mitarbeitende anweisen, nie Befehle aus einer Webseite in das Ausführen-Fenster (Win+R) oder in PowerShell einzufügen. Bei Anzeichen einer Kompromittierung gilt: Rechner isolieren, Prozess beenden, Autostart-Eintrag und Aufgabe entfernen, Passwörter zurücksetzen und den Incident-Response-Prozess starten. Einordnung von Qvestcon: Das Muster, eine vertrauenswürdige signierte Anwendung mit untergeschobenen Bibliotheken zu missbrauchen, ist nicht auf diese Software beschränkt. Es lohnt sich, die Regeln für Installationsquellen und die Erkennungslogik im Sicherheitsbetrieb daran zu prüfen. Banken und Versicherer sollten zudem klären, ob der Vorfall in ihrem IKT-Risikomanagement als Hinweis auf nicht freigegebene Software auf Endgeräten geführt wird.