
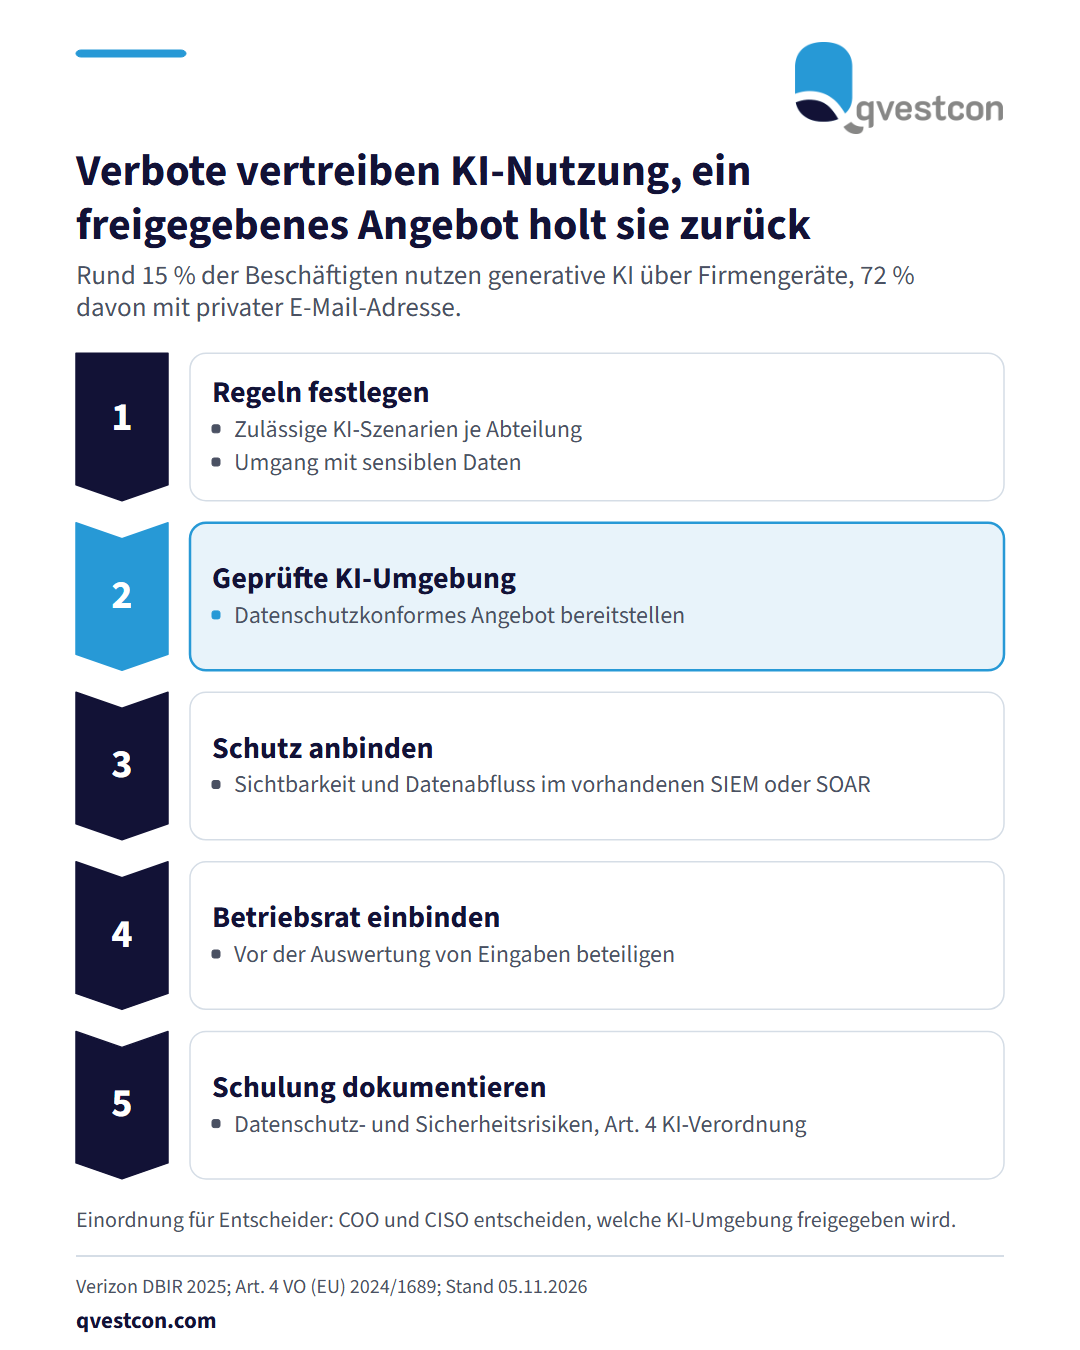
Seit Februar 2025 verlangt Artikel 4 des EU AI Act, dass Organisationen für ausreichende KI-Kompetenz ihres Personals sorgen. Ein Gastbeitrag auf Security-Insider vom 05.11.2026 zeigt, warum das in der Praxis nicht bei einem Verbot enden kann. Nach dem Verizon Data Breach Investigations Report 2025 greifen rund 15 Prozent der Beschäftigten regelmäßig über Unternehmensgeräte auf generative KI-Dienste zu. 72 Prozent dieser Nutzer verwenden dafür private E-Mail-Adressen. Laut IBM Cost of a Data Breach Report 2025 lagen die Kosten bei Datenschutzverletzungen in Unternehmen mit starker Shadow-AI-Nutzung im Durchschnitt 670.000 US-Dollar höher. Was Banken und Versicherer jetzt tun können, in dieser Reihenfolge: 1. Regeln festlegen: Welche KI-Szenarien sind für welche Abteilung zulässig, und wie sind sensible Daten zu behandeln? 2. Eine geprüfte, datenschutzkonforme KI-Umgebung bereitstellen, damit Beschäftigte nicht auf private Konten ausweichen. 3. Schutzfunktionen für Sichtbarkeit und Datenabfluss über offene Schnittstellen an das vorhandene SIEM oder SOAR anbinden, statt neue Einzelwerkzeuge nebeneinander zu betreiben. 4. Schulungen zu Datenschutz- und Sicherheitsrisiken durchführen und dokumentieren. 5. Den Betriebsrat vor der Auswertung von Eingaben einbinden. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank wirkt ein freigegebenes, leicht erreichbares KI-Angebot stärker als jede Sperrliste. Erkennbar ist die Umsetzung daran, dass die Nutzung privater Konten messbar zurückgeht.