
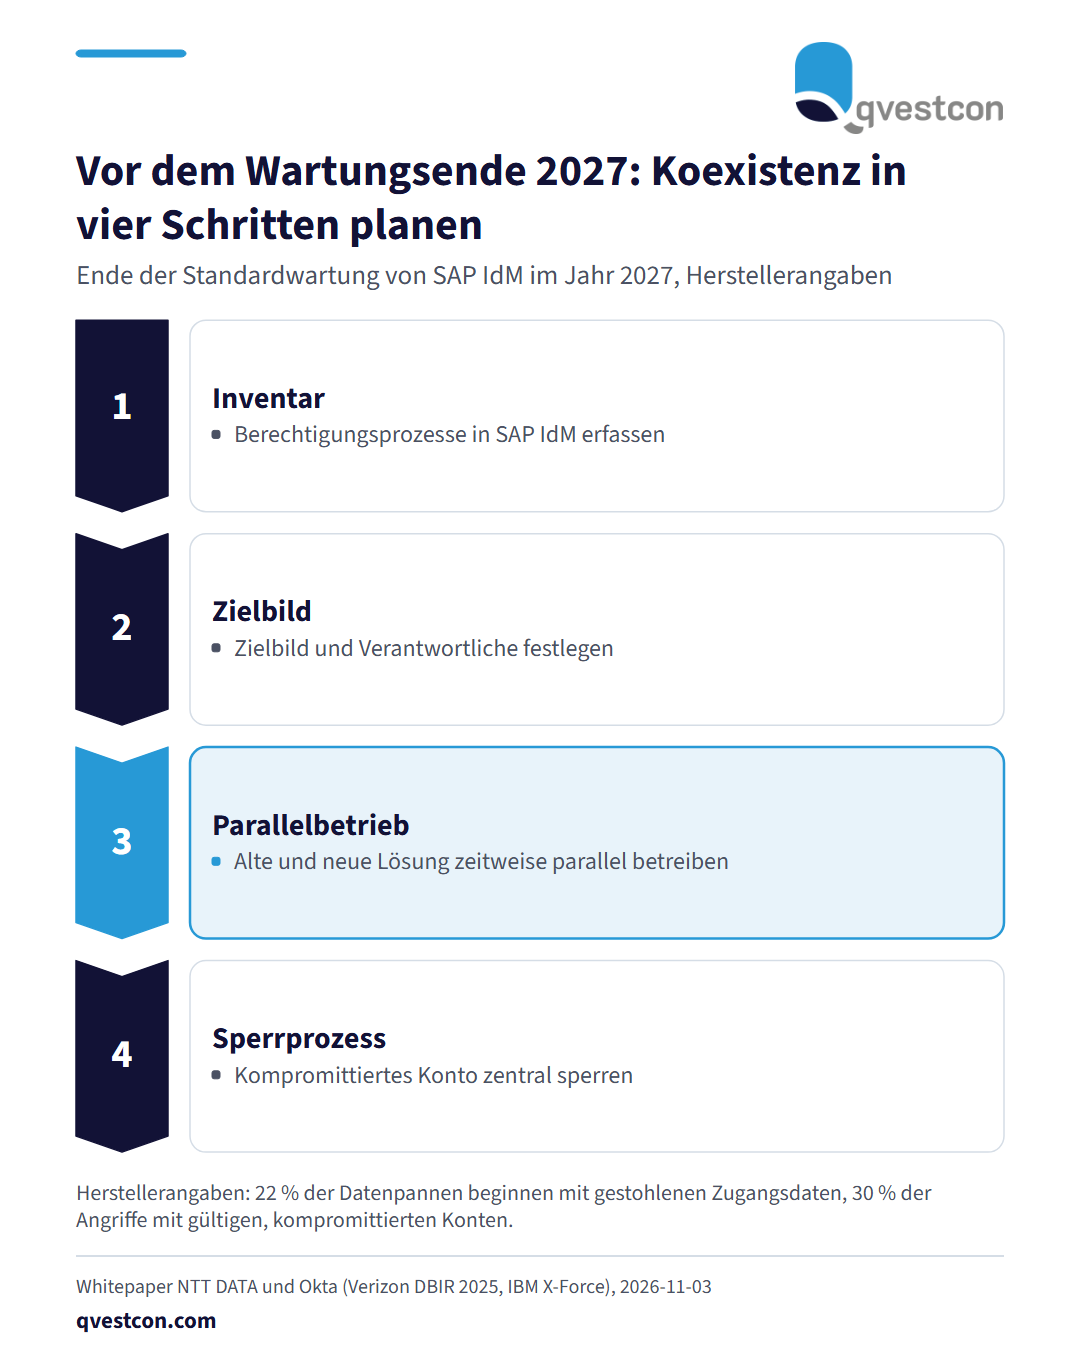
Ein Whitepaper von NTT DATA und Okta, im Newsletter vom 2026-11-03 beworben, nennt für SAP Identity Management (IdM) das Ende der Standardwartung („end of mainstream maintenance“) im Jahr 2027. Empfohlen wird eine schrittweise Koexistenzstrategie. Als Begründung führt das Papier an, dass gestohlene Zugangsdaten 22 Prozent der Datenpannen auslösen (Verizon DBIR 2025) und 30 Prozent der Angriffe mit gültigen, kompromittierten Konten beginnen (IBM X-Force). Es handelt sich um Herstellerangaben. Praktische Schritte für Banken und Versicherer mit SAP-Landschaft: 1. Inventarisieren Sie, welche Berechtigungsprozesse heute über SAP IdM laufen. 2. Legen Sie ein Zielbild fest und planen Sie eine Phase, in der alte und neue Lösung parallel arbeiten. 3. Definieren Sie den Notfallprozess, mit dem ein kompromittiertes Konto zentral gesperrt wird, auch in angebundenen Anwendungen. 4. Ordnen Sie Verantwortliche für Fachbereich, IT und Informationssicherheit zu. Das Wartungsende ist ein fester Termin und sollte in der Jahresplanung des CISO stehen. Bei unseren Kunden hat sich bewährt, den Fahrplan früh mit der Prüfungsplanung abzustimmen.