
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Ransomware-Abwehr: Storage und Security gemeinsam denken

In einem Gastbeitrag vom 28.10.2026 beschreibt Sven Heisig, Senior Manager Solutions Engineering bei einem Spei­cher­her­stel­ler, wie Spei­cher­sys­teme in die Abwehr von Cyber­an­grif­fen eingebunden werden können. Er nennt branchenweite Analysen, nach denen durch­schnitt­lich 276 Tage vergehen, bis ein Sicher­heits­vor­fall erkannt und unter Kontrolle gebracht ist. Die DSGVO verlangt die Meldung einer Datenpanne innerhalb von 72 Stunden an die zuständige Auf­sichts­be­hörde. Als Ursache für träge Abwehr nennt der Beitrag die orga­ni­sa­to­ri­sche Trennung: Speicherteams achten auf Leistung, Verfügbarkeit und Daten­si­che­rung, Sicher­heits­teams auf Netzwerke, Endpunkte, Identitäten und Zugriffs­rechte. Die Speicherebene, ein bevorzugtes Ziel von Ransomware, bleibe für das Security Operations Center oft ein blinder Fleck. Als Gegen­maß­nah­men nennt der Beitrag drei Bausteine. Erstens erkennt das Spei­cher­sys­tem Auf­fäl­lig­kei­ten selbst, etwa ungewöhnliche Ver­schlüs­se­lungs­mus­ter, Mas­sen­zu­griffe oder Mas­sen­lö­schun­gen. Zweitens meldet es Angriffstyp, Schweregrad, IP-Adressen, Benutzer-IDs und betroffene Volumes automatisch an ein SIEM (Security Information and Event Management). Drittens löst ein SOAR (Security Orchestration, Automation and Response) vordefinierte Playbooks aus: unver­än­der­li­che Snapshots, Sperrung verdächtiger Konten oder IP-Adressen, logische Trennung gefährdeter Volumes. Der Autor erwartet, dass sich so die Reaktionszeit von Monaten auf Minuten verkürzt und regu­la­to­ri­sche Vorgaben wie NIS-2 oder DORA verlässlicher einzuhalten sind. Das ist die Sicht eines Herstellers; Messwerte dazu nennt der Beitrag nicht. Einordnung von Qvestcon: Für COO und CISO ist die Frage praktisch. Hat die Not­fall­pla­nung Speicher und Daten­si­che­rung als eigenen Baustein, mit benanntem Ver­ant­wort­li­chen auf beiden Seiten? Ein gemeinsames Playbook von Storage- und Security-Team, das die Recovery-Ziele RPO und RTO ausdrücklich enthält, lässt sich in Prüfungen leichter belegen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Abstimmung selten an Technik, sondern an fehlenden Zustän­dig­kei­ten. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #Ransomware #Cyber­re­si­li­enz #DORA

Cyber

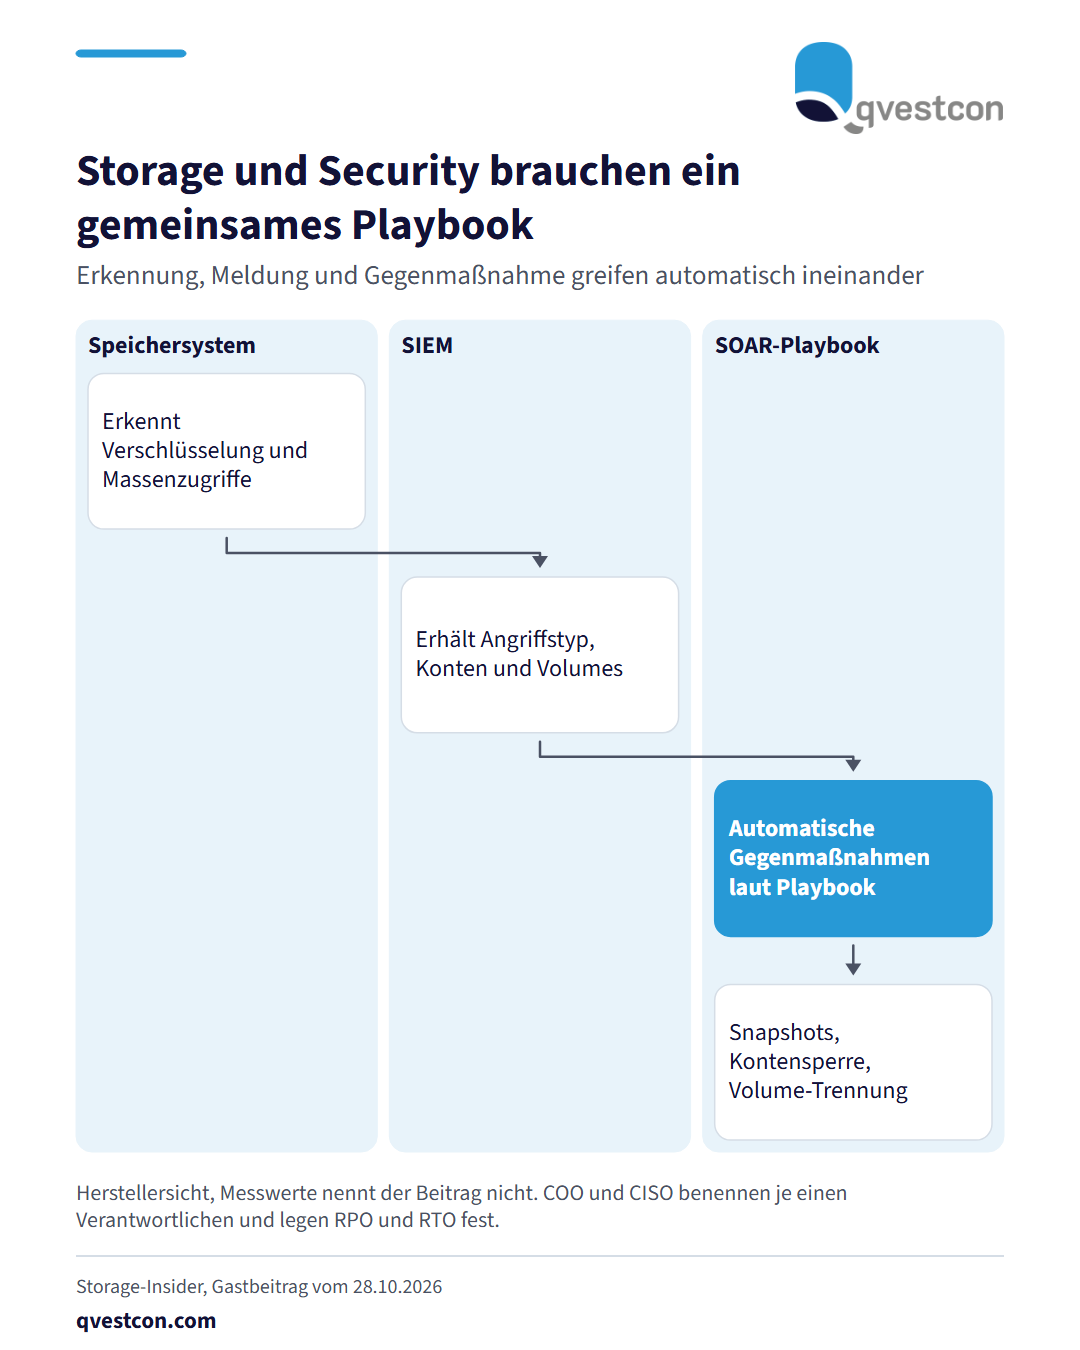
Ablauf mit drei Rollen: Das Speichersystem erkennt Verschlüsselung und Massenzugriffe, meldet Angriffstyp, Konten und Volumes an das SIEM, und ein SOAR-Playbook löst Snapshots, Kontensperrung und Volume-Trennung aus.

In einem Gastbeitrag vom 28.10.2026 beschreibt Sven Heisig, Senior Manager Solutions Engineering bei einem Spei­cher­her­stel­ler, wie Spei­cher­sys­teme in die Abwehr von Cyber­an­grif­fen eingebunden werden können. Er nennt branchenweite Analysen, nach denen durch­schnitt­lich 276 Tage vergehen, bis ein Sicher­heits­vor­fall erkannt und unter Kontrolle gebracht ist. Die DSGVO verlangt die Meldung einer Datenpanne innerhalb von 72 Stunden an die zuständige Auf­sichts­be­hörde. Als Ursache für träge Abwehr nennt der Beitrag die orga­ni­sa­to­ri­sche Trennung: Speicherteams achten auf Leistung, Verfügbarkeit und Daten­si­che­rung, Sicher­heits­teams auf Netzwerke, Endpunkte, Identitäten und Zugriffs­rechte. Die Speicherebene, ein bevorzugtes Ziel von Ransomware, bleibe für das Security Operations Center oft ein blinder Fleck. Als Gegen­maß­nah­men nennt der Beitrag drei Bausteine. Erstens erkennt das Spei­cher­sys­tem Auf­fäl­lig­kei­ten selbst, etwa ungewöhnliche Ver­schlüs­se­lungs­mus­ter, Mas­sen­zu­griffe oder Mas­sen­lö­schun­gen. Zweitens meldet es Angriffstyp, Schweregrad, IP-Adressen, Benutzer-IDs und betroffene Volumes automatisch an ein SIEM (Security Information and Event Management). Drittens löst ein SOAR (Security Orchestration, Automation and Response) vordefinierte Playbooks aus: unver­än­der­li­che Snapshots, Sperrung verdächtiger Konten oder IP-Adressen, logische Trennung gefährdeter Volumes. Der Autor erwartet, dass sich so die Reaktionszeit von Monaten auf Minuten verkürzt und regu­la­to­ri­sche Vorgaben wie NIS-2 oder DORA verlässlicher einzuhalten sind. Das ist die Sicht eines Herstellers; Messwerte dazu nennt der Beitrag nicht. Einordnung von Qvestcon: Für COO und CISO ist die Frage praktisch. Hat die Not­fall­pla­nung Speicher und Daten­si­che­rung als eigenen Baustein, mit benanntem Ver­ant­wort­li­chen auf beiden Seiten? Ein gemeinsames Playbook von Storage- und Security-Team, das die Recovery-Ziele RPO und RTO ausdrücklich enthält, lässt sich in Prüfungen leichter belegen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Abstimmung selten an Technik, sondern an fehlenden Zustän­dig­kei­ten. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #Ransomware #Cyber­re­si­li­enz #DORA

Ori­gi­nal­quelle: Storage-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News