
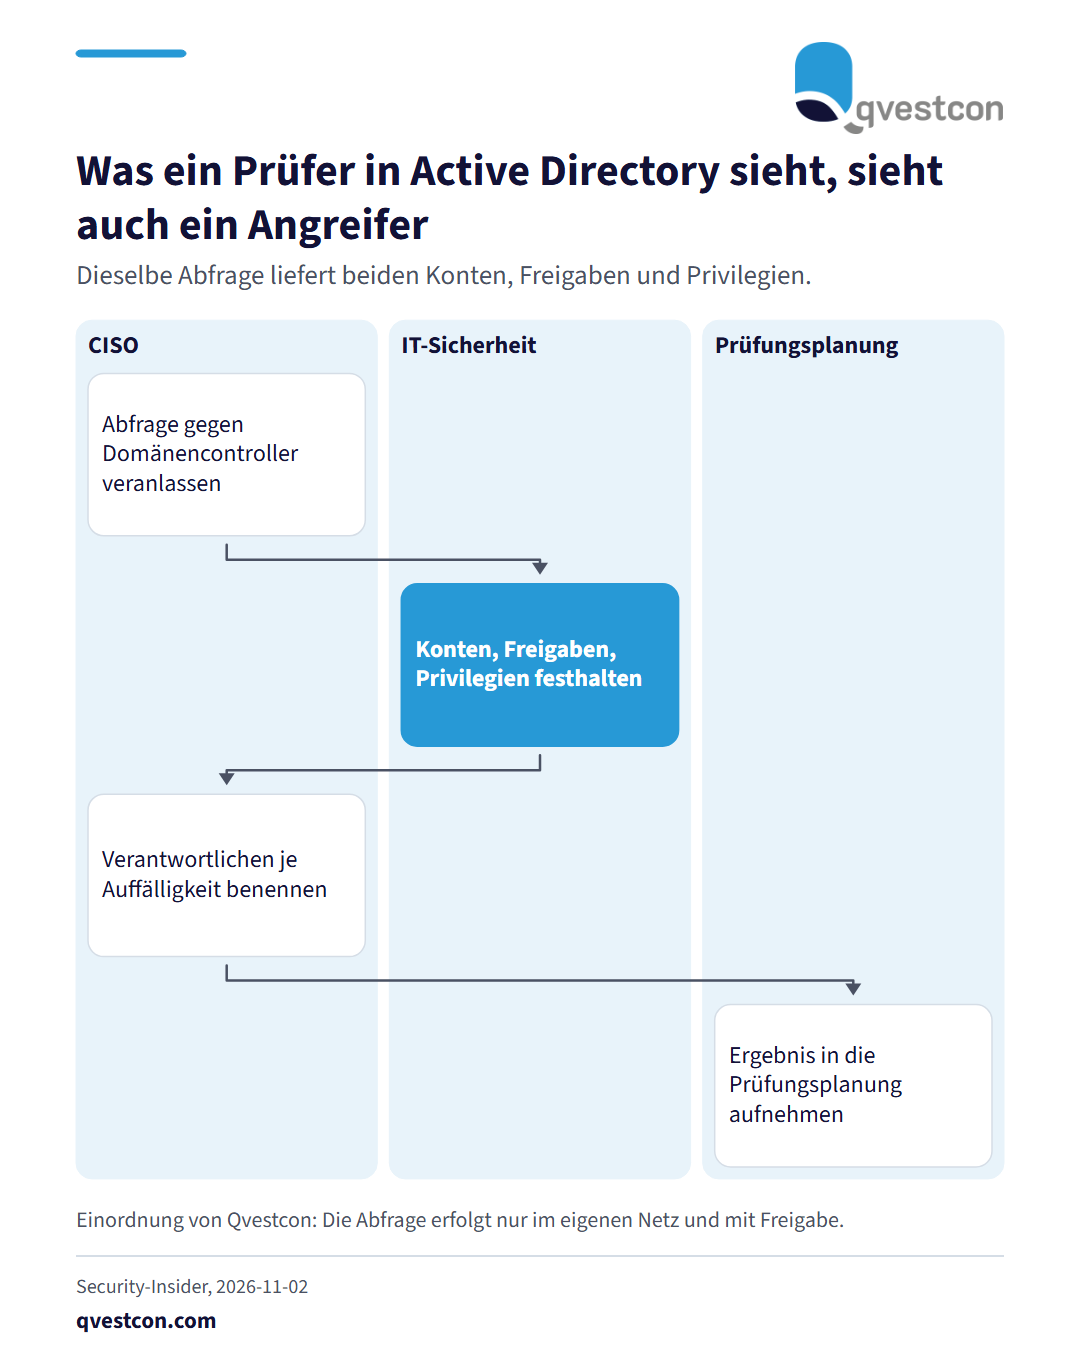
Das Kommandozeilen-Werkzeug rpcclient stammt aus der Samba-Suite und greift über MS-RPC (Microsoft Remote Procedure Call) auf Windows-Systeme zu. Laut Security-Insider vom 2026-11-02 reicht sein Funktionsumfang von der Inventur von Domänenkonten über Freigaben und Privilegien bis zu Schreiboperationen auf SAM (Security Account Manager) und LSA (Local Security Authority). Pentester, Auditoren und Administratoren nutzen es, um Active-Directory-Umgebungen zu analysieren. Für CISO und IT-Sicherheit heißt das: Dieselbe Abfrage, die ein Prüfer nutzt, steht auch einem Angreifer zur Verfügung, der Zugang zum Netz hat. Ein praktischer Einstieg ist, die Abfragen gegen einen Domänencontroller selbst auszuführen. Danach wird festgehalten, welche Konten, Freigaben und Privilegien dabei sichtbar werden, und für jede Auffälligkeit wird ein Verantwortlicher benannt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lässt sich dieses Ergebnis direkt als Nachweis in der Prüfungsplanung verwenden.