
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Post-Quanten-Kryptografie: EU-Roadmap nennt Ende 2030

Die EU-Roadmap für Post-Quanten-Kryptografie sieht vor, dass die Mit­glied­staa­ten bis Ende 2026 mit dem Übergang beginnen. Kritische Infra­struk­tu­ren sollen spätestens bis Ende 2030 auf quan­ten­re­sis­tente Verfahren umgestellt sein. Das schreibt Andreas Baresel, CEO der Datagroup, in einem Gastbeitrag vom 2026-11-02. Für Unternehmen setzt die Roadmap derzeit keine unmittelbare Frist. Sie verlangt wegen der technischen Abhän­gig­kei­ten aber mehrere Jahre Vorlauf. Die im September 2026 ver­öf­fent­lichte Auswertung der EU-Konsultation hebt den risi­ko­ba­sier­ten Ansatz, konkrete Umset­zungs­schritte und Krypto-Agilität hervor. Das Risiko beginnt vor dem Q-Day, dem Tag, an dem ein ausreichend leis­tungs­fä­hi­ger Quan­ten­com­pu­ter verfügbar ist. Beim Verfahren „Harvest now, decrypt later“ speichern Angreifer ver­schlüs­selte Daten heute und entschlüsseln sie später. Betroffen wären verbreitete asymmetrische Verfahren wie RSA und Verfahren auf Basis elliptischer Kurven. Sie sichern Schlüs­sel­aus­tausch, digitale Signaturen und Identitäten. Mit heutigen Quan­ten­com­pu­tern lassen sich diese Verfahren in pra­xis­re­le­van­ten Größen nicht brechen. So gehen Banken und Versicherer in fünf Schritten vor: 1. Krypto-Inventar anlegen. Es zeigt, wo Kryptografie eingesetzt wird und welche Anwendungen, Schnitt­stel­len und Geschäfts­pro­zesse davon abhängen. Zuerst kommen geschäfts­kri­ti­sche Bereiche, sensible Daten und Systeme mit langer Restlaufzeit. 2. Schutzdauer der Daten und verbleibende Betriebsdauer der Systeme gemeinsam bewerten. Treffen langfristig schüt­zens­werte Daten auf langlebige Systeme, steigt die Priorität. 3. Roadmaps von Herstellern und Providern einholen. Bei Stan­dard­soft­ware, Netz­werk­kom­po­nen­ten und Cloud-Services bestimmen Unternehmen den Zeitpunkt der Umstellung nur begrenzt selbst. Kun­den­spe­zi­fi­sche Anwendungen und externe Schnitt­stel­len stellt der Hersteller nicht automatisch um. 4. Krypto-Agilität in der Architektur verankern: Algorithmen, Schlüssel und Zertifikate sollen ohne grundlegende Umbauten austauschbar sein. 5. Die Vorbereitung an ohnehin geplante Moder­ni­sie­run­gen, Erneuerungen und Beschaffungen koppeln. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt der Einstieg am besten, wenn CISO und IT das Inventar gemeinsam mit den Fachbereichen aufbauen. Die Einordnung der Ver­ant­wort­lich­kei­ten stammt von Qvestcon, nicht aus der Quelle. Der Beitrag nennt als Kernaussage: Entscheidend ist nicht die Wahl künftiger Verfahren, sondern wie migra­ti­ons­fä­hig die bestehende IT ist.

KRITIS

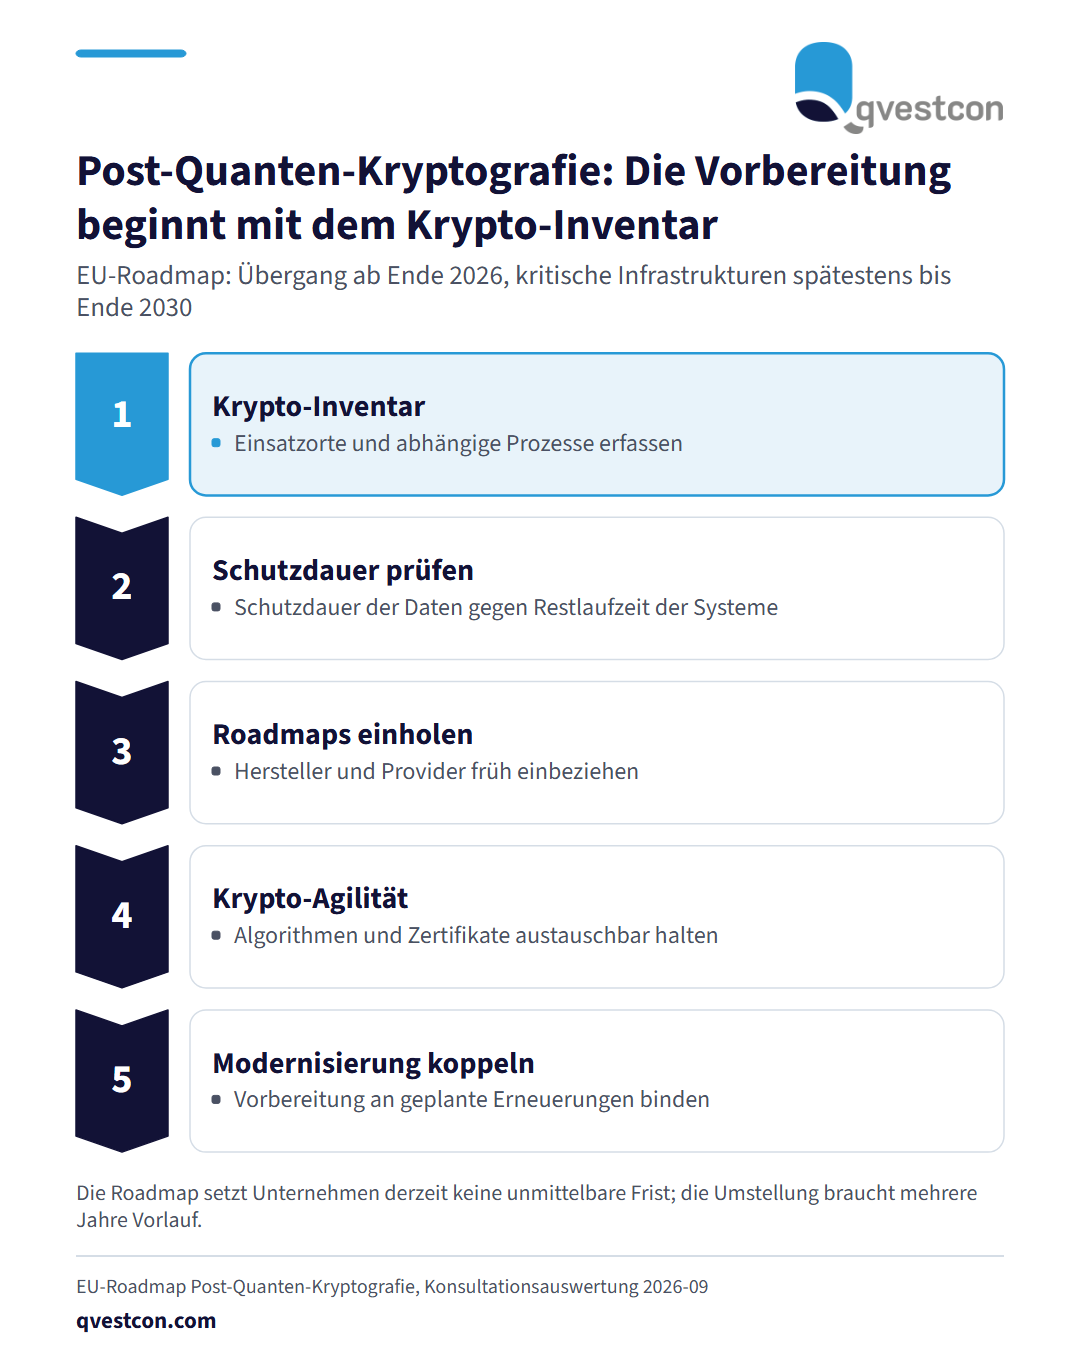
Vorgehensmodell in fünf Phasen: Krypto-Inventar anlegen, Schutzdauer prüfen, Roadmaps von Herstellern und Providern einholen, Krypto-Agilität verankern, Vorbereitung an geplante Modernisierungen koppeln.

Die EU-Roadmap für Post-Quanten-Kryptografie sieht vor, dass die Mit­glied­staa­ten bis Ende 2026 mit dem Übergang beginnen. Kritische Infra­struk­tu­ren sollen spätestens bis Ende 2030 auf quan­ten­re­sis­tente Verfahren umgestellt sein. Das schreibt Andreas Baresel, CEO der Datagroup, in einem Gastbeitrag vom 2026-11-02. Für Unternehmen setzt die Roadmap derzeit keine unmittelbare Frist. Sie verlangt wegen der technischen Abhän­gig­kei­ten aber mehrere Jahre Vorlauf. Die im September 2026 ver­öf­fent­lichte Auswertung der EU-Konsultation hebt den risi­ko­ba­sier­ten Ansatz, konkrete Umset­zungs­schritte und Krypto-Agilität hervor. Das Risiko beginnt vor dem Q-Day, dem Tag, an dem ein ausreichend leis­tungs­fä­hi­ger Quan­ten­com­pu­ter verfügbar ist. Beim Verfahren „Harvest now, decrypt later“ speichern Angreifer ver­schlüs­selte Daten heute und entschlüsseln sie später. Betroffen wären verbreitete asymmetrische Verfahren wie RSA und Verfahren auf Basis elliptischer Kurven. Sie sichern Schlüs­sel­aus­tausch, digitale Signaturen und Identitäten. Mit heutigen Quan­ten­com­pu­tern lassen sich diese Verfahren in pra­xis­re­le­van­ten Größen nicht brechen. So gehen Banken und Versicherer in fünf Schritten vor: 1. Krypto-Inventar anlegen. Es zeigt, wo Kryptografie eingesetzt wird und welche Anwendungen, Schnitt­stel­len und Geschäfts­pro­zesse davon abhängen. Zuerst kommen geschäfts­kri­ti­sche Bereiche, sensible Daten und Systeme mit langer Restlaufzeit. 2. Schutzdauer der Daten und verbleibende Betriebsdauer der Systeme gemeinsam bewerten. Treffen langfristig schüt­zens­werte Daten auf langlebige Systeme, steigt die Priorität. 3. Roadmaps von Herstellern und Providern einholen. Bei Stan­dard­soft­ware, Netz­werk­kom­po­nen­ten und Cloud-Services bestimmen Unternehmen den Zeitpunkt der Umstellung nur begrenzt selbst. Kun­den­spe­zi­fi­sche Anwendungen und externe Schnitt­stel­len stellt der Hersteller nicht automatisch um. 4. Krypto-Agilität in der Architektur verankern: Algorithmen, Schlüssel und Zertifikate sollen ohne grundlegende Umbauten austauschbar sein. 5. Die Vorbereitung an ohnehin geplante Moder­ni­sie­run­gen, Erneuerungen und Beschaffungen koppeln. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt der Einstieg am besten, wenn CISO und IT das Inventar gemeinsam mit den Fachbereichen aufbauen. Die Einordnung der Ver­ant­wort­lich­kei­ten stammt von Qvestcon, nicht aus der Quelle. Der Beitrag nennt als Kernaussage: Entscheidend ist nicht die Wahl künftiger Verfahren, sondern wie migra­ti­ons­fä­hig die bestehende IT ist.

Ori­gi­nal­quelle: Cloud­com­pu­ting-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in KRITIS · alle Qvestcon-News