Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

PHP-Lücken php2shell werden aktiv ausgenutzt: Updates prüfen

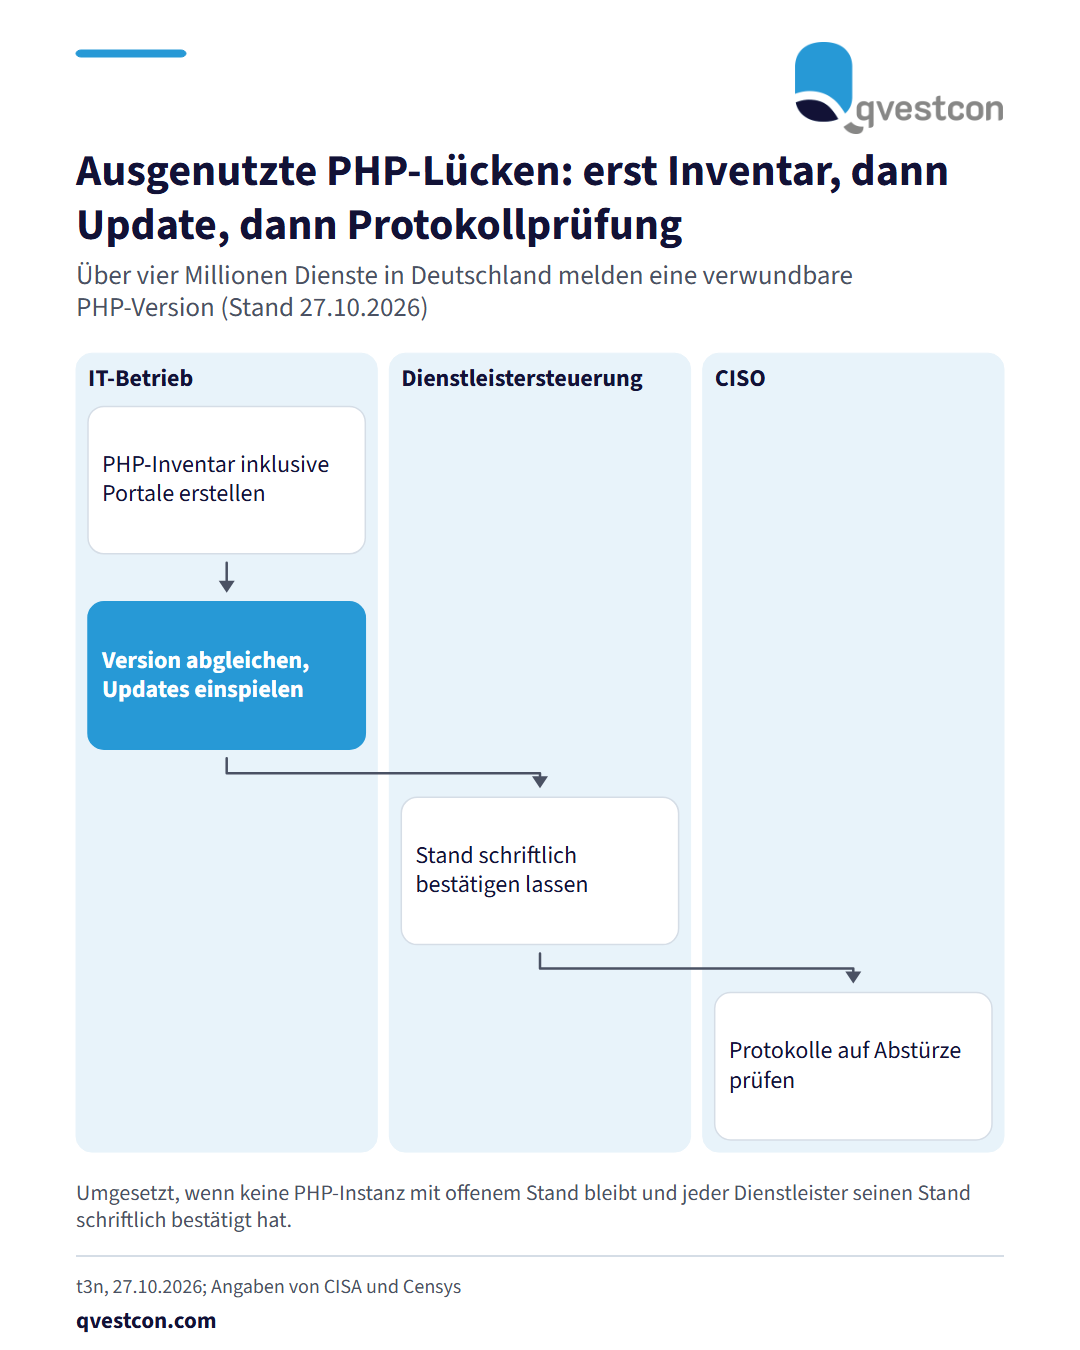
Angreifer nutzen die php2shell genannten Sicher­heits­lü­cken in PHP aktiv aus. Die US-Behörde CISA hat sie in ihren Katalog bekannter ausgenutzter Schwach­stel­len aufgenommen. Über die Lücken lässt sich Schadcode einschleusen und ausführen. Die PHP-Entwickler hatten in der Woche des 19. Oktobers dringende Updates ver­öf­fent­licht. Nach Messungen des Schwach­stel­len­scan­ners Censys meldeten sich am Morgen des 27. Oktobers in Deutschland noch mehr als vier Millionen Dienste mit der Ver­si­ons­num­mer einer verwundbaren PHP-Ausgabe. Am Freitag davor waren es rund 4,2 Millionen. Für Banken und Versicherer ergibt sich eine klare Reihenfolge: Erstens ein Inventar aller PHP-Instal­la­tio­nen erstellen, ein­schließ­lich der Webseiten und Portale von Dienst­leis­tern. Zweitens die installierte Version mit den Hinweisen der PHP Foundation abgleichen und die Updates einspielen. Drittens die Protokolle der betroffenen Systeme auf Abstürze von Worker-Prozessen und auf ungewöhnliche Spei­cher­aus­las­tung prüfen, denn solche Muster beobachtete ein Betreiber von Honeypots in den ersten Stunden nach der Ver­öf­fent­li­chung. Umgesetzt ist die Maßnahme, wenn das Inventar keine PHP-Instanz mit offenem Stand mehr enthält und jeder Dienstleister seinen Stand schriftlich bestätigt hat. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank fehlen beim Patchen meist die Randsysteme wie Ver­mitt­ler­por­tale und Kam­pa­gnen­sei­ten.

CyberVer­öf­fent­licht am

Ablaufdiagramm mit drei Rollen: IT-Betrieb erstellt das PHP-Inventar und spielt Updates ein, die Dienstleistersteuerung holt schriftliche Bestätigungen, der CISO lässt Protokolle auf Abstürze prüfen.

Angreifer nutzen die php2shell genannten Sicher­heits­lü­cken in PHP aktiv aus. Die US-Behörde CISA hat sie in ihren Katalog bekannter ausgenutzter Schwach­stel­len aufgenommen. Über die Lücken lässt sich Schadcode einschleusen und ausführen. Die PHP-Entwickler hatten in der Woche des 19. Oktobers dringende Updates ver­öf­fent­licht. Nach Messungen des Schwach­stel­len­scan­ners Censys meldeten sich am Morgen des 27. Oktobers in Deutschland noch mehr als vier Millionen Dienste mit der Ver­si­ons­num­mer einer verwundbaren PHP-Ausgabe. Am Freitag davor waren es rund 4,2 Millionen. Für Banken und Versicherer ergibt sich eine klare Reihenfolge: Erstens ein Inventar aller PHP-Instal­la­tio­nen erstellen, ein­schließ­lich der Webseiten und Portale von Dienst­leis­tern. Zweitens die installierte Version mit den Hinweisen der PHP Foundation abgleichen und die Updates einspielen. Drittens die Protokolle der betroffenen Systeme auf Abstürze von Worker-Prozessen und auf ungewöhnliche Spei­cher­aus­las­tung prüfen, denn solche Muster beobachtete ein Betreiber von Honeypots in den ersten Stunden nach der Ver­öf­fent­li­chung. Umgesetzt ist die Maßnahme, wenn das Inventar keine PHP-Instanz mit offenem Stand mehr enthält und jeder Dienstleister seinen Stand schriftlich bestätigt hat. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank fehlen beim Patchen meist die Randsysteme wie Ver­mitt­ler­por­tale und Kam­pa­gnen­sei­ten.

Ori­gi­nal­quelle: newsletter_t3n →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News