
KRITISVeröffentlicht am
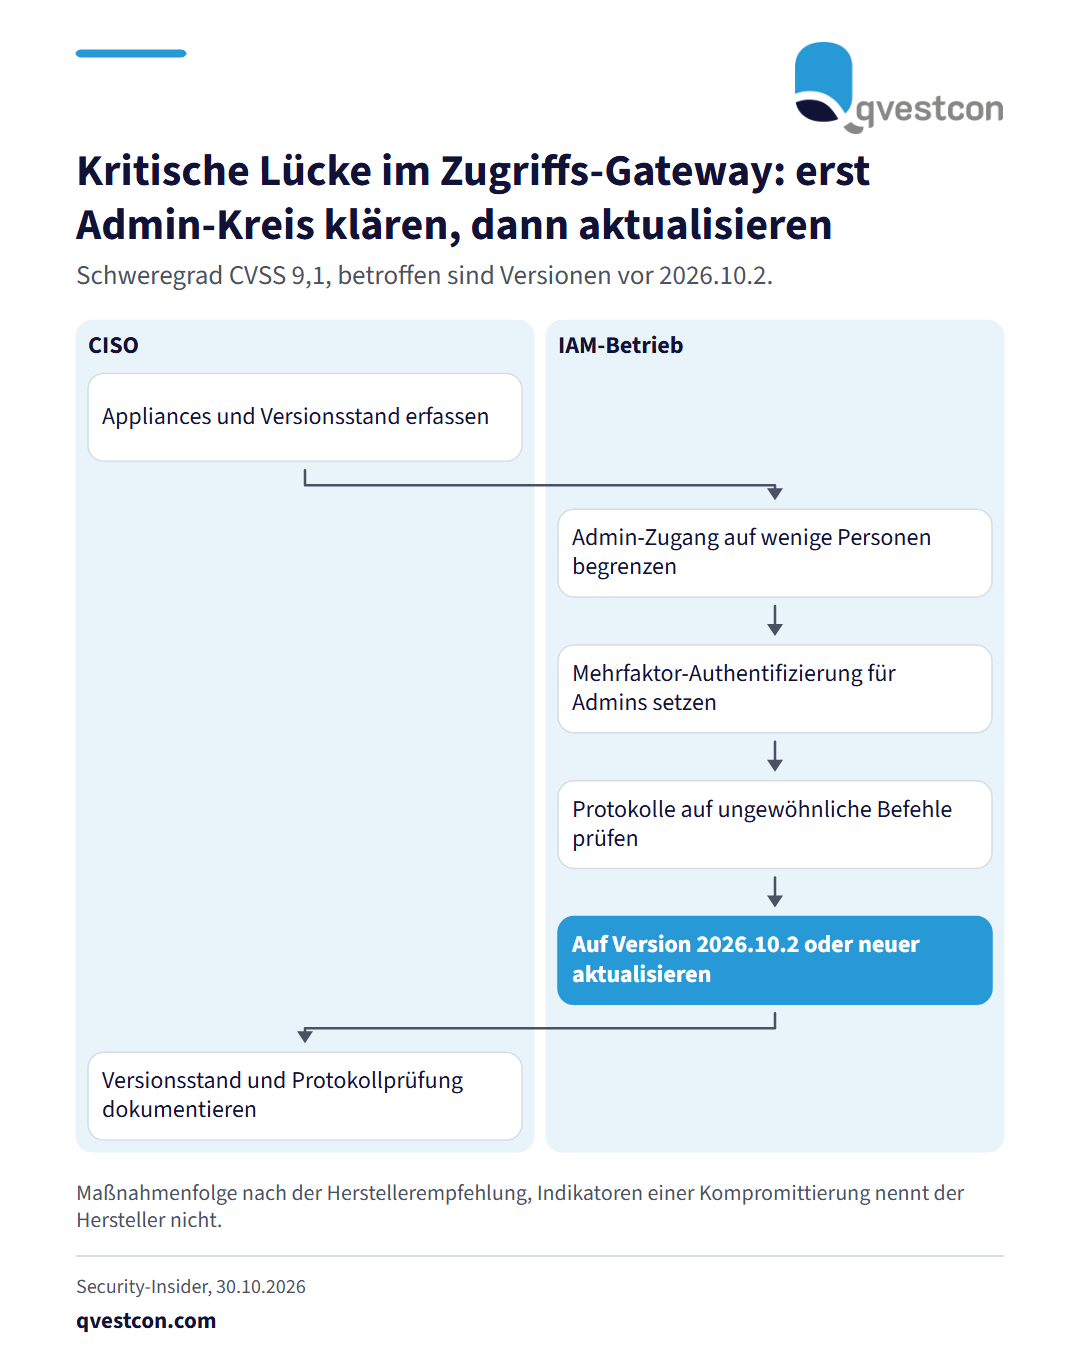
Im Okta Access Gateway (OAG) besteht laut Meldung eine kritische Code-Injection-Lücke (EUVD-2026-108569 / CVE-2026-115547, CVSS 9,1). Die Admin-Konsole prüft speziell formatierte Konfigurationswerte nicht ausreichend. Wer Administratorrechte hat, kann Systembefehle im Kontext des Dienstkontos ausführen. Die Auswirkungen können über die Appliance hinausreichen. Betroffen sind Versionen vor 2026.10.2. Das OAG erweitert Single Sign-on und Multifaktor-Authentifizierung auf lokale Webanwendungen. Okta empfiehlt das Update auf 2026.10.2 oder neuer. Praktische Reihenfolge: Zuerst feststellen, welche Appliances im Einsatz sind und welche Version laufen. Dann bis zum Update den Admin-Zugang auf wenige vertrauenswürdige Personen begrenzen und mit Mehrfaktor-Authentifizierung absichern. Danach die Protokolle auf Administrationsaktivitäten und ungewöhnliche Befehle des Dienstkontos prüfen. Indikatoren für eine Kompromittierung nennt der Hersteller nicht. Umgesetzt ist die Maßnahme, wenn Versionsstand, Admin-Kreis und Protokollprüfung dokumentiert sind.