
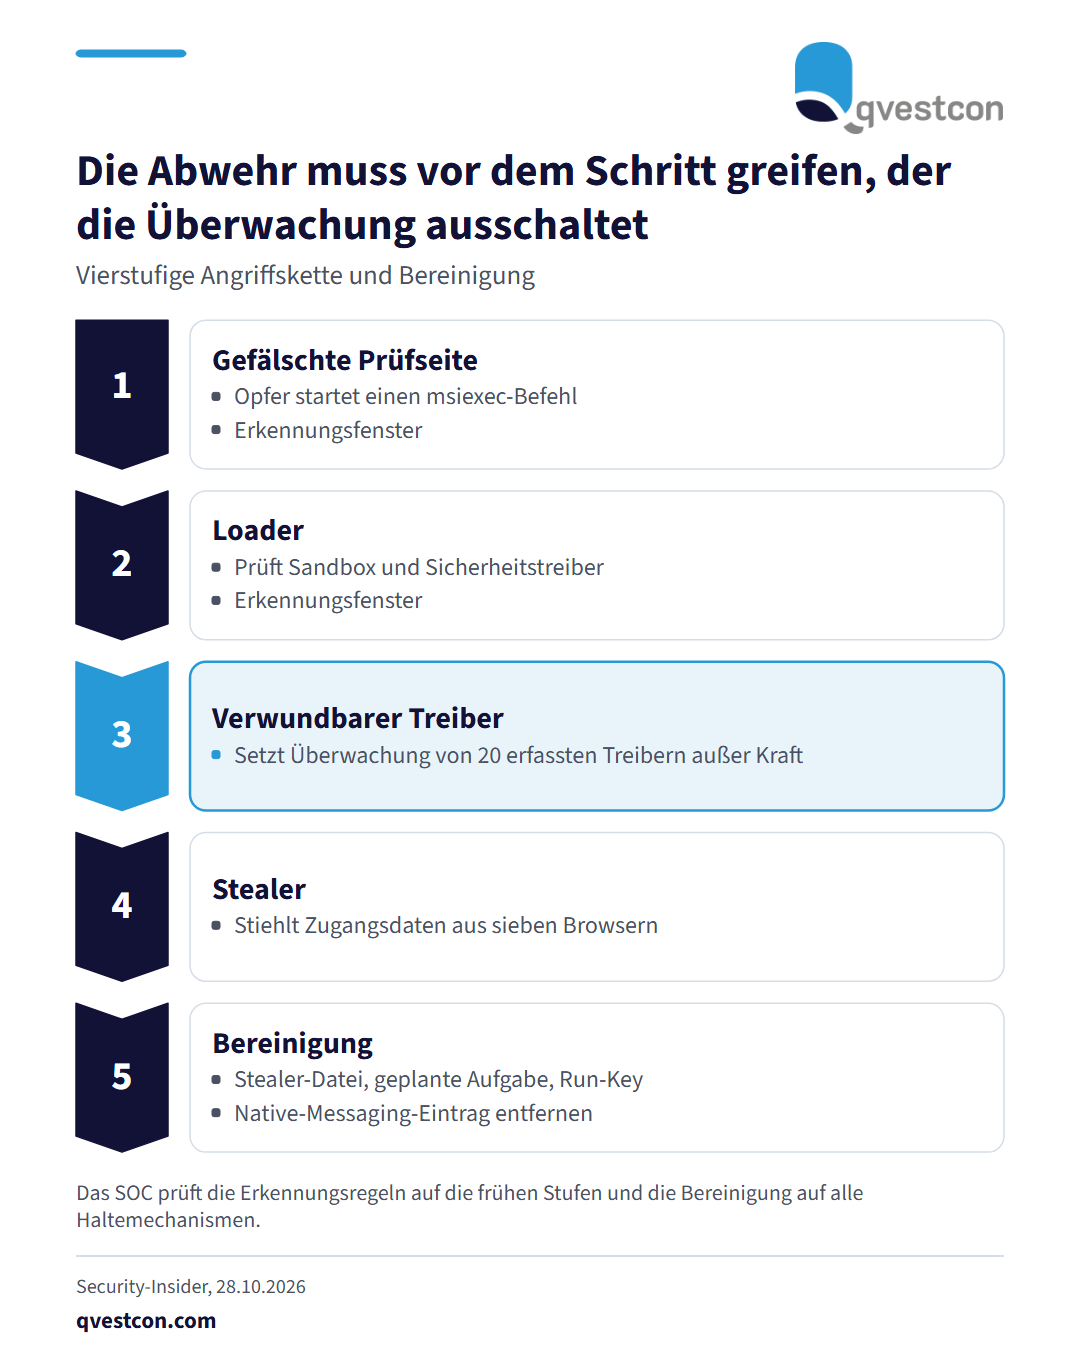
Das Ontinue Cyber Defence Centre hat die Malware-as-a-Service-Plattform Lunex analysiert, der Security-Insider berichtet am 28.10.2026. Die vierstufige Angriffskette beginnt mit einer gefälschten CAPTCHA-Seite, die Opfer zu einem „msiexec“-Befehl verleitet. Ein Loader nutzt dann den verwundbaren, signierten AMD-Treiber „PDFWKRNL.sys“ (Schwachstelle CVE-2023-20598, laut Bericht von AMD in aktualisierten Treiberversionen behoben), um Kernel-Callbacks von 20 erfassten Sicherheitstreibern auf null zu setzen. Erst danach läuft der Stealer. Er greift Zugangsdaten, Cookies, Kreditkartendaten und Formulardaten aus sieben Chromium-Browsern ab und sucht Kryptowährungs-Wallets. Ontinue fand 28 Lunex-Panels in 13 Ländern. Für die Abwehr gibt der Bericht konkrete Hinweise. Die Erkennung muss vor der Manipulation der Überwachung ansetzen, zum Beispiel bei PDB-Downloads durch Prozesse außerhalb von Entwicklungsumgebungen, bei Treibern in temporären Verzeichnissen und bei Diensten für Treiber aus ungewöhnlichen Pfaden. Bei der Bereinigung reicht das Entfernen der Stealer-Datei nicht. Registry-Run-Key, geplante Aufgabe und die Native-Messaging-Registrierung (Eintrag „NativeMessagingHosts\com.lunex.explorer“) gehören dazu, sonst bleibt ein Zugriff über den Browser bestehen. Die beobachtete Kampagne richtete sich laut Bericht gegen ukrainischsprachige Nutzer. Für SOC-Teams in Banken und Versicherern liefert sie eine Prüfliste für die Erkennungsregeln.