
CyberVeröffentlicht am
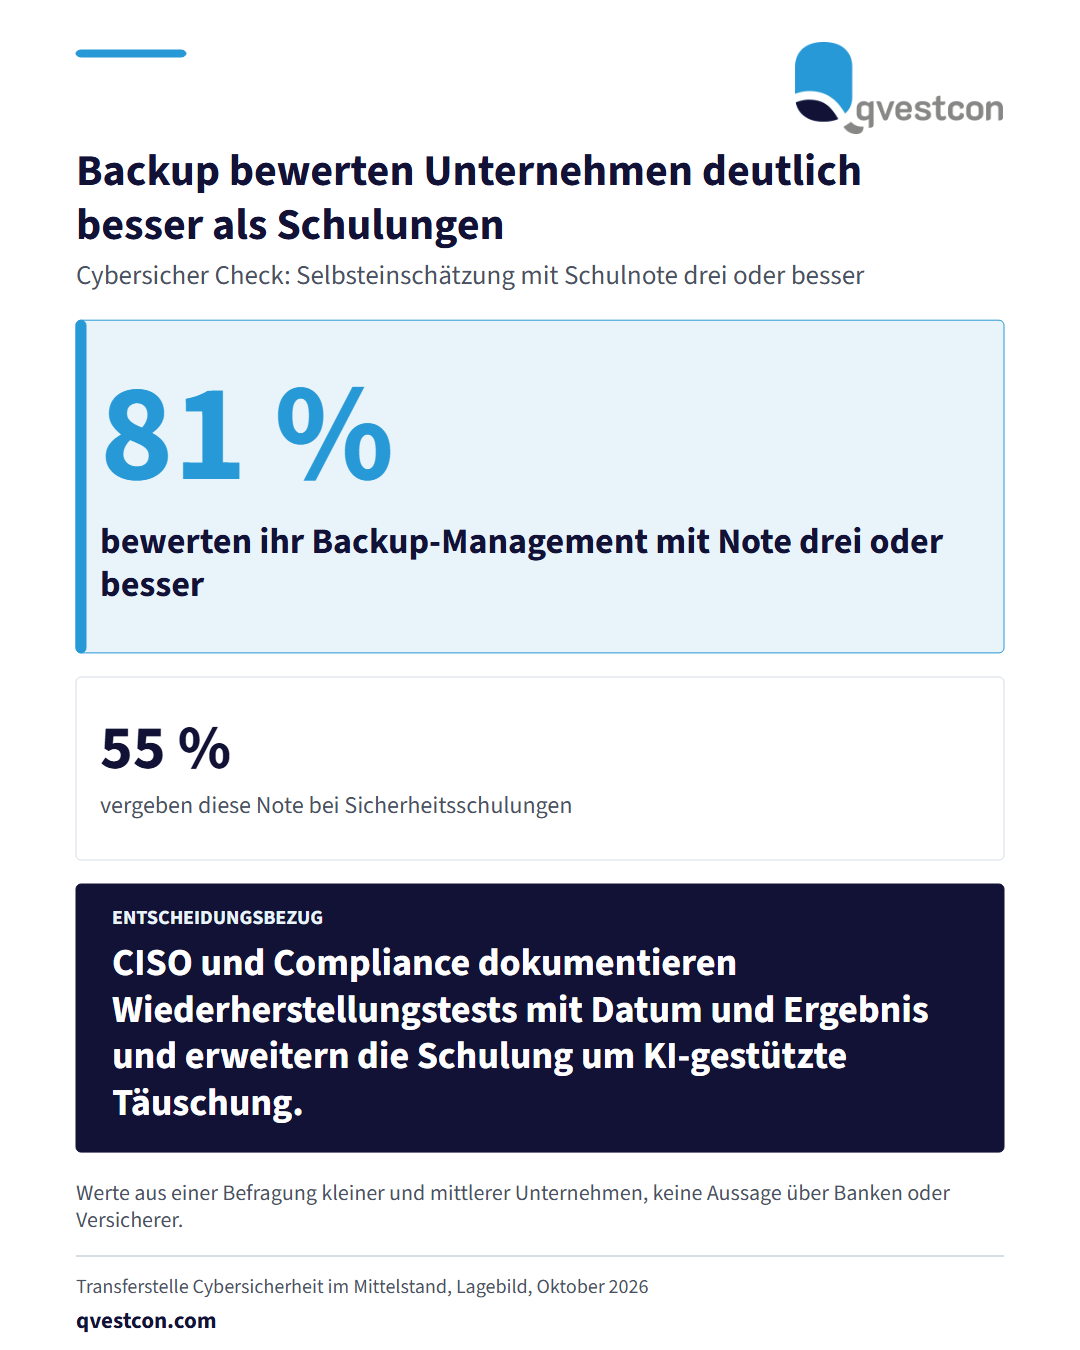
Die Transferstelle Cybersicherheit im Mittelstand hat im Oktober 2026 ihr „Cybersicher Lagebild 2026“ vorgelegt. Es erwartet eine weitere Zunahme von Ransomware-Angriffen auf deutsche kleine und mittlere Unternehmen. Eine ausgewertete Studie nennt Klickraten von 54 Prozent bei vollautomatisierten KI-Spearphishing-Mails gegenüber 12 Prozent bei generischen Phishing-Mails. Diese Werte sind keine Erfolgsquoten tatsächlicher Angriffe, zeigen aber: Sprachlich fehlerfreie Mails sind kein Vertrauensmerkmal mehr. Aufschlussreich für die Praxis ist der Cybersicher Check mit 1.190 Unternehmen: Rund 81 Prozent bewerteten ihr Backup-Management mit der Schulnote drei oder besser, bei Sicherheitsschulungen nur rund 55 Prozent. Das Lagebild empfiehlt Datensicherungen nach der 3-2-1-Regel (drei Kopien, zwei Speichermedien, eine davon extern), regelmäßige Vollständigkeitsprüfungen und getestete Wiederherstellungen. Für Banken und Versicherer lässt sich daraus ein Prüfplan ableiten: Wiederherstellungstests mit Datum und Ergebnis dokumentieren, Awareness-Schulungen um KI-gestützte Täuschung und Deepfakes erweitern und die Zuständigkeiten im Informationssicherheitsmanagement festhalten. Einordnung: Die Studie betrifft kleine und mittlere Unternehmen. Die Maßnahmen gelten in dieser Grundform auch für größere Häuser, ersetzen dort aber nicht die aufsichtlichen Anforderungen an IKT-Risiko und Resilienz.