
CyberVeröffentlicht am
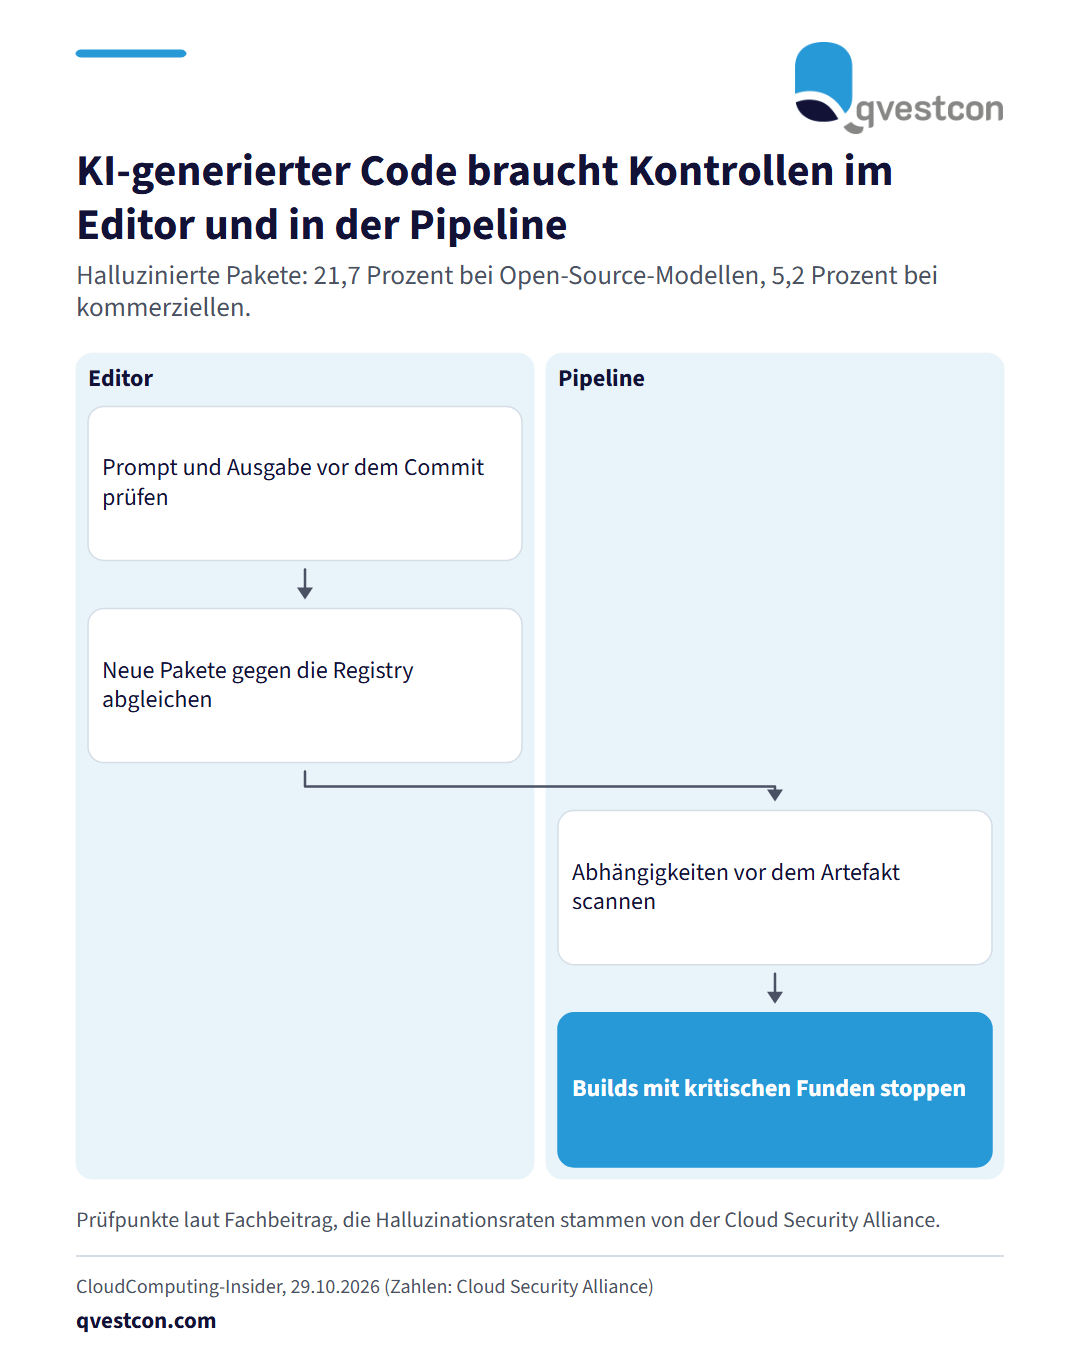
KI-Assistenten erzeugen mehr Code, als klassische Reviews prüfen können. Laut einem Sicherheitsbericht führen 45 Prozent des Codes von mehr als 100 Sprachmodellen Schwachstellen aus den OWASP Top 10 ein. Dazu kommt ein Lieferkettenrisiko: Modelle schlagen Abhängigkeiten vor, die es nicht gibt. Die Cloud Security Alliance beziffert die Halluzinationsrate bei Open-Source-Modellen auf rund 21,7 Prozent, bei kommerziellen Modellen auf 5,2 Prozent der vorgeschlagenen Pakete. Angreifer registrieren solche Namen und hinterlegen Schadcode (Slopsquatting). Die Kontrolle setzt an zwei Stellen an. Im Editor prüfen Werkzeuge Prompt und Ausgabe auf Schwachstellen, eingebettete Zugangsdaten und Fehlkonfigurationen, bevor committet wird. In der CI/CD-Pipeline stoppen zentrale Regeln Builds mit kritischen Funden. Praktische Maßnahmen: Abhängigkeiten auf geprüfte Versionen festlegen, neu vorgeschlagene Pakete gegen die Registry abgleichen und jede Abhängigkeit vor dem Artefakt scannen. Regeldateien mit Sicherheitsvorgaben geben Assistenten Standards wie parametrisierte Datenbankzugriffe mit. Für Banken und Versicherer, die KI-Assistenten in der Softwareentwicklung zulassen, ist das ein Prüfpunkt im Entwicklungsprozess.