
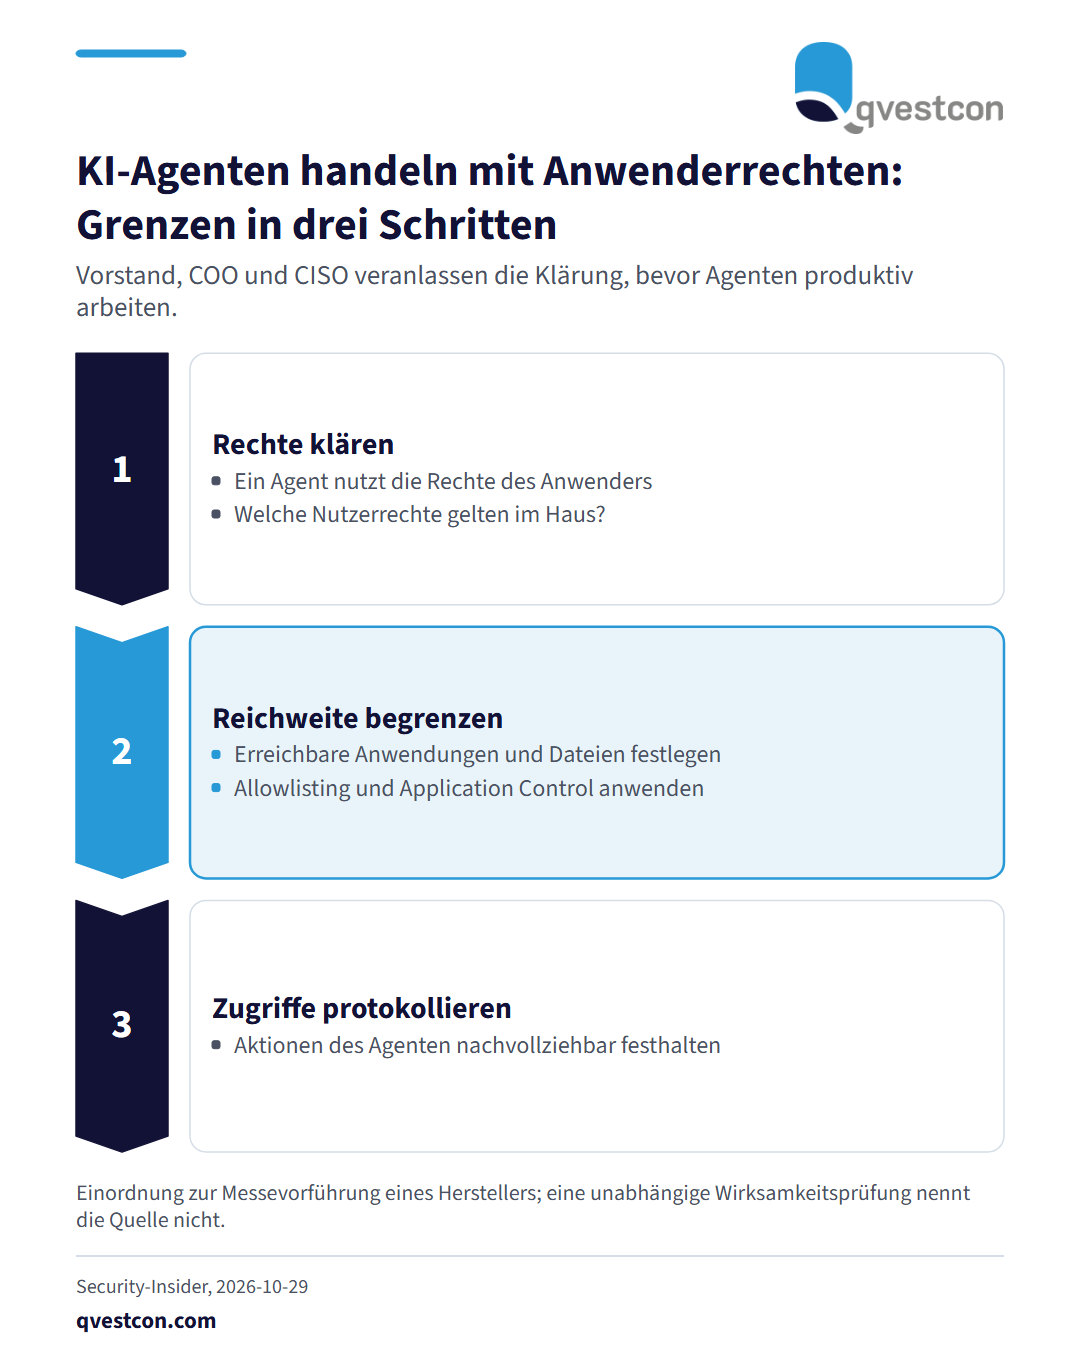
KI-Agenten können eigenständig Anwendungen öffnen, Dateien verändern und Dienste ansprechen. Auf Endgeräten nutzen sie dabei die Rechte des jeweiligen Anwenders. Entscheidend ist damit, welche Ressourcen ein Agent erreichen und welche Aktionen er ausführen darf. Auf der Fachmesse it-sa (27. bis 29. Oktober 2026) führte ein Hersteller von Endpoint-Sicherheit vor, wie sich Allowlisting (Freigabeliste erlaubter Programme) und Application Control (Steuerung ausführbarer Anwendungen) auf solche Agenten anwenden lassen. Für Banken und Versicherer ergibt sich daraus eine praktische Prüfreihenfolge: erstens klären, mit welchen Nutzerrechten ein Agent arbeitet, zweitens festlegen, welche Anwendungen und Dateien er erreichen darf, drittens die Zugriffe protokollieren. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt sich, Agenten wie neue Mitarbeitende zu behandeln: Sie erhalten nur die Rechte, die ihre Aufgabe verlangt. Die Vorführung des Herstellers soll Angriffsszenarien und mögliche Schutzmaßnahmen veranschaulichen; eine unabhängige Wirksamkeitsprüfung nennt die Quelle nicht.