
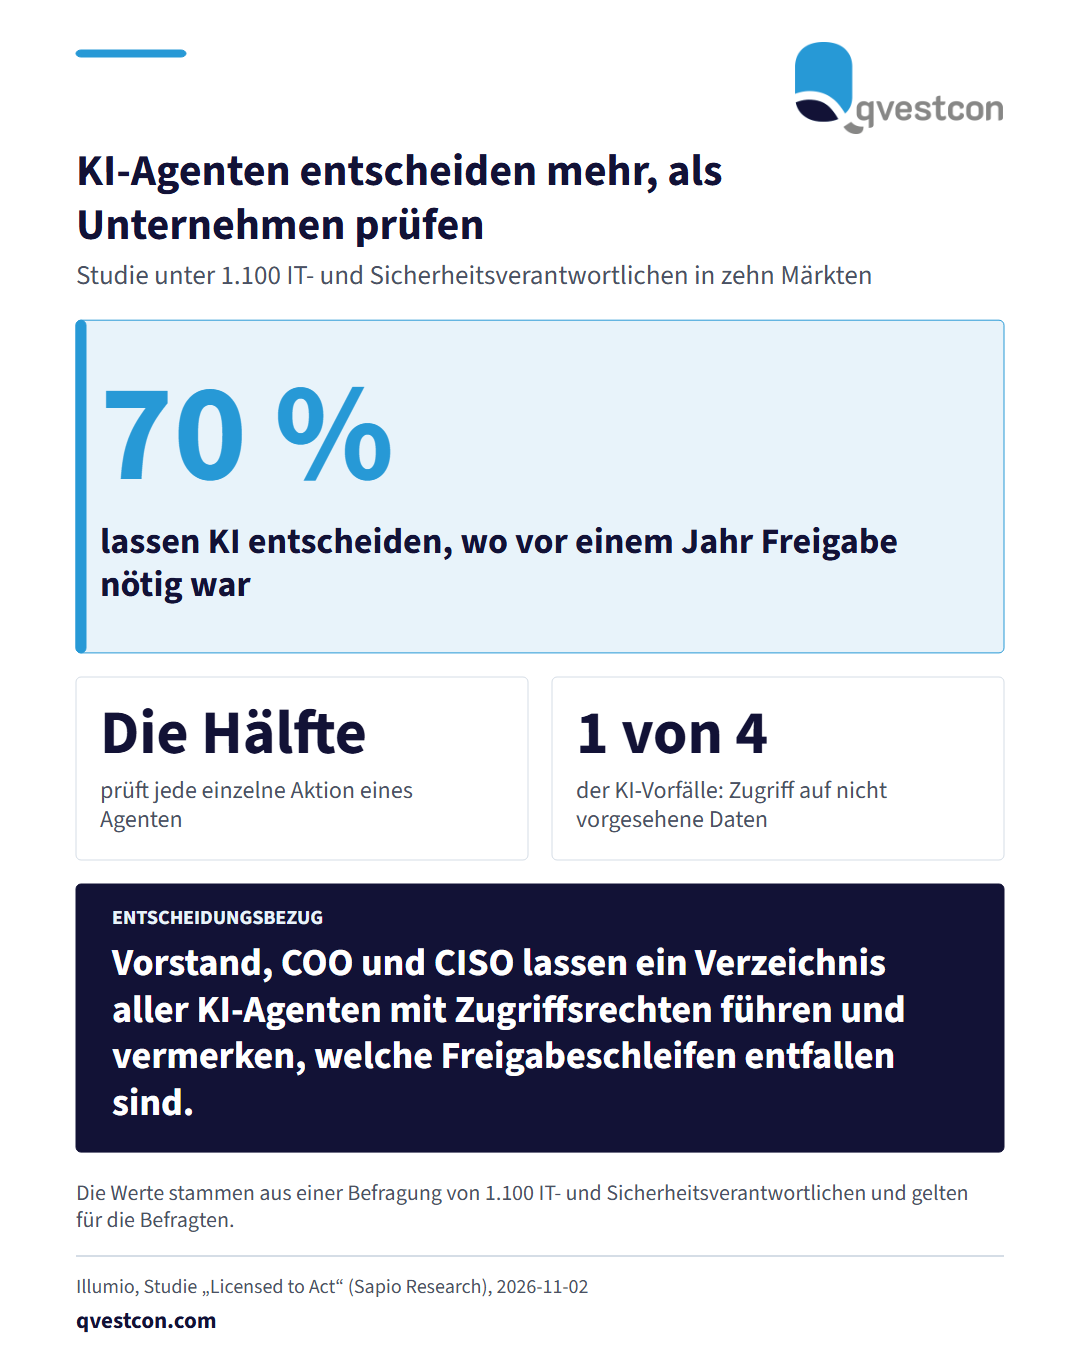
70 Prozent der Unternehmen lassen KI inzwischen Entscheidungen treffen, die vor einem Jahr noch eine menschliche Freigabe brauchten. Das zeigt die Studie „Licensed to Act“ von Sapio Research im Auftrag des Sicherheitsanbieters Illumio. Befragt wurden 1.100 IT- und Sicherheitsverantwortliche in zehn Märkten. Drei von vier Unternehmen registrierten im vergangenen Jahr ein Sicherheitsproblem oder ein Warnsignal mit KI-Bezug. In jedem vierten Fall griff die KI auf Daten zu, die für sie nicht vorgesehen waren. Jede einzelne Aktion eines Agenten prüfen kann nur die Hälfte der Befragten. Illumio empfiehlt ein Zero-Trust-Vorgehen (Zugriff nur nach ausdrücklicher Freigabe): Es soll festgelegt werden, welche Systeme eine KI erreicht und welche Aktionen sie ausführen darf. In der Region Deutschland, Österreich und Schweiz zählt nur jedes fünfte Unternehmen klar definierte zulässige Aktionen zu seinen wichtigsten Sicherheitsmaßnahmen. Gartner erwartet, dass 40 Prozent der Unternehmen autonome KI-Agenten bis 2027 zurückstufen oder abschalten, weil Kontrolllücken erst im Produktivbetrieb auffallen. Einordnung von Qvestcon für Banken und Versicherer: Sinnvoll ist ein Verzeichnis aller KI-Agenten mit ihren Zugriffsrechten und ein Vermerk, welche Freigabeschleifen zuletzt entfallen sind. Wer das Verzeichnis führt, erkennt, wo sich Befugnisse unbemerkt angesammelt haben.