
CyberVeröffentlicht am
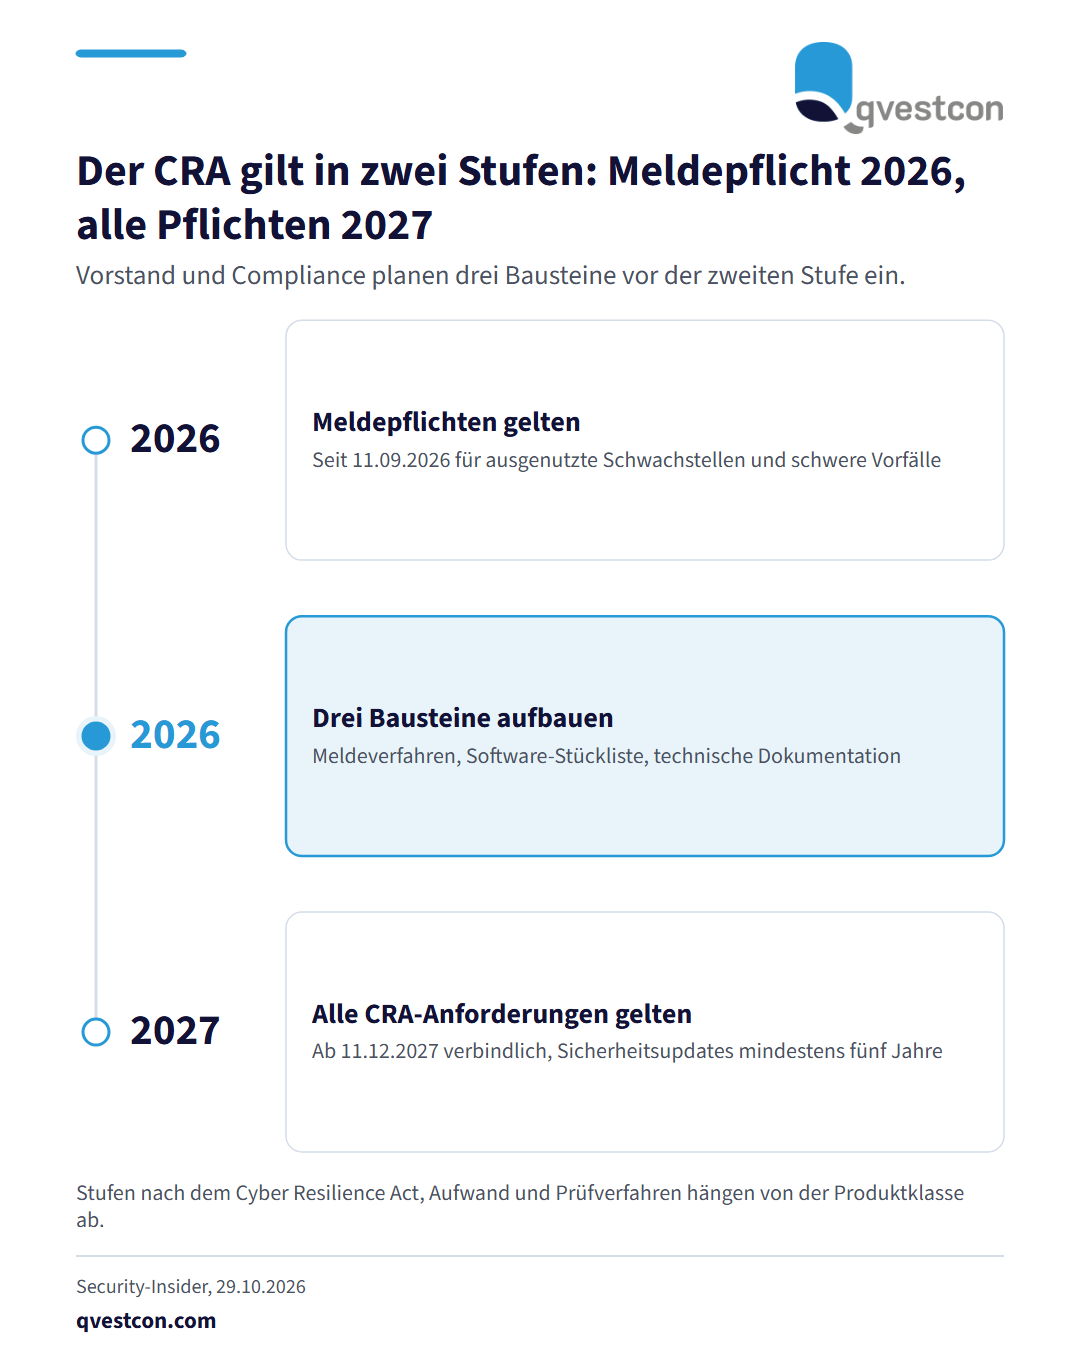
Der Cyber Resilience Act (CRA) gilt für nahezu alle Produkte mit digitalen Elementen, die in der EU in Verkehr gebracht werden, auch für Apps und Unternehmenssoftware. Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gelten ab dem 11.09.2026, alle übrigen Anforderungen ab dem 11.12.2027. Die Hauptverantwortung tragen die Hersteller. Praktisch sind drei Bausteine aufzubauen. Erstens ein Verfahren zur koordinierten Schwachstellenmeldung, mit dem externe Hinweise entgegengenommen, bewertet und an die zuständigen Fachleute weitergegeben werden. Viele Unternehmen brauchen dafür laut Fachbeitrag ein Product Security Incident Response Team. Zweitens eine Software-Stückliste (Software Bill of Materials), die die eingesetzten Komponenten dokumentiert und betroffene Systeme schneller findet. Drittens eine technische Dokumentation, die vor dem Inverkehrbringen vorliegt und mindestens zehn Jahre aufbewahrt wird. Sicherheitsupdates sind für die meisten Produkte mindestens fünf Jahre oder für die vorgesehene Lebensdauer bereitzustellen, der Supportzeitraum ist auszuweisen. Verstöße können Bußgelder bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes nach sich ziehen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank ist die Stückliste der schnellste Einstieg.