
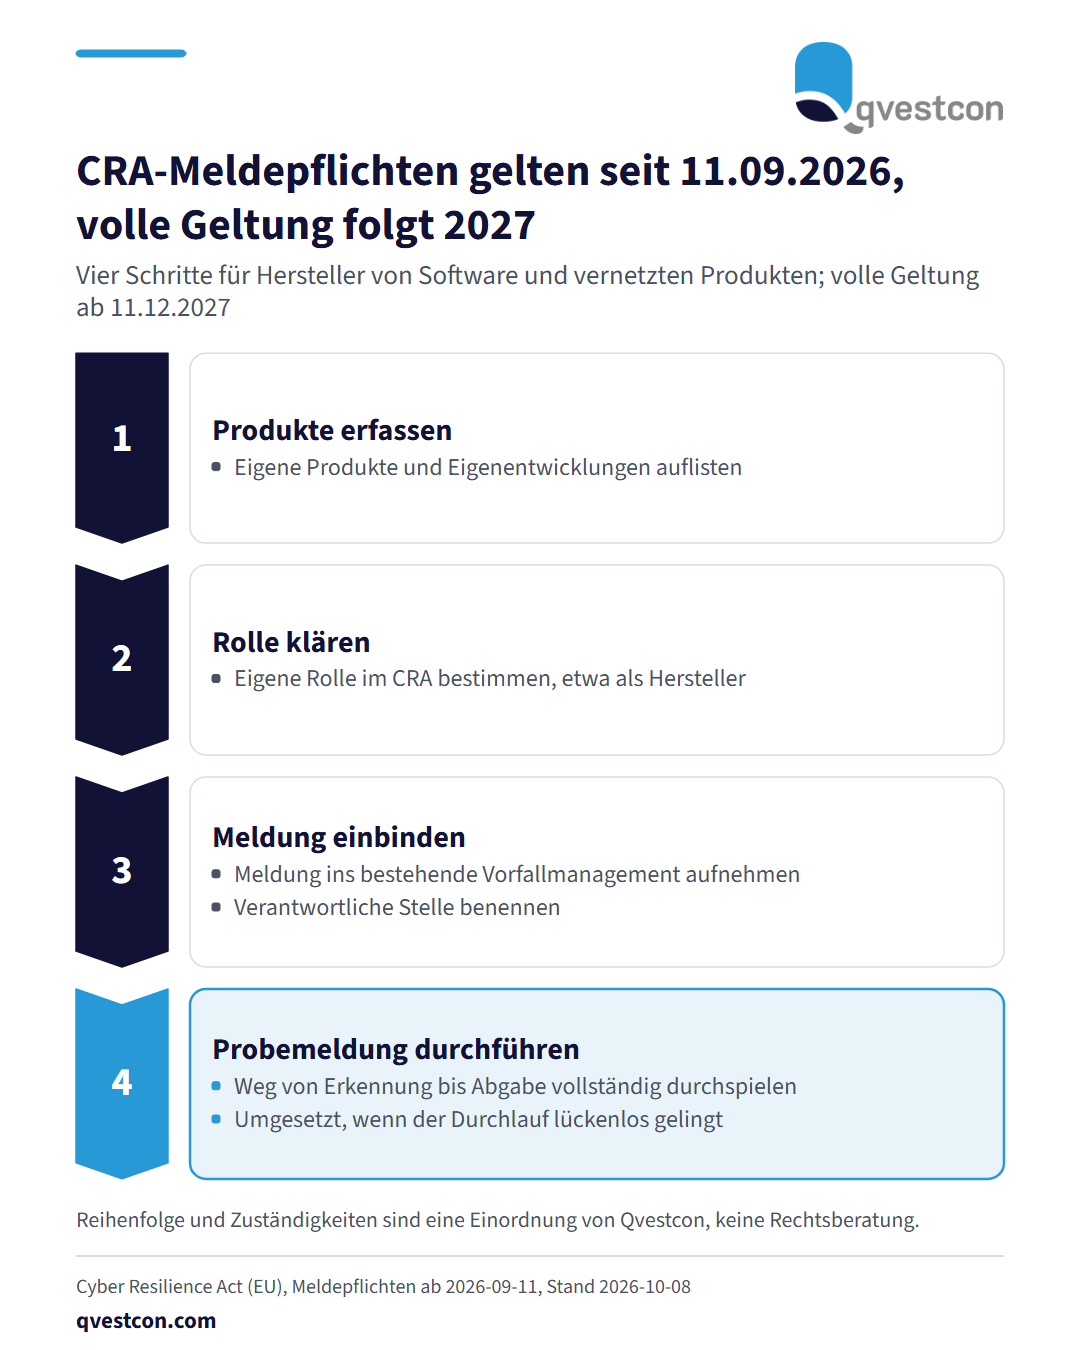
Der Cyber Resilience Act (CRA, EU-Verordnung über Cybersicherheitsanforderungen für Produkte mit digitalen Elementen) gilt vollständig erst ab dem 11. Dezember 2027. Seine Meldepflichten greifen jedoch bereits seit dem 11. September 2026. Für betroffene Unternehmen besteht damit unmittelbarer Handlungsbedarf. Das kann auch Banken und Versicherer betreffen, die Software oder vernetzte Produkte selbst herstellen oder unter eigenem Namen anbieten. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich eine feste Reihenfolge bewährt. Erstens werden die eigenen Produkte und Eigenentwicklungen erfasst. Zweitens wird die eigene Rolle im CRA geklärt, etwa als Hersteller. Drittens wird die Meldung in das bestehende Vorfallmanagement eingebunden und eine verantwortliche Stelle benannt. Umgesetzt ist das, wenn eine Probemeldung den Weg von der Erkennung bis zur Abgabe vollständig durchläuft. Reihenfolge und Zuständigkeiten sind eine Einordnung von Qvestcon und keine Rechtsberatung.