
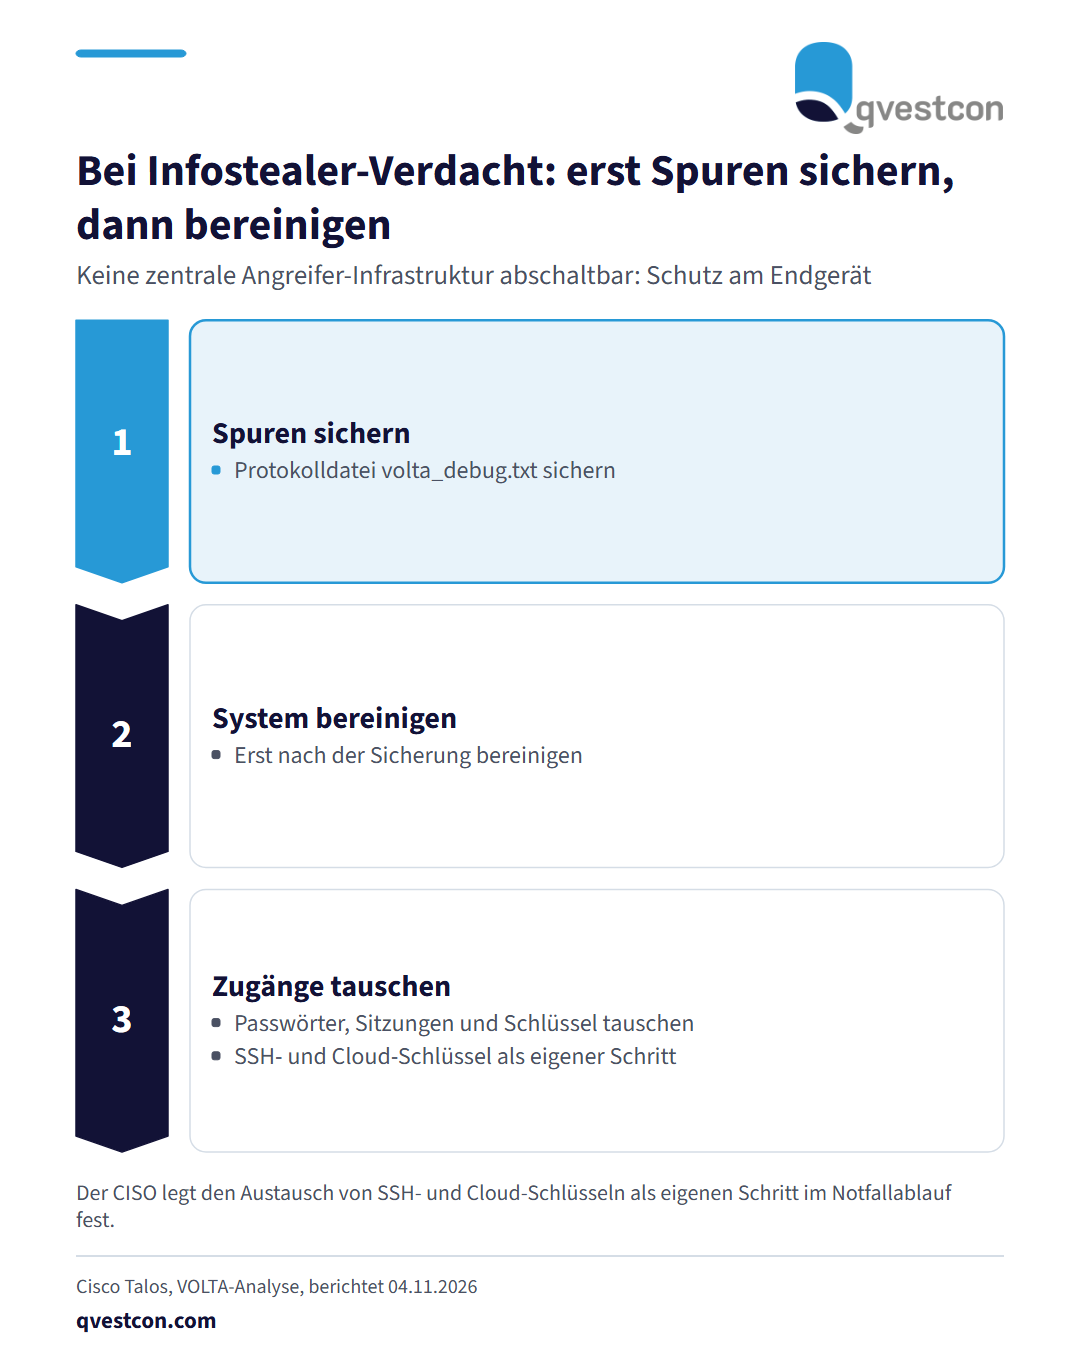
Die Forschungsabteilung Talos von Cisco hat eine Windows-Schadsoftware analysiert, die gestohlene Daten an kommerzielle KI-Modelle schickt. Das Modell soll den Wert des Opfers für eine Geldbeschaffung einordnen. Die Schadsoftware greift unter anderem gespeicherte Passwörter und Cookies aus Browsern, Microsoft-OAuth-Tokens sowie SSH- und Cloud-Schlüssel ab. Wie viele Rechner infiziert sind, ist nicht bekannt. Da die Angreifer nur Dienste Dritter nutzen, gibt es laut Talos keine zentrale Infrastruktur, die sich abschalten ließe. Verteidiger sind vor allem auf Dateien und Verhaltensmuster auf dem Endgerät angewiesen. Praktische Schritte: Erkennungsregeln der Endpunktschutz-Lösung auf diese Muster prüfen. Im Verdachtsfall die Protokolldatei volta_debug.txt sichern, bevor das System bereinigt wird. Danach alle Passwörter, Sitzungen und Schlüssel austauschen. Für den Notfallablauf lohnt es sich, den Austausch von SSH- und Cloud-Schlüsseln vorab als eigenen Schritt zu beschreiben.