
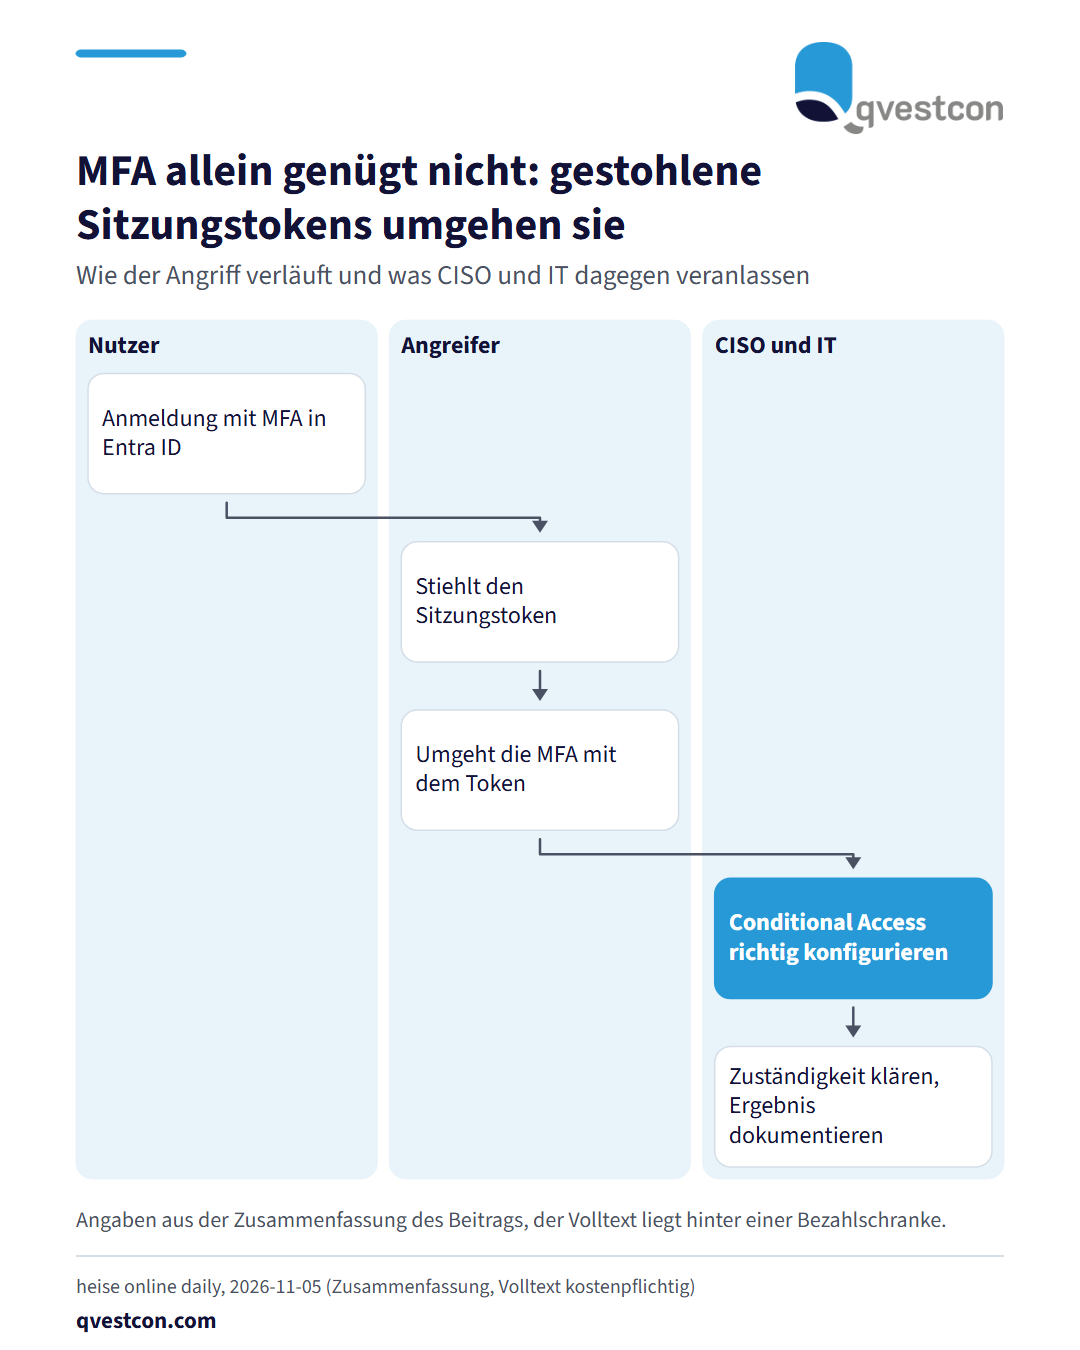
Eine Mehrfaktor-Authentifizierung (MFA) in Microsoft Entra ID wiegt Unternehmen in falscher Sicherheit. Das berichtet ein Beitrag im heise-Newsletter vom 5. November 2026. Mit gestohlenen Sitzungstokens lässt sich die MFA umgehen. Administratoren müssen laut dem Beitrag den bedingten Zugriff (Conditional Access) richtig konfigurieren. Der vollständige Beitrag liegt hinter einer Bezahlschranke, daher stützt sich diese Meldung auf die Zusammenfassung im Newsletter. Praktisch heißt das: Erstens die bestehenden Conditional-Access-Richtlinien gemeinsam mit der IT-Sicherheit durchsehen. Zweitens klären, wer im Haus für die Konfiguration verantwortlich ist und wann sie zuletzt geprüft wurde. Drittens das Ergebnis der Prüfung dokumentieren. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, MFA nicht als abgeschlossenes Thema zu führen, sondern die Richtlinien in den regelmäßigen Prüfzyklus der Zugriffssteuerung aufzunehmen.