
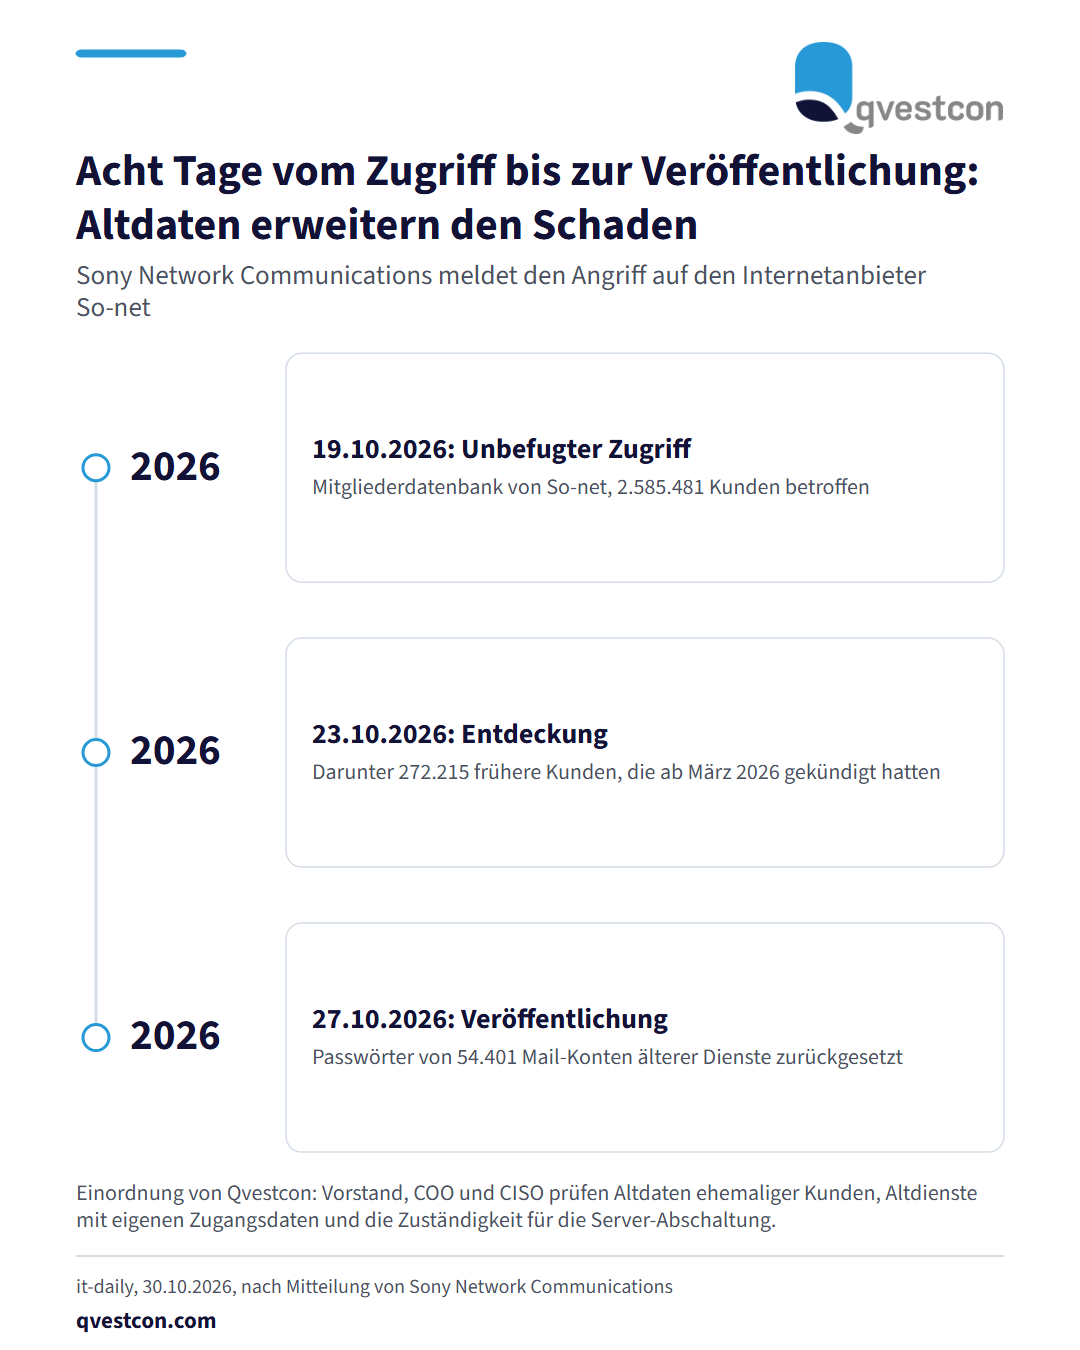
Sony Network Communications hat am 27. Oktober 2026 einen Angriff auf die Mitgliederdatenbank des japanischen Internetanbieters So-net öffentlich gemacht. Betroffen sind 2.585.481 Kunden. Der unbefugte Zugriff erfolgte am 19. Oktober 2026 und wurde am 23. Oktober entdeckt. Davon sind 272.215 Datensätze von früheren Kunden, die ab März 2026 gekündigt hatten. Zusätzlich gelangten die Passwörter von 54.401 E-Mail-Konten bei vier älteren Mail-Diensten in fremde Hände. Sony setzte diese Passwörter zurück und ließ nach eigenen Angaben den betroffenen Server abschalten. Für Banken und Versicherer sind drei Prüffragen daraus ableitbar. Erstens: Welche Daten ehemaliger Kunden liegen noch in produktiven Datenbanken? Zweitens: Welche älteren Dienste laufen noch mit eigenen Zugangsdaten? Drittens: Ist festgelegt, wer binnen Stunden den betroffenen Server vom Netz nimmt und die Zugangsdaten zurücksetzt? Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt es sich, diese Fragen im Informationsregister zu hinterlegen und mit einem benannten Verantwortlichen zu verknüpfen. Das ist eine Einordnung von Qvestcon, keine Aussage der Quelle. Wer die Angreifer waren und wie sie eingedrungen sind, hat Sony nicht mitgeteilt. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge