
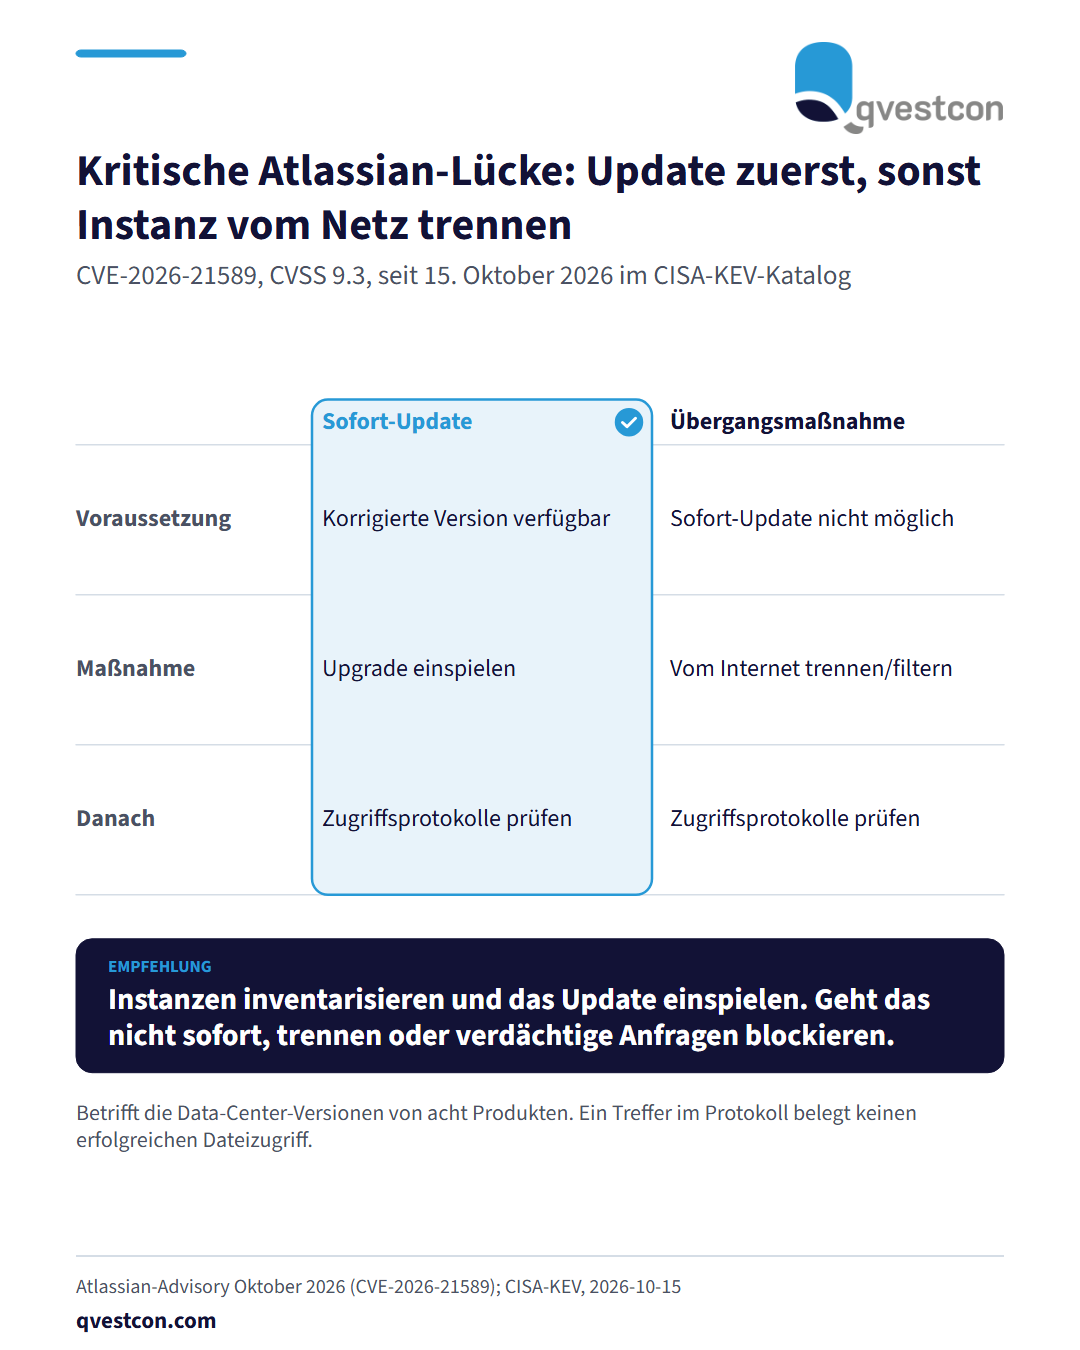
Atlassian hat Anfang Oktober 2026 ein Advisory zur Schwachstelle CVE-2026-21589 (CVSS-Wert 9.3) veröffentlicht. Betroffen sind die Data-Center-Versionen von Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo und Crowd sowie Crucible und Fisheye. Angreifer können ohne Anmeldung auf bestimmte Dateien im Stammverzeichnis der Webanwendung zugreifen, müssen dafür aber Namen und Pfad der Datei kennen. Die US-Behörde CISA hat die Lücke am 15. Oktober in ihren Katalog ausgenutzter Schwachstellen (KEV) aufgenommen. Cloud-Produkte hat Atlassian bereits gepatcht. Wer Jira oder Confluence selbst betreibt, geht in dieser Reihenfolge vor: Erstens alle betroffenen Instanzen inventarisieren. Zweitens auf eine korrigierte Version wechseln, zum Beispiel Confluence Data Center 9.2.26 oder 10.2.19. Drittens, falls ein sofortiges Update nicht möglich ist, die Instanz vom Internet trennen oder Anfragen mit „..“ neben „/“, „\“ oder „::“ per Firewall-Regel blockieren. Viertens die Zugriffsprotokolle nach verdächtigen Anfragen durchsuchen. Ein Treffer allein belegt keinen erfolgreichen Dateizugriff. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die schnelle Umsetzung selten am Patch, sondern an einem unvollständigen Inventar der Entwicklungs- und Wissensplattformen.