
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Welche Schwach­stel­len Angreifer wirklich ausnutzen

Microsoft hat ausgewertet, welche ver­öf­fent­lich­ten Sicher­heits­lü­cken (CVEs) tatsächlich angegriffen werden. Von allen CVEs ließen sich rund 2.000 Angriffen zuordnen, etwa 0,5 Prozent. 78 Prozent dieser Lücken erlauben Sys­tem­über­nahme oder höhere Rechte. Code­aus­füh­rung aus der Ferne macht 20 Prozent aller CVEs aus, aber 37 Prozent der ausgenutzten. Bei lokaler Rech­te­aus­wei­tung sind es 11 Prozent gegenüber 18 Prozent. Cross-Site-Scripting stellt 15 Prozent aller CVEs, aber nur 4 Prozent der ausgenutzten. Betriebs­sys­tem­code hat einen Anteil von 23 Prozent an allen CVEs und von 41 Prozent an den ausgenutzten. Der VulnCheck-Bericht für das erste Halbjahr 2026 zeigt das Tempo: 23,4 Prozent der ausgenutzten Lücken wurden innerhalb eines Tages nach Ver­öf­fent­li­chung angegriffen, die mittlere Zeit bis zur Ausnutzung sank von 120 auf 80 Tage. Für IT und CISO in Banken und Versicherern heißt das: Sortieren Sie die Patch-Warteschlange nach Lückenart statt nach Mel­de­rei­hen­folge. Legen Sie fest, dass Lücken mit Code­aus­füh­rung, Rech­te­aus­wei­tung und Betriebs­sys­tem­be­zug zuerst bewertet werden. Definieren Sie für diese Gruppe eine eigene, kurze Frist und messen Sie, wie lange sie tatsächlich bis zum Einspielen braucht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, diese Frist im Patch-Prozess mit einem benannten Ver­ant­wort­li­chen und einem Eska­la­ti­ons­weg zu hinterlegen. Das macht die Priorisierung nach­voll­zieh­bar und lässt sich bei Prüfungen belegen. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #Schwach­stel­len­ma­nage­ment

Dienstleister

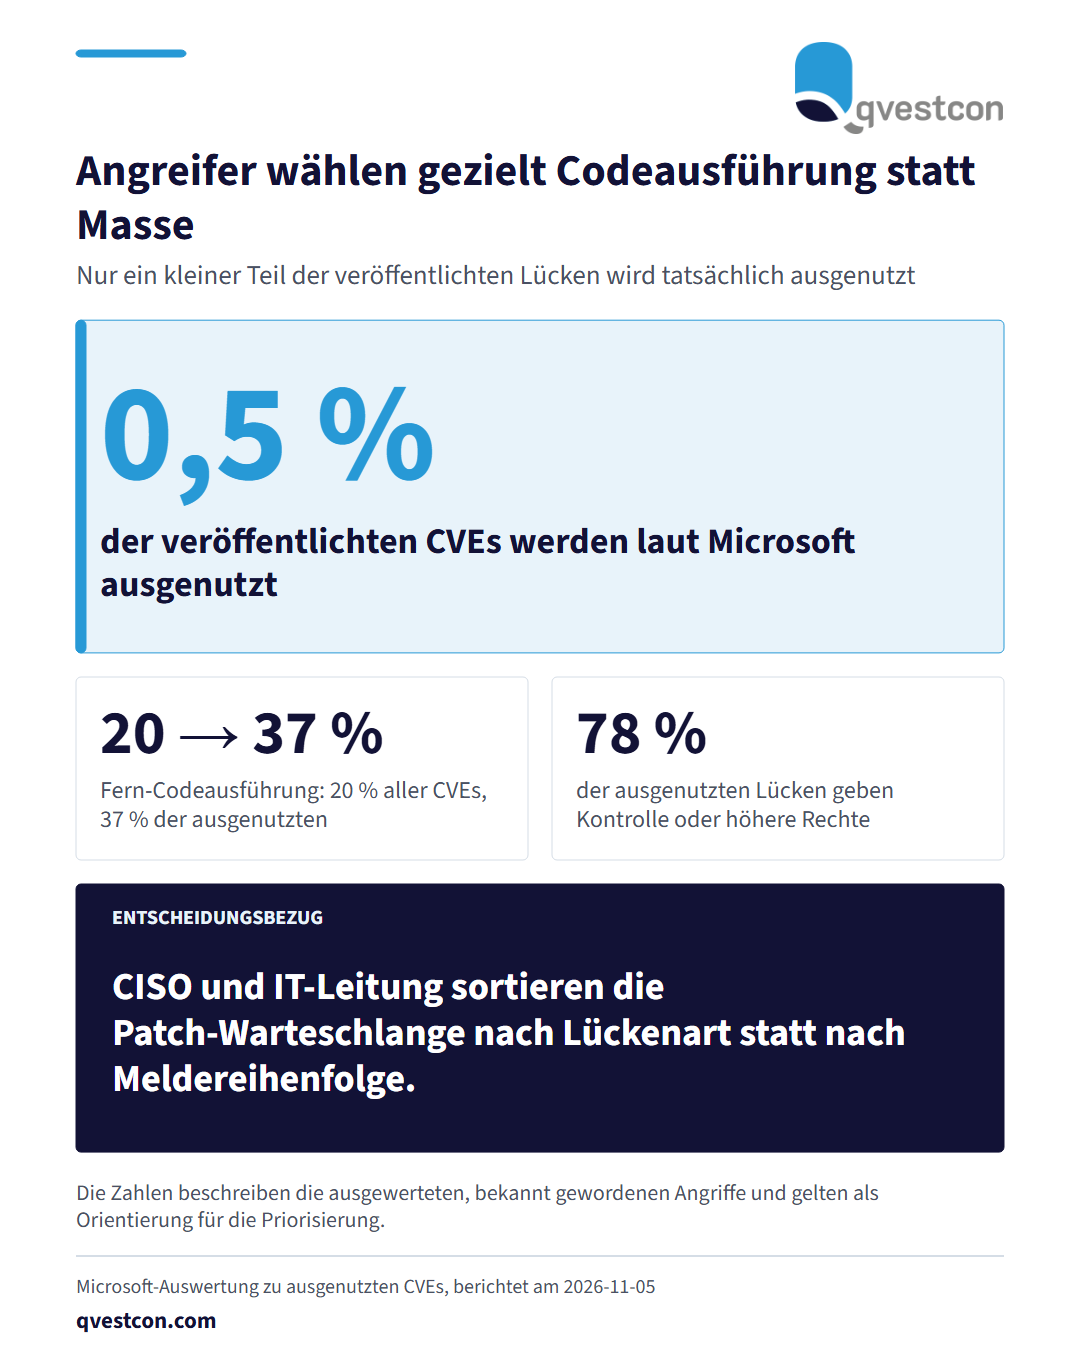
Drei Kernzahlen: 0,5 Prozent der veröffentlichten Schwachstellen werden ausgenutzt, Codeausführung aus der Ferne steigt von 20 auf 37 Prozent, 78 Prozent der ausgenutzten Lücken geben Kontrolle oder höhere Rechte.

Microsoft hat ausgewertet, welche ver­öf­fent­lich­ten Sicher­heits­lü­cken (CVEs) tatsächlich angegriffen werden. Von allen CVEs ließen sich rund 2.000 Angriffen zuordnen, etwa 0,5 Prozent. 78 Prozent dieser Lücken erlauben Sys­tem­über­nahme oder höhere Rechte. Code­aus­füh­rung aus der Ferne macht 20 Prozent aller CVEs aus, aber 37 Prozent der ausgenutzten. Bei lokaler Rech­te­aus­wei­tung sind es 11 Prozent gegenüber 18 Prozent. Cross-Site-Scripting stellt 15 Prozent aller CVEs, aber nur 4 Prozent der ausgenutzten. Betriebs­sys­tem­code hat einen Anteil von 23 Prozent an allen CVEs und von 41 Prozent an den ausgenutzten. Der VulnCheck-Bericht für das erste Halbjahr 2026 zeigt das Tempo: 23,4 Prozent der ausgenutzten Lücken wurden innerhalb eines Tages nach Ver­öf­fent­li­chung angegriffen, die mittlere Zeit bis zur Ausnutzung sank von 120 auf 80 Tage. Für IT und CISO in Banken und Versicherern heißt das: Sortieren Sie die Patch-Warteschlange nach Lückenart statt nach Mel­de­rei­hen­folge. Legen Sie fest, dass Lücken mit Code­aus­füh­rung, Rech­te­aus­wei­tung und Betriebs­sys­tem­be­zug zuerst bewertet werden. Definieren Sie für diese Gruppe eine eigene, kurze Frist und messen Sie, wie lange sie tatsächlich bis zum Einspielen braucht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, diese Frist im Patch-Prozess mit einem benannten Ver­ant­wort­li­chen und einem Eska­la­ti­ons­weg zu hinterlegen. Das macht die Priorisierung nach­voll­zieh­bar und lässt sich bei Prüfungen belegen. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge #Schwach­stel­len­ma­nage­ment

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Dienstleister · alle Qvestcon-News