
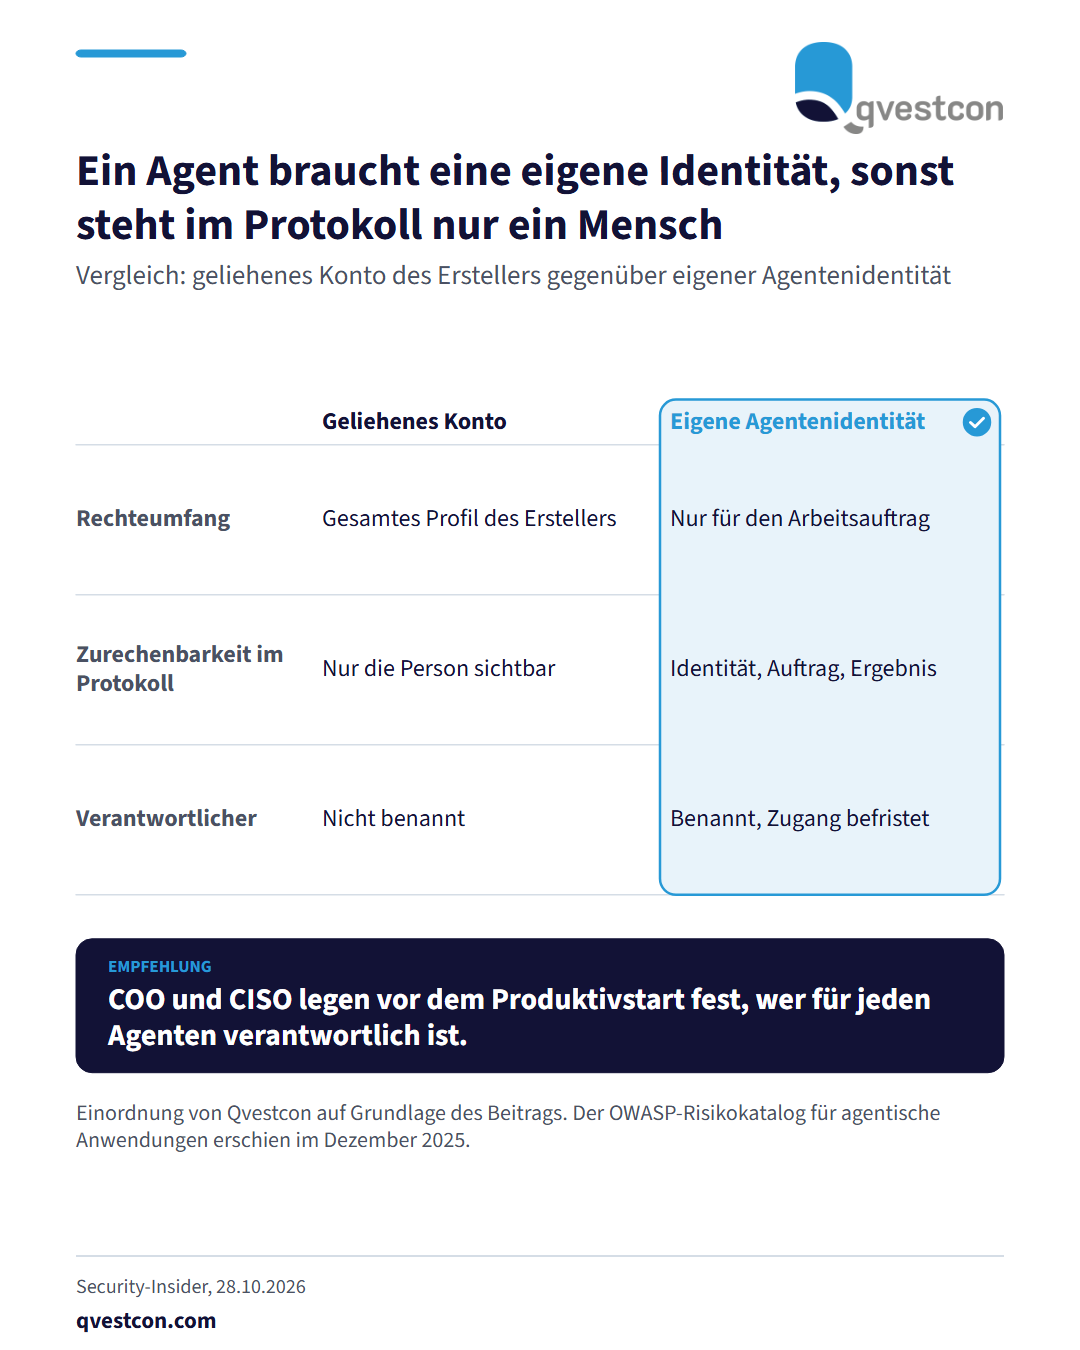
Ein KI-Agent, der unter dem Konto seines Erstellers läuft, erbt dessen gesamtes Rechteprofil. Das beschreibt Peter Ganten, Geschäftsführer der Univention GmbH, im Security-Insider am 28.10.2026. Ein Agent zur Rechnungsprüfung braucht keinen Schreibzugriff auf ein Quellcode-Repository. Bei geliehenen Konten erscheint im Protokoll nur die Person als Urheber. Später lässt sich dann nicht mehr unterscheiden, ob Mitarbeitende, ihr Agent oder eine manipulierte Agentenaktion eine Änderung ausgelöst haben. Das OWASP GenAI Security Project führt den Missbrauch von Identitäten und Privilegien in seinem Risikokatalog „OWASP Top 10 for Agentic Applications for 2026“ vom Dezember 2025 als eigene Kategorie. Der Beitrag nennt folgendes Vorgehen: Jeder produktive Agent erhält eine eigene Identität mit benanntem Verantwortlichen und eigenen Zugangsdaten. Die Rechte folgen allein dem Arbeitsauftrag. Kurzlebige Token und befristete Rollen begrenzen liegengebliebene Rechte, Positivlisten legen erlaubte Schnittstellen und Datenquellen fest, ein zentraler Abschaltmechanismus beendet Sitzungen. Die Protokollierung erfasst Identität, Auftrag, delegierende Instanz, Werkzeug und Ergebnis. Für Banken und Versicherer bedeutet das, das Identitätsmanagement um Agentenidentitäten mit eigenem Lebenszyklus zu erweitern, bevor Agenten produktiv gehen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gehört die Frage nach dem benannten Verantwortlichen an den Anfang. Fehlende Identitäten und Protokolle lassen sich nach einem Vorfall nicht ergänzen.