
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Mikro­seg­men­tie­rung stoppt KI-Angreifer im Labortest

Der Hersteller Zero Networks hat einen KI-Agenten (Claude Code) als autonomen Angreifer gegen ein von ihm segmentiertes Testlabor mit mehreren hundert Systemen antreten lassen. Nach Her­stel­ler­an­ga­ben versuchte der Agent 18 Angriffs­tak­ti­ken, darunter Kerberoasting und Pass-the-Ticket. Erfolg hatte er nur auf dem einen absichtlich unseg­men­tier­ten Host. Auf geschützte Systeme konnte er sich nicht seitlich ausbreiten, Systemrechte oder Domain-Admin-Rechte erreichte er nicht. Das gilt als Hinweis, dass Segmentierung den Schaden eines Erstzugriffs begrenzt, unabhängig davon, ob Mensch oder Maschine angreift. Für Banken und Versicherer lässt sich daraus ein Vorgehen ableiten: Erstens von einem möglichen Einbruch ausgehen („Assume Breach“). Zweitens jedem System nur den Netz­werk­zu­griff geben, den es zur Kommunikation braucht. Drittens zuerst die Systeme mit den wichtigsten Daten abtrennen. Umgesetzt ist die Maßnahme, wenn ein kom­pro­mit­tier­ter Rechner im Test keinen zweiten erreicht. Der Test stammt vom Hersteller selbst und ist kein unabhängiger Nachweis.

Datenschutz

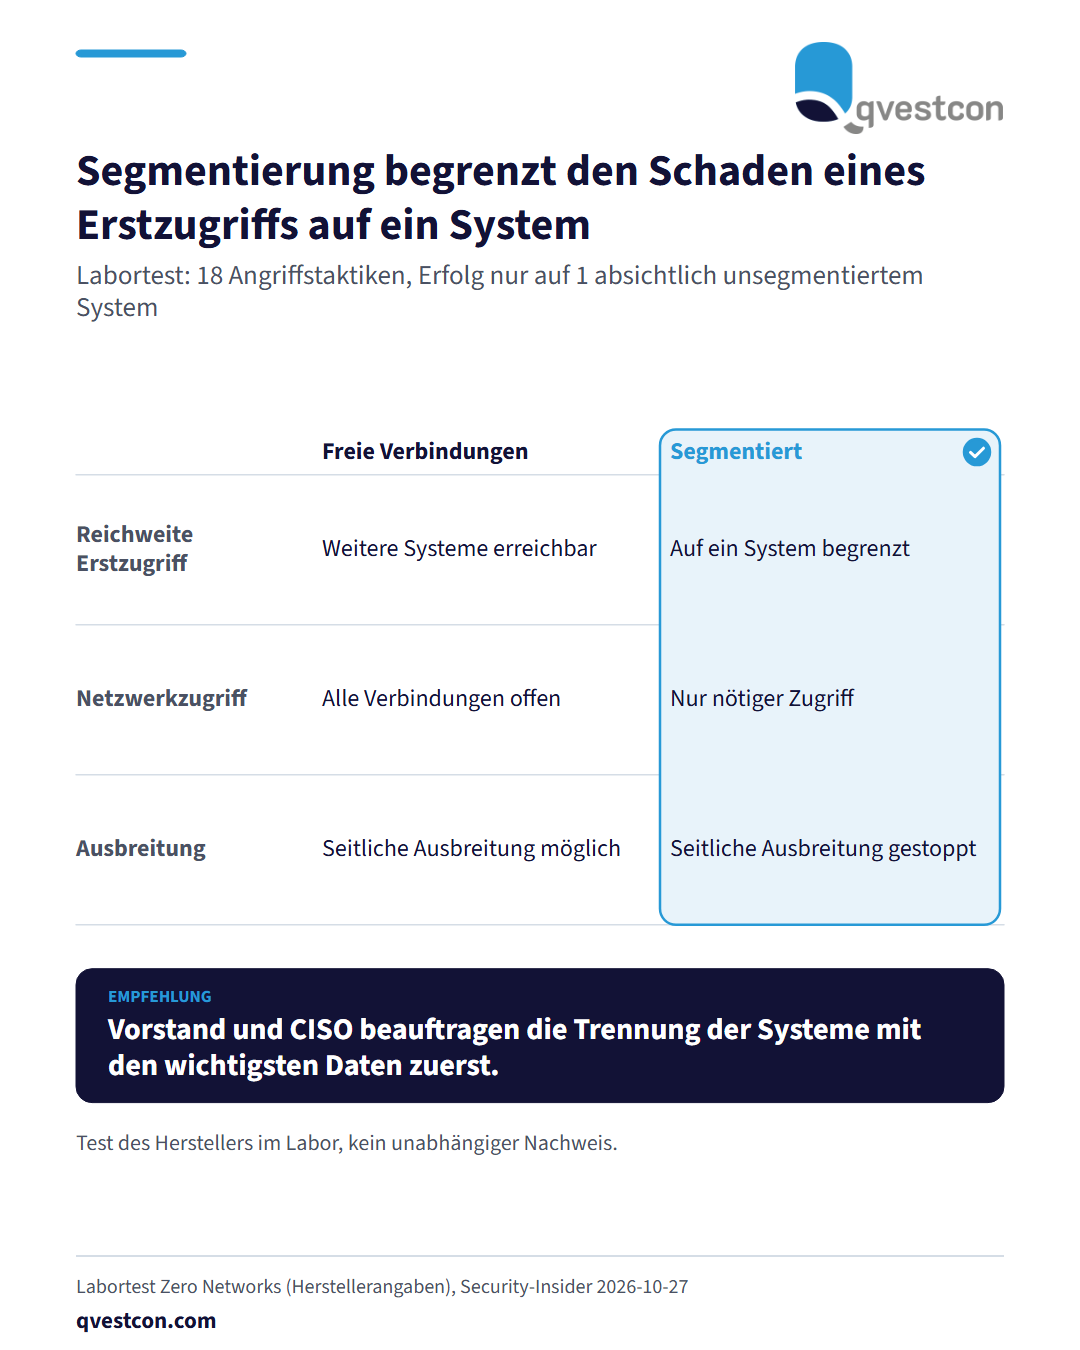
Gegenüberstellung zweier Netzmodelle. Bei freien Verbindungen sind nach einem Erstzugriff weitere Systeme erreichbar. Bei Segmentierung erhält jedes System nur den nötigen Netzwerkzugriff und der Zugriff bleibt auf ein System begrenzt. Der Test stammt vom Hersteller.

Der Hersteller Zero Networks hat einen KI-Agenten (Claude Code) als autonomen Angreifer gegen ein von ihm segmentiertes Testlabor mit mehreren hundert Systemen antreten lassen. Nach Her­stel­ler­an­ga­ben versuchte der Agent 18 Angriffs­tak­ti­ken, darunter Kerberoasting und Pass-the-Ticket. Erfolg hatte er nur auf dem einen absichtlich unseg­men­tier­ten Host. Auf geschützte Systeme konnte er sich nicht seitlich ausbreiten, Systemrechte oder Domain-Admin-Rechte erreichte er nicht. Das gilt als Hinweis, dass Segmentierung den Schaden eines Erstzugriffs begrenzt, unabhängig davon, ob Mensch oder Maschine angreift. Für Banken und Versicherer lässt sich daraus ein Vorgehen ableiten: Erstens von einem möglichen Einbruch ausgehen („Assume Breach“). Zweitens jedem System nur den Netz­werk­zu­griff geben, den es zur Kommunikation braucht. Drittens zuerst die Systeme mit den wichtigsten Daten abtrennen. Umgesetzt ist die Maßnahme, wenn ein kom­pro­mit­tier­ter Rechner im Test keinen zweiten erreicht. Der Test stammt vom Hersteller selbst und ist kein unabhängiger Nachweis.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Datenschutz · alle Qvestcon-News