
CyberVeröffentlicht am
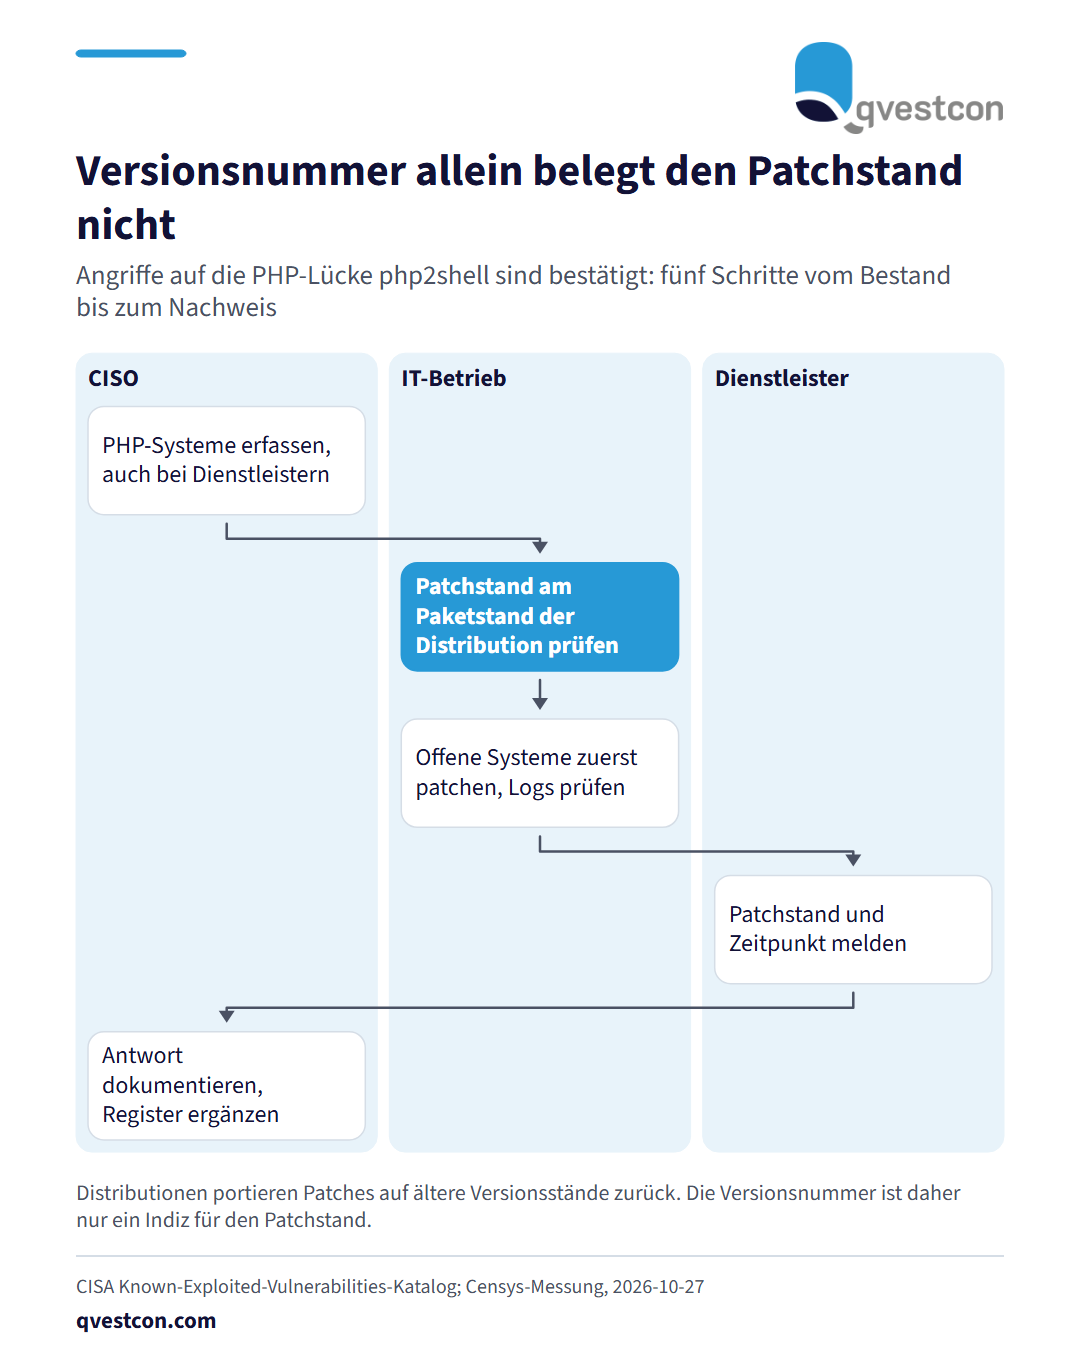
Die US-Cybersicherheitsbehörde CISA hat die php2shell-Lücken in PHP in ihren Katalog bekannter ausgenutzter Schwachstellen (Known Exploited Vulnerabilities) aufgenommen. Damit gelten erfolgreiche Angriffe als bestätigt. Ein Sicherheitsforscher dokumentiert 35 gestartete Shells auf drei Honeypots mit PHP 8.4.26. Honeypots sind absichtlich verwundbare Testserver, die Angriffe protokollieren. Die PHP-Entwickler hatten in der Woche des 19. Oktober 2026 dringende Updates veröffentlicht. Am 27. Oktober 2026 meldeten sich laut dem Schwachstellenscanner Censys in Deutschland weiterhin mehr als 4 Millionen Dienste mit der Versionsnummer einer anfälligen PHP-Ausgabe. Censys weist selbst darauf hin, dass mehrere Linux-Distributionen Patches auf ältere Versionsstände zurückportieren. Die Versionsnummer allein belegt den Patchstand also nicht. Für Banken und Versicherer ergibt sich diese Reihenfolge: Erstens alle PHP-Installationen im eigenen Haus und bei Dienstleistern erfassen. Zweitens den Patchstand am Paketstand der Distribution prüfen und nicht an der Versionsnummer. Drittens aus dem Internet erreichbare, noch nicht aktualisierte Systeme zuerst patchen und die Protokolle auf auffällige Prozessabstürze und unbekannte Shells durchsehen. Viertens Dienstleister nach Patchstand und Zeitpunkt der Aktualisierung fragen und die Antwort dokumentieren. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hängt die Reaktionszeit an der Übersicht, welche Systeme PHP einsetzen. Wo diese Übersicht im IKT-Register oder im Informationsverbund fehlt, lohnt sich die Ergänzung jetzt. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #ITSicherheit #Patchmanagement