
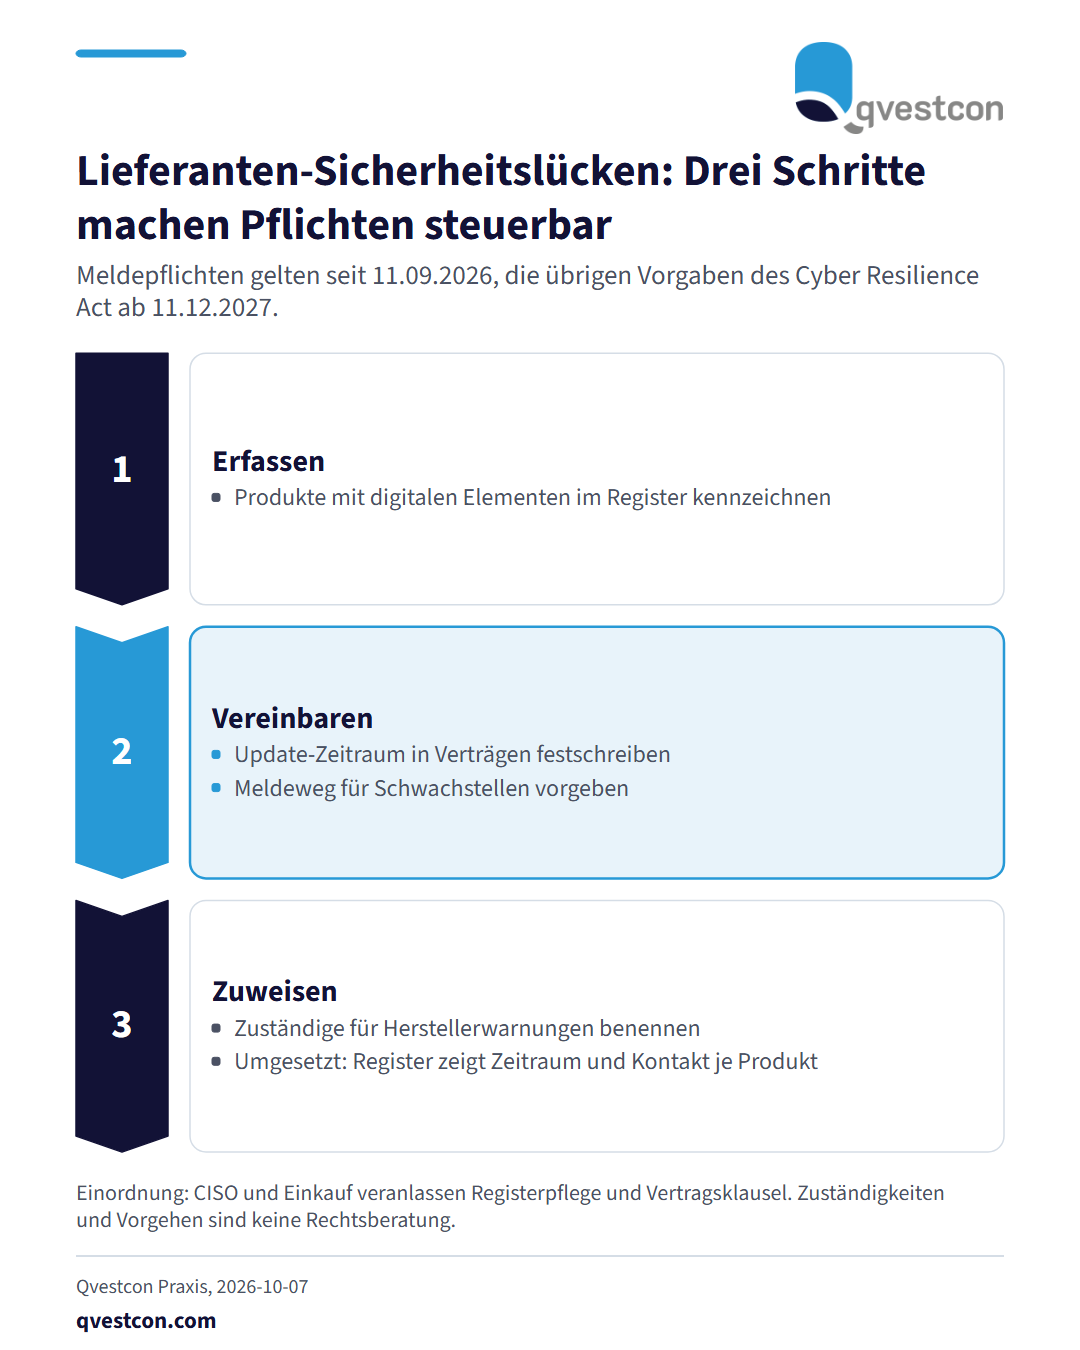
Der Cyber Resilience Act (CRA) der EU verpflichtet Hersteller vernetzter Produkte, aktiv ausgenutzte Sicherheitslücken und schwerwiegende Sicherheitsvorfälle zu melden. Diese Meldepflichten gelten seit dem 11. September 2026. Die übrigen Vorgaben gelten ab dem 11. Dezember 2027. Hersteller müssen Schwachstellen systematisch behandeln und für einen festgelegten Zeitraum kostenlose Sicherheitsupdates bereitstellen. Für Versicherer und Banken sind Hersteller meist Lieferanten, deshalb lässt sich die Umsetzung in drei Schritten angehen. Erstens: Produkte mit digitalen Elementen im IKT-Register (Register der Informations- und Kommunikationstechnik) und im Informationsregister kennzeichnen. Zweitens: in Verträgen und Bestellvorgaben den Update-Zeitraum und einen Meldeweg für Schwachstellen des Herstellers festschreiben. Drittens: im Informationssicherheitsmanagement festlegen, wer Herstellerwarnungen entgegennimmt und bewertet. Umgesetzt ist das, wenn das Register je Produkt den zugesagten Update-Zeitraum und einen benannten Ansprechpartner zeigt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt es sich, diese Angaben schon bei der Beschaffung zu verlangen und nicht erst im laufenden Betrieb nachzuziehen. Zuständigkeiten und Vorgehen sind Einordnung von Qvestcon.