
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Cyber Resilience Act: Fuzzing für eingebettete Geräte gewinnt an Bedeutung

Auf der it-sa in Nürnberg hat das Startup Fuzzware den Athene Startup Award UP26@it-sa gewonnen. Das Unternehmen setzt bei einem Problem an, das Hersteller vernetzter Geräte betrifft: Eingebettete Geräte wie Ladestationen werden per Fuzzing, also dem auto­ma­ti­sier­ten Testen mit Zufalls­ein­ga­ben, meist nur mit einigen tausend bis zehntausend Eingaben geprüft. Wirksam wären nach Angabe des Gründers hundert Millionen bis eine Milliarde. Fuzzware lagert die Firmware dafür auf leis­tungs­starke Rechner aus und testet sie über einen automatisiert erzeugten digitalen Zwilling. Ein Test gilt als abgeschlossen, wenn nach etwa zehn Millionen Eingaben keine neuen Firmware-Zustände mehr gefunden werden. Eine hun­dert­pro­zen­tige Sicherheit gibt es laut dem Gründer ohne formale Analyse nicht, eine Garantie wird nicht übernommen. Der Hintergrund: Der Cyber Resilience Act (CRA) schreibt diese Art von Testing laut Bericht ab Dezember des kommenden Jahres vor. Für Banken und Versicherer ist das vor allem bei zugekaufter Hard- und Software mit digitalen Elementen relevant, etwa in Filial-, Zahlungs- und Gebäu­de­tech­nik. Aus der Praxis folgt eine einfache Prüffrage an Lieferanten: Welche Tests laufen vor der Auslieferung, wie viele Eingaben werden geprüft und wie wird das Ergebnis belegt? Diese Nachweise gehören in die Dienst­leis­ter­steue­rung und ins IKT-Register.

Cyber

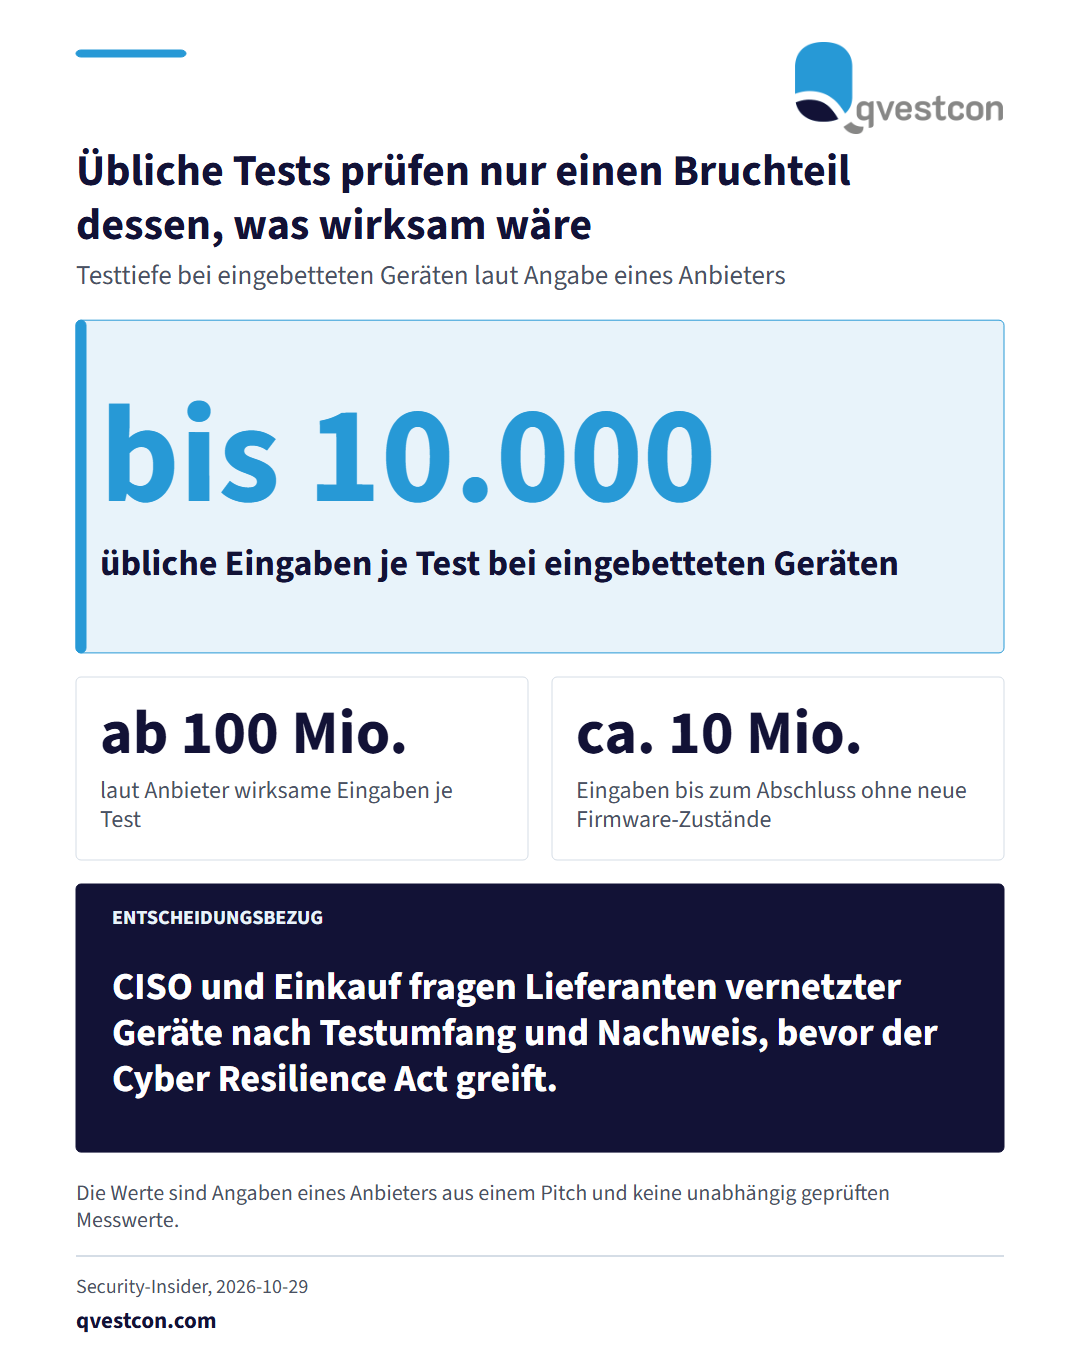
Drei Kernzahlen: übliche Tests mit bis zu 10.000 Eingaben, laut Anbieter wirksame Tests ab 100 Millionen Eingaben, Testabschluss nach etwa 10 Millionen Eingaben ohne neue Firmware-Zustände.

Auf der it-sa in Nürnberg hat das Startup Fuzzware den Athene Startup Award UP26@it-sa gewonnen. Das Unternehmen setzt bei einem Problem an, das Hersteller vernetzter Geräte betrifft: Eingebettete Geräte wie Ladestationen werden per Fuzzing, also dem auto­ma­ti­sier­ten Testen mit Zufalls­ein­ga­ben, meist nur mit einigen tausend bis zehntausend Eingaben geprüft. Wirksam wären nach Angabe des Gründers hundert Millionen bis eine Milliarde. Fuzzware lagert die Firmware dafür auf leis­tungs­starke Rechner aus und testet sie über einen automatisiert erzeugten digitalen Zwilling. Ein Test gilt als abgeschlossen, wenn nach etwa zehn Millionen Eingaben keine neuen Firmware-Zustände mehr gefunden werden. Eine hun­dert­pro­zen­tige Sicherheit gibt es laut dem Gründer ohne formale Analyse nicht, eine Garantie wird nicht übernommen. Der Hintergrund: Der Cyber Resilience Act (CRA) schreibt diese Art von Testing laut Bericht ab Dezember des kommenden Jahres vor. Für Banken und Versicherer ist das vor allem bei zugekaufter Hard- und Software mit digitalen Elementen relevant, etwa in Filial-, Zahlungs- und Gebäu­de­tech­nik. Aus der Praxis folgt eine einfache Prüffrage an Lieferanten: Welche Tests laufen vor der Auslieferung, wie viele Eingaben werden geprüft und wie wird das Ergebnis belegt? Diese Nachweise gehören in die Dienst­leis­ter­steue­rung und ins IKT-Register.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News