
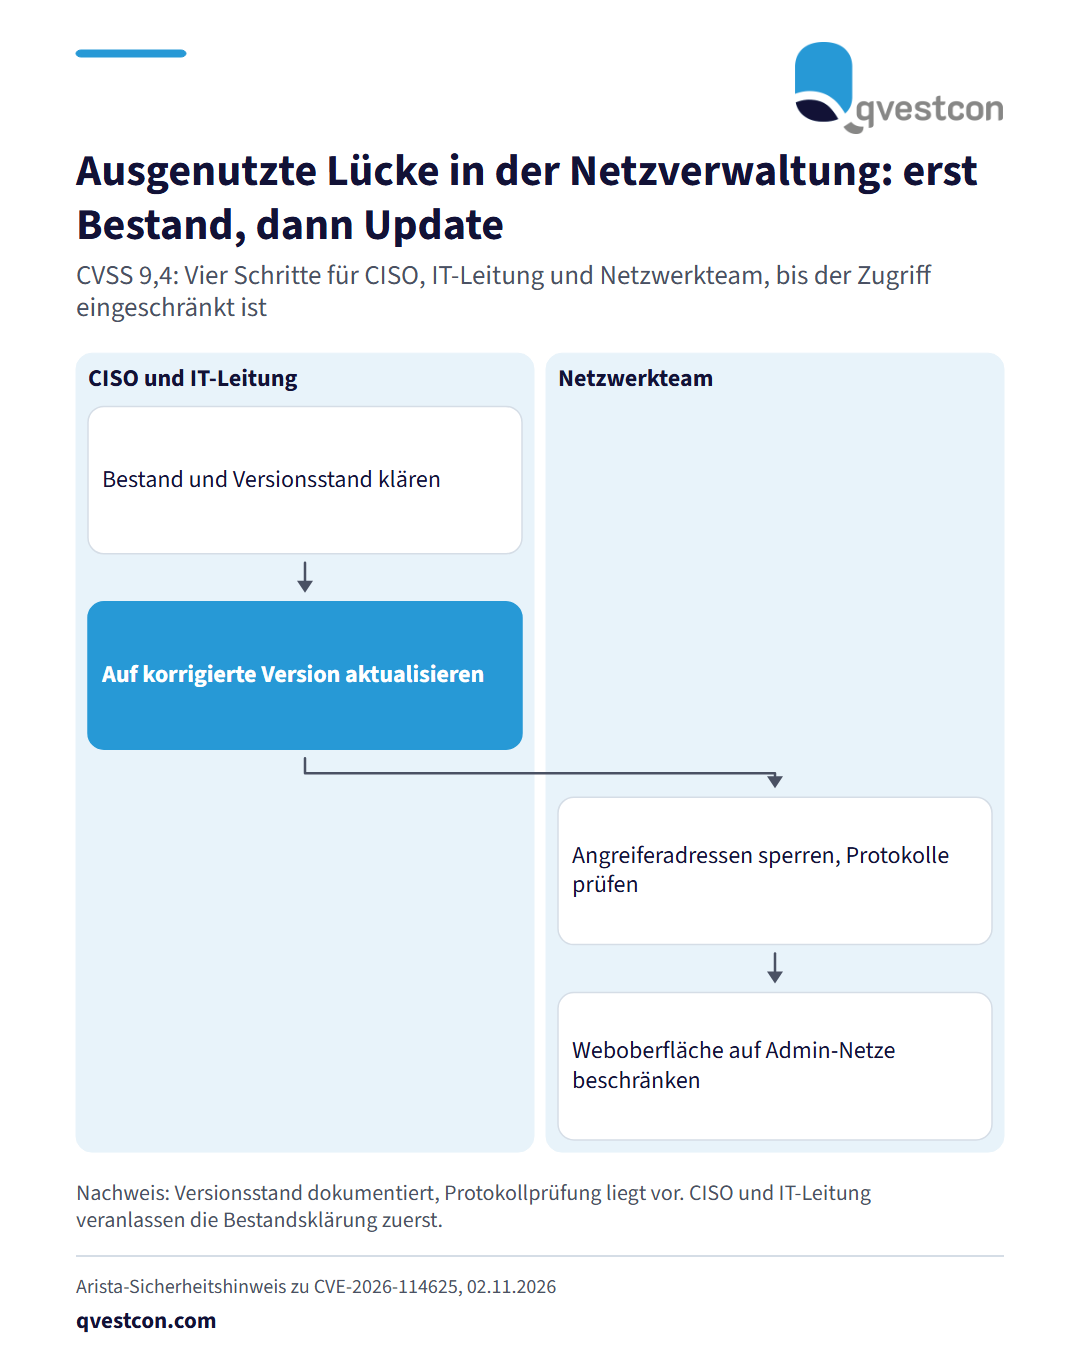
Arista hat im VeloCloud Orchestrator on-premises eine kritische Schwachstelle geschlossen (CVE-2026-114625, CVSS-Wert 9,4). Der Orchestrator ist die lokal betriebene Verwaltungskomponente der SD-WAN-Lösung (Software Defined Wide Area Network) VeloCloud. Ein Angreifer mit gültigem Konto und Netzwerkzugriff erlangt per SQL-Injection Betreiberrechte und gibt sich als lokaler Superuser Operator aus. Arista meldet aktive Angriffe. Die US-Behörde CISA hat die Lücke in ihren Katalog bekannter ausgenutzter Schwachstellen aufgenommen. Betroffen sind VCO 5.2.x vor 5.2.3.18, VCO 6.1.x vor 6.1.3.10 und VCO 6.4.x vor 6.4.2.12. Gehostete Varianten sind bereits gepatcht. Reihenfolge für die Praxis: Erstens klären IT und Informationssicherheit, ob ein Orchestrator on-premises im Einsatz ist und welchen Versionsstand er hat. Zweitens wird auf eine korrigierte Version aktualisiert. Drittens sperrt das Netzwerkteam die von Arista genannten Adressen 74.82.197.86 und 38.54.50.151 und prüft die Protokolle darauf. Viertens beschränkt das Team die Weboberfläche bis zum Update auf vertrauenswürdige Administrationsnetze. Bei Verdacht auf eine Kompromittierung werden Protokolle und Dateisystem-Zeitstempel vor der Bereinigung gesichert. Umgesetzt ist die Maßnahme, wenn der Versionsstand dokumentiert ist, die Protokollprüfung vorliegt und der Zugriff eingeschränkt ist. Bei unseren Kunden hat sich bewährt, Netzkomponenten dieser Art samt Versionsstand im IKT-Register (IKT: Informations- und Kommunikationstechnologie) zu führen.