
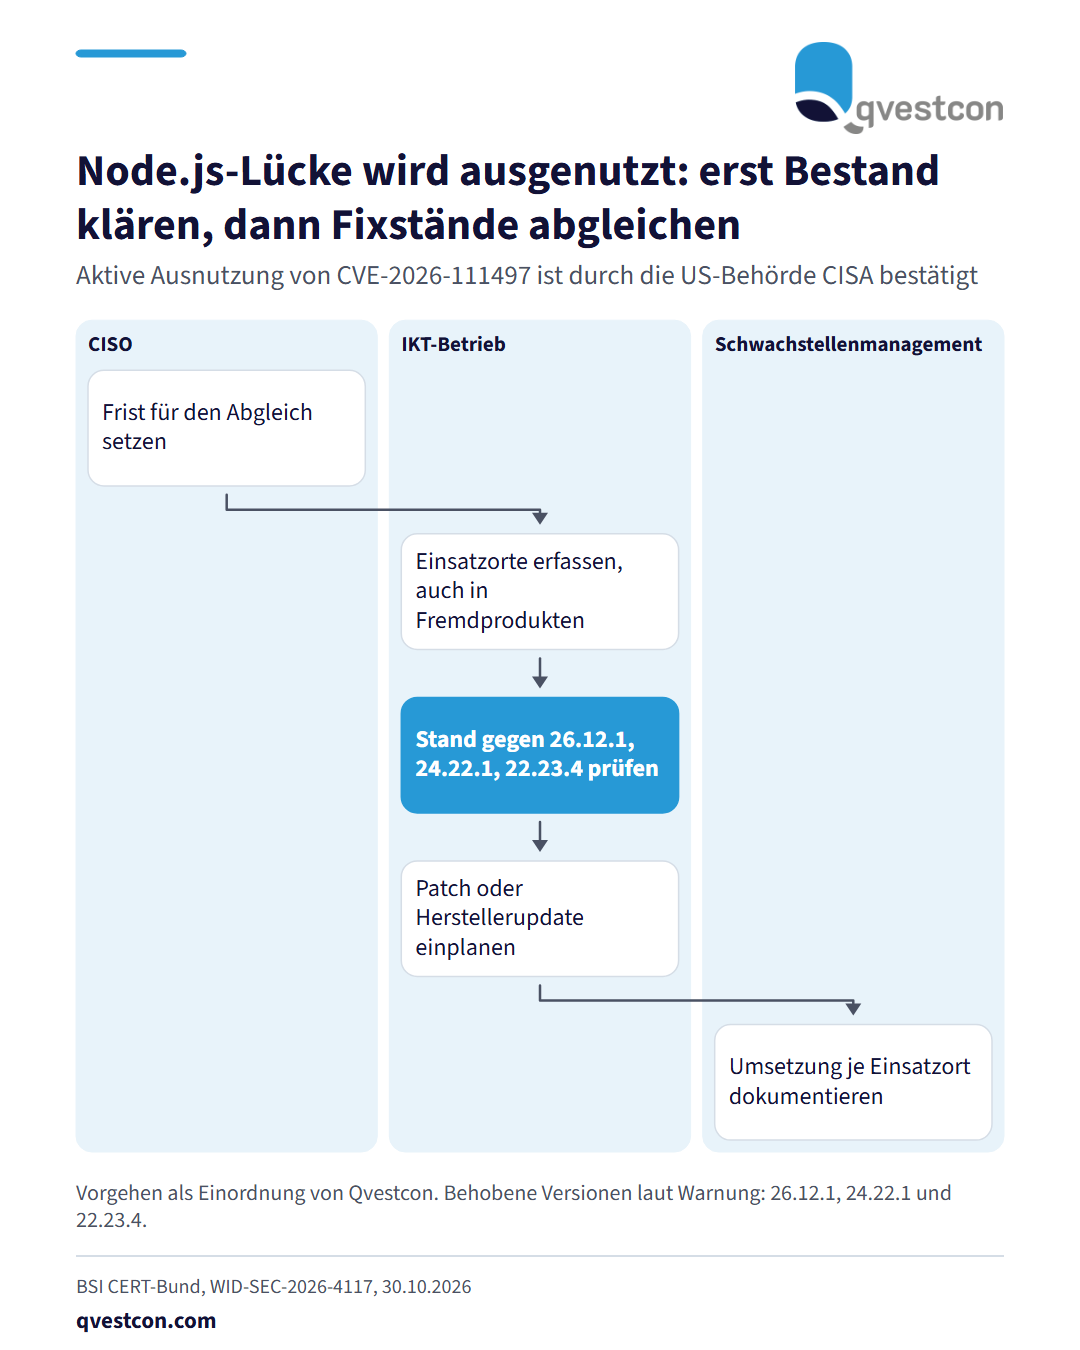
Das BSI warnt über CERT-Bund (WID-SEC-2026-4117) vor mehreren Schwachstellen in Node.js, einer Plattform zur Entwicklung von Netzwerkanwendungen. Das Risiko ist als kritisch eingestuft. Die US-Behörde CISA bestätigt, dass die Schwachstelle CVE-2026-111497 aktiv ausgenutzt wird, Beispielcode dafür ist im Internet verfügbar. Ein Angreifer kann einen Denial-of-Service-Angriff durchführen, Sicherheitsvorkehrungen umgehen und beliebigen Programmcode ausführen. Behoben sind die Lücken in den Versionen 26.12.1, 24.22.1 und 22.23.4, die Erstveröffentlichung war am 21. Oktober 2026. Betroffen sind laut Warnung auch Produkte wie IBM App Connect Enterprise, VMware Cloud Foundation und Splunk. Praktisch gilt: zuerst klären, wo Node.js im Haus läuft, auch gebündelt in Fremdprodukten; dann die Versionsstände gegen die genannten Fixstände abgleichen und Patches oder Herstellerupdates einplanen; zuletzt die Umsetzung im Schwachstellenmanagement dokumentieren. Für IKT-Verantwortliche in Banken und Versicherern ist das ein Fall für das Patch-Management mit Frist. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge